



SOC Beheersen: Best Practices, Voordelen en Frameworks voor Cyberbeveiliging
In dit artikel leer je:
- Begrijp wat een Security Operations Center is en hoe actieve detectie en respons datalekkages voorkomen.
- Zes pijlers van moderne beveiligingsoperaties die je niet kunt negeren.
- De acht vooruitstrevende SOC best practices om in de gaten te houden voor de toekomst van cyberbeveiliging. Inclusief een overzicht en vergelijking van huidige Framework Modellen.
- Ontdek waarom jouw organisatie een beveiligingsprogramma moet implementeren gebaseerd op geavanceerde threat intelligence.
- In-house of uitbesteden aan een managed security provider? We helpen je beslissen.
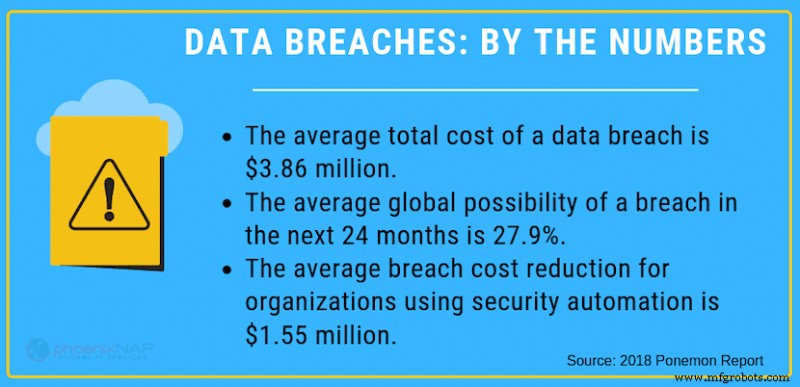
De gemiddelde totale kosten van een datalekkage in 2018 waren $3,86 miljoen. Naarmate bedrijven steeds meer afhankelijk worden van technologie, wordt cyberbeveiliging een steeds kritischer zorg.
Cloudbeveiliging kan een uitdaging zijn, met name voor kleine tot middelgrote bedrijven die geen toegewijde beveiligingsteam in dienst hebben. Het goede nieuws is dat er een haalbare optie beschikbaar is voor bedrijven die op zoek zijn naar een betere manier om beveiligingsrisico's te managen – security operations centers (SOCs).
In dit artikel kijken we nader naar wat SOCs zijn, de voordelen die ze bieden. We kijken ook naar hoe bedrijven van alle maten SOCs kunnen benutten voor databeveiliging.
Wat is een Security Operations Center?
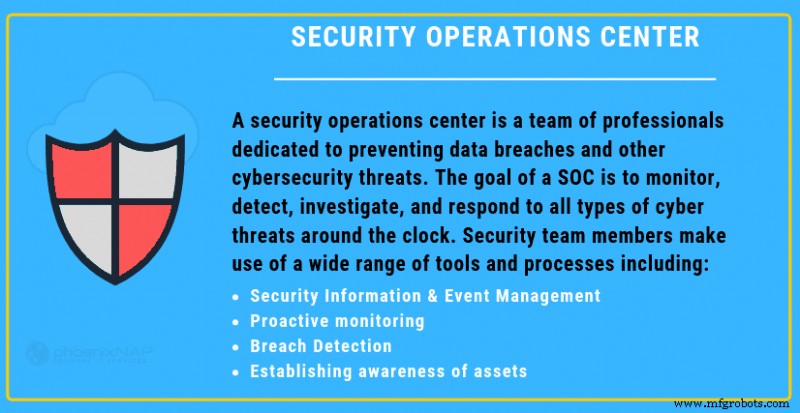
Een security operations center is een team van cyberbeveiligingsprofessionals gewijd aan het voorkomen van datalekkages en andere cyberbeveiligingsbedreigingen. Het doel van een SOC is om alle typen cyberdreigingen rond de klok te monitoren, detecteren, onderzoeken en erop te reageren.
Teamlidmaatschappen maken gebruik van een breed scala aan technologische oplossingen en processen. Deze omvatten security information and event management systemen (SIEM), firewalls, inbraakdetectie, inbraakdetectie, en probes. SOCs hebben veel tools om continu kwetsbaarheidsscans van een netwerk uit te voeren voor bedreigingen en zwakke plekken en die bedreigingen en tekortkomingen aan te pakken voordat ze uitgroeien tot een ernstig probleem.
Het kan helpen om een SOC te zien als een IT-afdeling die zich puur richt op beveiliging, in tegenstelling tot netwerkonderhoud en andere IT-taken.
6 Pijlers van Moderne SOC-Operaties
Bedrijven kunnen kiezen om een security operations center in-house te bouwen of uit te besteden aan een MSSP of managed security service providers die SOC-diensten aanbieden. Voor kleine tot middelgrote bedrijven die de middelen missen om hun eigen detectie- en respons-team te ontwikkelen, is uitbesteden aan een SOC-dienstverlener vaak de meest kosteneffectieve optie.
Door de zes pijlers van beveiligingsoperaties kun je een uitgebreide aanpak van cyberbeveiliging ontwikkelen.
- Asset Awareness Vestigen Het eerste doel is asset discovery. De tools, technologieën, hardware en software die deze assets vormen, kunnen van bedrijf tot bedrijf verschillen, en het is vitaal voor het team om een grondige bewustwording te ontwikkelen van de assets die ze beschikbaar hebben voor het identificeren en voorkomen van beveiligingsproblemen.
- Preventieve Beveiligingsmonitoring Als het om cyberbeveiliging gaat, is preventie altijd effectiever dan reactie. In plaats van te reageren op dreigingen zoals ze gebeuren, zal een SOC werken om een netwerk rond-de-klok te monitoren. Door dit te doen, kunnen ze kwaadaardige activiteiten detecteren en voorkomen voordat ze ernstige schade kunnen veroorzaken.
- Registratie van Activiteit en Communicatie Bijhouden In het geval van een beveiligingsincident, moeten SOC-analisten in staat zijn om activiteit en communicatie op een netwerk te herleiden om te ontdekken wat er misging. Hiervoor is het team belast met gedetailleerd logbeheer van alle activiteit en communicatie die op een netwerk plaatsvindt.
- Beveiligingswaarschuwingen Prioriteren Wanneer beveiligingsincidenten wel voorkomen, werkt het incident respons-team aan het triageren van de ernst. Dit stelt een SOC in staat om hun focus te prioriteren op het voorkomen en reageren op beveiligingswaarschuwingen die bijzonder ernstig of gevaarlijk zijn voor het bedrijf.
- Verdediging Aanpassen Effectieve cyberbeveiliging is een proces van continue verbetering. Om bij te benen met het steeds veranderende landschap van cyberdreigingen, werkt een security operations center er continu aan om de verdediging van een netwerk op een lopende, zo-nodig basis aan te passen en te wijzigen.
- Compliance Handhaven In 2019 zijn er meer compliance-regels en verplichte beschermingsmaatregelen met betrekking tot cyberbeveiliging dan ooit tevoren. Naast dreigingsbeheer moet een security operations center het bedrijf ook beschermen tegen juridische problemen. Dit wordt gedaan door ervoor te zorgen dat ze altijd compliant zijn met de nieuwste beveiligingsregelgeving.
Security Operations Center Best Practices
Naarmate je een SOC voor je organisatie opbouwt, is het essentieel om een oog te houden op wat de toekomst van cyberbeveiliging in petto heeft. Dit stelt je in staat om praktijken te ontwikkelen die de toekomst beveiligen.
SOC Best Practices Omvatten:
De Focus van Informatiebeveiliging Verruimen
Cloud computing heeft geleid tot een breed scala aan nieuwe cloud-gebaseerde processen. Het heeft ook de virtuele infrastructuur van de meeste organisaties dramatisch uitgebreid. Tegelijkertijd zijn andere technologische vooruitgang zoals het internet der dingen meer voor de hand liggend geworden. Dit betekent dat organisaties meer met de cloud verbonden zijn dan ooit. Maar het betekent ook dat ze meer blootgesteld zijn aan dreigingen dan ooit. Naarmate je een SOC opbouwt, is het cruciaal om de reikwijdte van cyberbeveiliging te verruimen om continue nieuwe processen en technologieën te beveiligen naarmate ze in gebruik komen.
Data-inname Uitbreiden
Wat cyberbeveiliging betreft, kan het verzamelen van data vaak ongelooflijk waardevol blijken. Het verzamelen van data over beveiligingsincidenten stelt een security operations center in staat om die incidenten in de juiste context te plaatsen. Het stelt ze ook in staat om de bron van het probleem beter te identificeren. Vooruitgaand zal een verhoogde focus op het verzamelen van meer data en het op een zinvolle manier organiseren cruciaal zijn voor SOCs.
Verbeterde Data-analyse
Meer data verzamelen is alleen waardevol als je het grondig kunt analyseren en conclusies kunt trekken. Daarom is een essentiële SOC best practice om te implementeren een diepere en meer uitgebreide analyse van de data die je beschikbaar hebt. Het focussen op betere data-beveiligingsanalyse zal je SOC-team in staat stellen om meer geïnformeerde beslissingen te nemen met betrekking tot de beveiliging van je netwerk.
Profiteer van Beveiligingsautomatisering
Cyberbeveiliging wordt steeds meer geautomatiseerd. Het nemen van DevSecOps best practices om meer saaie en tijdrovende beveiligingstaken te voltooien, vrijwaart je team om al hun tijd en energie te richten op andere, meer kritieke taken. Naarmate cyberbeveiligingsautomatisering voortgaat, moeten organisaties zich richten op het bouwen van SOCs die ontworpen zijn om te profiteren van de voordelen die automatisering biedt.
Security Operations Center Rollen en Verantwoordelijkheden
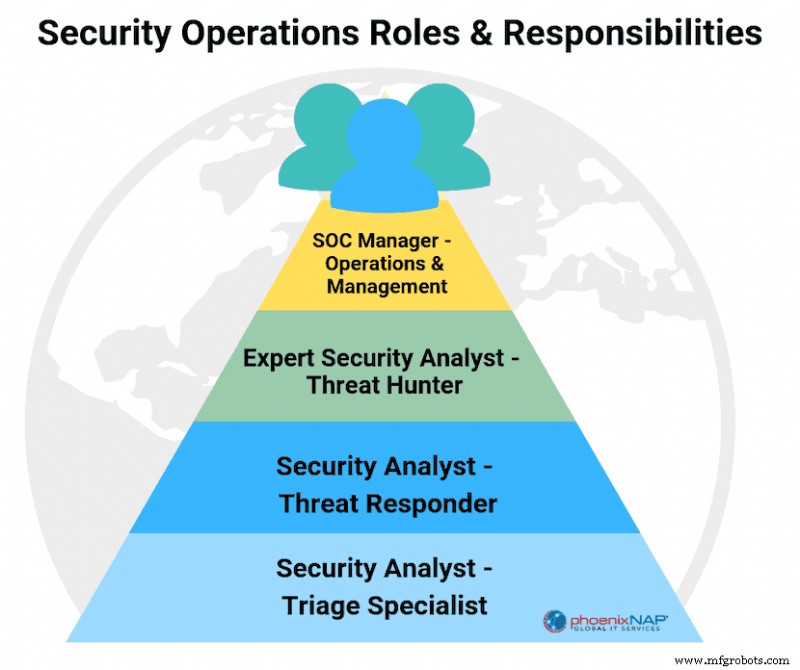
Een security operations center bestaat uit een aantal individuele teamleden. Elk teamlid heeft unieke taken. De specifieke teamleden die het incident respons-team vormen, kunnen variëren. Algemeen positions – samen met hun rollen en verantwoordelijkheden – die je in een beveiligingsteam zult vinden omvatten:
- SOC Manager De manager is het hoofd van het team. Zij/zij is verantwoordelijk voor het managen van het team, het instellen van budgetten en agenda's, en het rapporteren aan executive managers binnen de organisatie.
- Beveiligingsanalist Een beveiligingsanalist is verantwoordelijk voor het organiseren en interpreteren van beveiligingsdata uit SOC-rapport of audit. Ook het bieden van real-time risicobeheer, kwetsbaarheidsbeoordeling en beveiligingsintelligentie bieden inzicht in de staat van de voorbereidheid van de organisatie.
- Forensisch Onderzoeker In het geval van een incident is de forensische onderzoeker verantwoordelijk voor het analyseren van het incident om data, bewijzen en gedragsanalyses te verzamelen.
- Incident Responder Incident responders zijn de eersten die genotificeerd worden wanneer beveiligingswaarschuwingen gebeuren. Zij zijn dan verantwoordelijk voor het uitvoeren van een initiële evaluatie en dreigingsbeoordeling van de waarschuwing.
- Compliance Auditor De compliance auditor is verantwoordelijk voor het waarborgen dat alle processen die door het team worden uitgevoerd, op een manier gebeuren die voldoet aan regelgevende standaarden.
SOC Organisatiemodellen
Niet alle SOCs zijn gestructureerd onder hetzelfde organisatiemodel. Security operations center processen en procedures variëren op basis van veel factoren, inclusief je unieke beveiligingsbehoeften.
Organisatiemodellen van security operations centers omvatten:
- Interne SOC
Een interne SOC is een in-house team bestaande uit beveiligings- en IT-professionals die binnen de organisatie werken. Interne teamleden kunnen verspreid zijn over andere afdelingen. Ze kunnen ook hun eigen afdeling vormend die gewijd is aan beveiliging. - Interne Virtuele SOC
Een interne virtuele SOC bestaat uit deeltijds beveiligingsprofessionals die op afstand werken. Teamleden zijn primair verantwoordelijk voor het reageren op beveiligingsdreigingen wanneer ze een waarschuwing ontvangen. - Co-Gemanageerde SOC
Een co-gemanageerde SOC is een team van beveiligingsprofessionals die samenwerken met een derde-partij cyberbeveiligingsdienstverlener. Dit organisatiemodel combineert essentieel een semi-toegeweid in-house team met een derde-partij SOC-dienstverlener voor een co-gemanageerde benadering van cyberbeveiliging. - Command SOC
Command SOCs zijn verantwoordelijk voor het toezien en coördineren van andere SOCs binnen de organisatie. Ze zijn meestal alleen te vinden in organisaties groot genoeg om meerdere in-house SOCs te hebben. - Fusion SOC
Een fusion SOC is ontworpen om de inspanningen van de grotere IT-afdeling van de organisatie te begeleiden. Hun doel is om het IT-team te begeleiden en te assisteren op zaken van beveiliging. - Uitbesteede Virtuele SOC
Een uitgebesteede virtuele SOC bestaat uit teamleden die op afstand werken. In plaats van direct voor de organisatie te werken, is een uitgebesteede virtuele SOC een derde-partij dienst. Uitbesteede virtuele SOCs bieden beveiligingsdiensten aan organisaties die geen in-house security operations center team in dienst hebben.
Profiteer van de Voordelen Geboden door een SOC
Geconfronteerd met steeds veranderende beveiligingsdreigingen, is de beveiliging die geboden wordt door een security operations center een van de meest voordelige avenues die organisaties beschikbaar hebben. Een team van toegewijde informatiebeveiligingsprofessionals die je netwerk monitoren, beveiligingsdreigingsdetectie uitvoeren en werken aan het versterken van je verdediging, kan een lange weg gaan om je gevoelige data veilig te houden.
Als je meer wilt leren over de voordelen die geboden worden door een security operations center team en de opties die beschikbaar zijn voor je organisatie, nodigen we je uit om vandaag nog contact met ons op te nemen.
Voor je volgende leesstof, suggereren we om te kijken wat SecOps is.
Cloud computing
- Werkorders begrijpen: Essentiële elementen & best practices voor operatiebeheer
- Hoe COVID-10 Supply Chain Best Practices voor veerkracht herdefinieerde
- IoT-beveiliging gedemystificeerd: uw verbonden apparaten beschermen
- 50 bewezen best practices voor effectief IT Asset Management
- Asset Identificatie: Bewezen Methodes & Best Practices voor Accurate Tracing
- Voorraadbeheersystemen: Definitie, Voordelen & Best Practices Voor Alle Industrieën
- MIL-STD-129 Uitgelegd: Streepjescodestandaarden, Compliance Tips & Best Practices
- Synthetische Monitoring Meesteren: Bewezen Best Practices Voor Betrouwbare SaaS- & Webprestaties
- Bewezen Cloud-Native Strategieën voor Bedrijfswendbaarheid en Kostenbesparing
- Azure-beveiliging Best Practices: Essentiële Richtlijnen Voor Het Beschermen Van Uw Cloudinfrastructuur
- Essentiële Beveiligingspraktijken voor Fog Computing