



NSX‑V vs NSX‑T: Welke VMware SDN Oplossing Past Bij Jouw Datacenter?
Moderne datacenters gebruiken fysieke servers met hypervisors om virtuele machines te draaien. Op deze manier bracht virtualisatie kosten-effectiviteit en verbeterde schaalbaarheid. Met gevirtualiseerde netwerkoplossingen, zoals VMware's NSX-software, kreeg het concept van netwerken een nieuwe betekenis.
Het software-defined networking model, of SDN, biedt alle benodigde functies om complexe netwerkconfiguraties te creëren. SDN biedt hoge beveiliging en stelt naadloze schaalbaarheid in zonder uitgebreide fysieke netwerkwijzigingen dankzij zijn agile en flexibele aard.
Dit artikel onderzoekt wat VMware NSX is en de verschillen tussen VMware NSX-V en VMware NSX-T.
VMware NSX
In de virtualisatiemarktruimte is VMware een van de grootste namen. Het bedrijf biedt een reeks producten voor virtuele werkstations, netwerkvirtualisatie en beveiligingsplatforms.
VMware NSX is een geavanceerde SDN-oplossing met twee varianten:
- NSX-V
- NSX-T
Wat is VMware NSX?
NSX is een software-defined networking oplossing die VMware creëerde om de snelle groei van datacenter netwerkbehoeftes aan te pakken. De hoofdfunctie is het bieden van gevirtualiseerde netwerkcreatie en -beheer via NSX Manager, een component van NSX Data Center. Daarnaast biedt VMware NSX cruciale netwerkbeveiligingsfuncties om ervoor te zorgen dat de virtuele omgeving veilig is.
Met NSX zijn geen wijzigingen aan de onderliggende hardware nodig. Netwerkprovisionering en verbinding tussen virtuele netwerken zijn geabstraheerd van de hardware, vergelijkbaar met hoe VMs werken. NSX virtualiseert switches, routers, firewalls en andere netwerkservices van Laag 2 tot Laag 7 van het OSI-model.
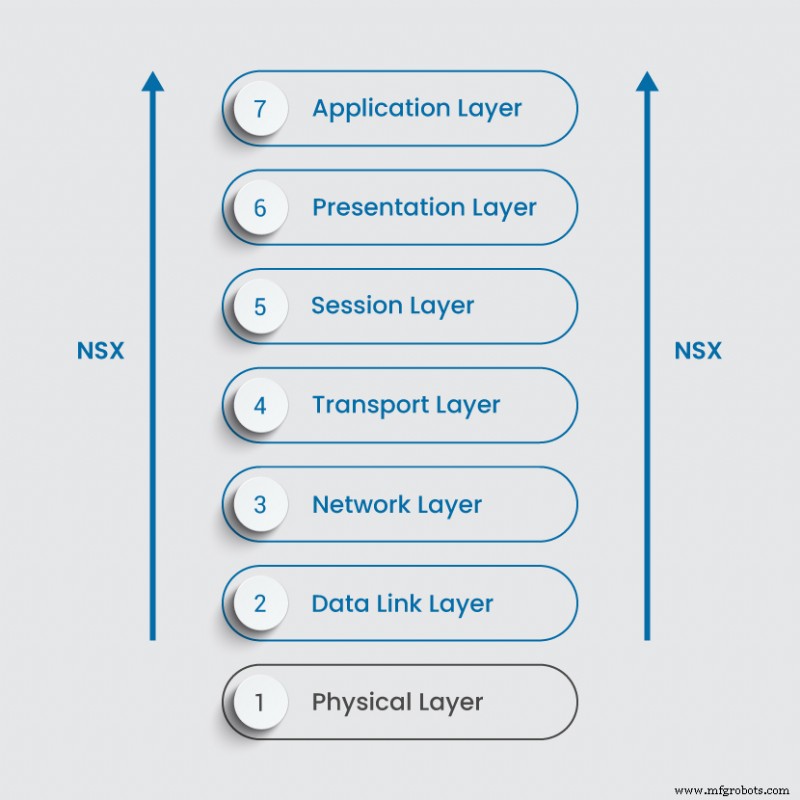
Dit proces bespaart tijd, moeite en kosten, wat grote bedrijven in staat stelt om netwerkbeheer en -controle te centraliseren en te automatiseren. Afhankelijk van het product dat je kiest, is VMware NSX geschikt voor alle infrastructuurtypes:
- Multi-cloud omgevingen
- On-premises datacenters
- Bare metal servers
- Gecontaineriseerde workloads
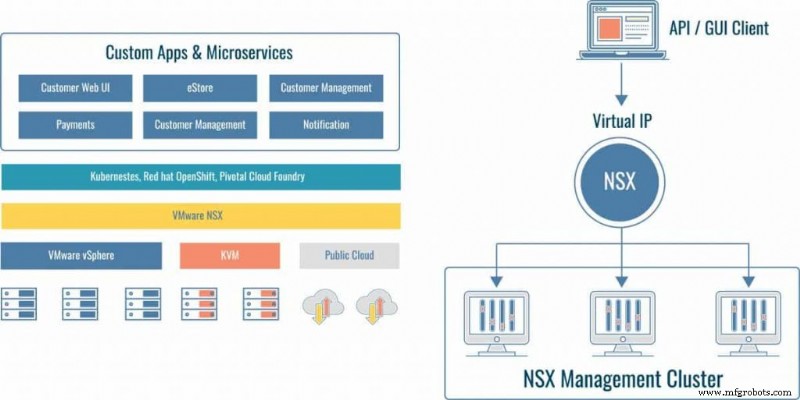
Lees verder om de verschillen tussen NSX-V en NSX-T te leren.
Wat is NSX-V?
NSX-V architectuur (V as in vSphere) kenmerkt implementatieherconfiguratie, snelle provisionering en vernietiging van on-demand virtuele netwerken. Dit product is afhankelijk van VMware vSphere en verbinding met vCenter. Eenmaal NSX-V gepaired met vCenter, is de integratie met vSphere naadloos.
Het nadeel is dat je geen meerdere vCenters kunt hebben met NSX-V. De vraag rijst: wat als ik meer dan één vCenter heb? In dat geval moet je meerdere NSX managers hebben, wat uitdagend kan zijn in multi-cloud omgevingen. Het onderhoud kan omslachtig en veeleisend worden. Naarmate bedrijven overstappen naar de cloud voor het hanteren van workloads, blijkt de VMware NSX-V oplossing ongeschikt voor veel klanten. Nu meer een legacy VMware product, wordt NSX-V vervangen door NSX-T.
Wat is NSX-T?
VMware NSX-Transformers is een opvolger van NSX-V en biedt opties om een hoog agile SDN-infrastructuur te bouwen. Het product brengt netwerkvirtualisatie naar bare-metal en gecontaineriseerde workloads, multi-cloud, en multi-hypervisor omgevingen. NSX-T ondersteunt cloud-native applicaties, netwerkvirtualisatiestack voor OpenStack, Kubernetes, KVM, Docker, etc.
Velen beschouwen NSX-T als een upgrade van NSX-V. Het is waar dat het hoofdidee achter beide producten hetzelfde is. Echter, VMware bouwde NSX-T vanaf de grond op, en wat eronder de motorkap zit, verschilt volledig van NSX-V.
Het hoofddoordeel is dat NSX-T kan worden geïmplementeerd in heterogene omgevingen met veel verschillende componenten. NSX-T is niet gebonden aan de vCenter-implementatie. Je kunt meerdere vCenter-servers hebben en één NSX-manager gebruiken als een single pane of glass voor het beheren van je virtuele netwerk. Of je hoeft helemaal geen vCenter te implementeren. In plaats daarvan kun je ESXi kiezen als het besturingssysteem in de NSX-T GUI, bijvoorbeeld.
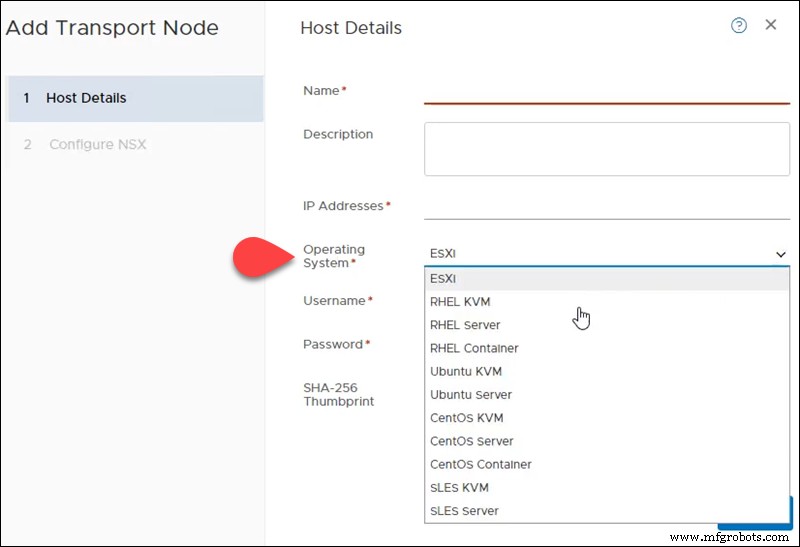
NSX-V Vs. NSX-T Interface
Er is geen speciale NSX-V interface gelabeld met die naam. Met NSX-V installatie komt een plugin die integreert in vCenter Server. Daarom, om toegang te krijgen tot de GUI-opties voor NSX-V, log je in op je vSphere-instantie en selecteer de Networking and Security optie.
Bijvoorbeeld, dit is de sectie in de vSphere Web Client voor NSX-V:
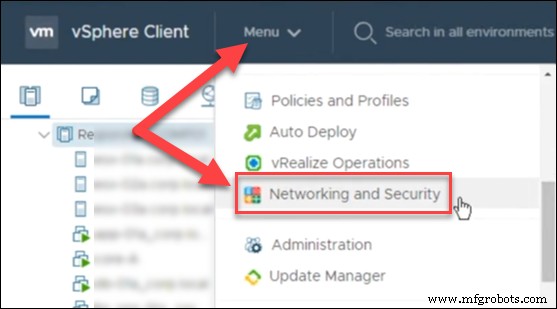
Als deze optie niet verschijnt in je GUI, dan heeft het account dat je gebruikt niet de benodigde machtigingen. Alleen de gebruiker die NSX Manager met vCenter Server verbond, krijgt Enterprise Administrator-toegang. Alle andere accounts hebben alleen servicerechten en moeten de juiste machtigingen toegewezen krijgen.
NSX-T heeft zijn eigen interface, ontkoppeld van vCenter, genaamd NSX-T Manager. Dit betekent dat je niet hoeft in te loggen op vCenter om je NSX-T-architectuur te beheren.
Wanneer je inlogt op de NSX-T manager, toont de startpagina het netwerk, beveiliging, systeem en inventarisoverzicht, alarmen, etc.
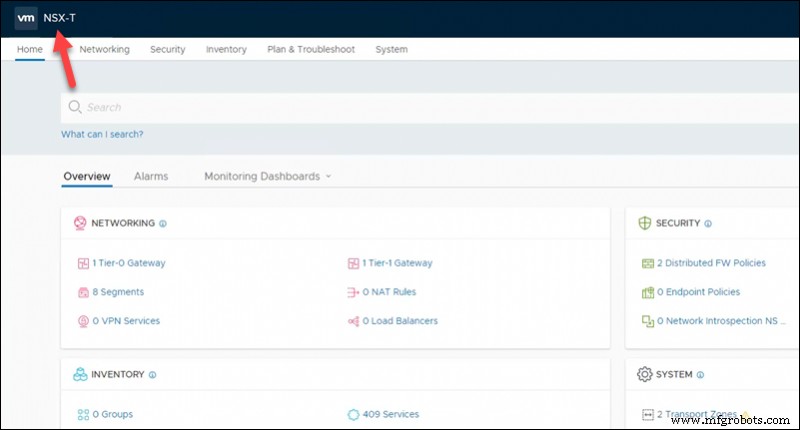
Vanaf de NSX-T Manager Web Client kun je je vCenters bekijken of nieuwe toevoegen om inventaris op te halen. Dit is waar NSX-T uitblinkt boven NSX-V met de mogelijkheid om netwerk- en beveiligingsautomatisering over meerdere vCenters te beheren.
NSX Hoofdcomponenten
De primaire componenten van VMware NSX zijn:
- NSX Manager
- NSX Controller
- NSX Edge
NSX Manager
NSX Manager is de primaire component die wordt gebruikt om alle NSX-componenten via een GUI te configureren, beheren en monitoren. Met de REST API's zijn de configuratie en objectmanipulatie consistent.
NSX Manager stelt je in staat om controllers te deployen, edge distributed routers en certificaten te genereren. In NSX-V werkt de NSX Manager met één vCenter Server als één virtuele machine. In het geval van NSX-T kan de NSX-T Manager verbonden worden met meerdere vCenters als een KVM of ESXi VM, bijvoorbeeld.
NSX Edge
VMware NSX Edge Services Gateway (ESG) is een onderdeel van VMware vCenter Server en biedt essentiële gatewaydiensten zoals:
- DHCP
- NAT
- VPN
- Load balancing
- Perimeter firewall
- Dynamische routing
NSX Edge stelt de verbinding in tussen geïsoleerde en gedeelde netwerken en directe verbinding tussen VMs. Naast de east-west routing, stelt deze service tenants in staat om publieke netwerken te bereiken door de north-south verbinding te bieden. Het gebruik van NSX Edge stelt je in staat om virtuele grenzen te creëren voor je workloads, componenten en tenants.
NSX Controllers
NSX Controller is een gedistribueerd staatbeheersysteem en de centrale controleplaats voor logische switching en routing. De controllers bevatten alle informatie over hosts, VMs, gedistribueerde logische routers en VXLANs.
Deze virtuele appliance is cruciaal voor het installeren en monitoren van schaalbare en hoog beschikbare virtuele netwerken. Ongeacht de grootte van een software-defined datacenter, vereist VMware precies drie controllers in NSX-T om de benodigde redundantie te bereiken.
NSX Controller gebruikt een Secure Sockets Layer verbinding om verbinding te maken met ESXi hosts en SSL API om te interacteren met NSX Manager.
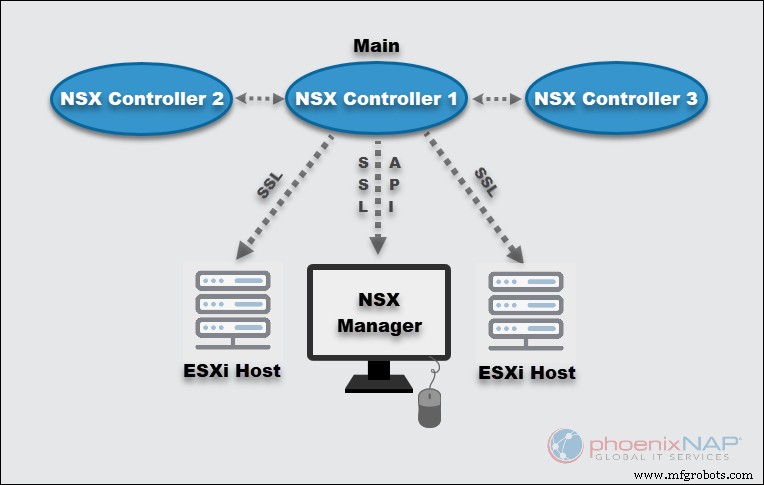
Functies van NSX
Zowel NSX-V als NSX-T hebben hetzelfde doel: het bieden van functies om virtuele netwerken te deployen bovenop het fysieke netwerk.
Enkele van de NSX-functies omvatten:
- Gedistribueerde logische routing en switching en andere functies vermeld in de NSX Edge sectie hierboven.
- Gedetailleerde monitoring en statistieken
- QoS
- API-gedreven automatisering
- Software-gebaseerde overlay
- Verbeterde gebruikersinterface
Echter, de twee tools hebben veel verschillen, en ze zijn gebouwd als twee verschillende producten. NSX-V kan niet werken met meerdere vCenters en hangt sterk af van vSphere.
Aan de andere kant is NSX-T een cross-platform oplossing die werkt met meerdere vCenter-instanties en verschillende omgevingen. De nieuwste NSX-T functies omvatten ook NSX-V naar NSX-T Migratie en gedistribueerde IDS/IPS.
Verken de vergelijkingstabel hieronder en de secties voor functiedetails om de verschillen tussen NSX-V en NSX-T beter te begrijpen.
VMware NSX-V vs. NSX-T Vergelijking
| Vergelijking van Functies | NSX-V | NSX-T |
|---|---|---|
| Basisfuncties | NSX-V biedt rijke functies zoals implementatieherconfiguratie, snelle provisionering en vernietiging van elk on-demand virtueel netwerk. Dit stelt een enkele virtuele switch in staat om verbinding te maken met meerdere hosts in een cluster door gebruik te maken van de vSphere distributed switch. |
NSX-T biedt gebruikers een agile software-defined infrastructuur. Het is geschikt voor het bouwen van cloud-native applicatieomgevingen. Het biedt ook eenvoud voor operaties in netwerken en beveiliging. Heeft ingebouwde ondersteuning voor meerdere clouds, multi-hypervisor omgevingen en bare-metal workloads. |
| Oorsprong | Oorspronkelijk uitgebracht in 2012, is NSX-V gebouwd rond de VMware vSphere omgeving. | NSX-T stamt uit het vSphere-ecosysteem, maar is vanaf nul opgebouwd en ontworpen om enkele use cases aan te pakken die niet gedekt worden door NSX-V. |
| Dekking | NSX-V architectuur was gebouwd met on-premises (fysiek netwerk) vSphere-implementaties in gedachten en één vCenter Server. | NSX-T breidt de dekking uit om meerdere hypervisors, containers, cloud-omgevingen en bare metal servers te omvatten. NSX-T heeft enkele beperkingen met gaten betreffende micro-segmentatie. |
| Hypervisor Ondersteuning | vSphere netwerkvirtualisatiestack wordt ondersteund. | Naast de vSphere-stack ondersteunt NSX-T ook OpenStack, Docker, KVM, Kubernetes, etc. |
| Migratie | NSX-T naar NSX-V migratie is niet mogelijk. | NSX-T Manager heeft een ingebouwde migratie-utility voor gebruikers die van NSX-V naar NSX-T willen migreren. |
| Werken met NSX Manager | NSX-V Manager werkt met slechts één vCenter Server. Draait op Photon OS. | NSX-T Manager ondersteunt werken met meerdere vCenters tegelijk. Draait op Ubuntu besturingssysteem. |
| Implementatie | Kan alleen geïmplementeerd worden als een ESXi VM. | NSX-T Manager fungeert als standalone oplossing en kan geïmplementeerd worden als een ESXi of KVM VM. |
| Routing | NSX-V gebruikt netwerk edge beveiliging en gateway diensten die gebruikt worden om gevirtualiseerde netwerken te isoleren. NSX Edge wordt geïnstalleerd zowel als een logische gedistribueerde router als een edge services gateway. |
NSX-T routing is ontworpen voor cloud-omgevingen en multi-cloud gebruik. Het is ontworpen voor multi-tenancy use cases en is voor heterogene omgevingen. |
| Overlay Encapsulatie Protocollen | NSX-V gebruikt het VXLAN encapsulatieprotocol | NSX-T gebruikt Geneve, een geavanceerder protocol |
| Logische Switch Replicatie Modi | Unicast, Multicast, Hybrid | Unicast (Twee-laags of Head) |
| Virtuele Switches Gebruik | vSphere Distributed Switch (VDS) | Open vSwitch (OVS) of N-VDS |
| Twee-laags Gedistribueerde Routing | Niet Beschikbaar | Beschikbaar |
| APR Onderdrukking | Beschikbaar | Beschikbaar |
| Integratie voor Verkeersinspectie | Beschikbaar | Niet Beschikbaar |
| Configureren IP-adressen Schema voor Netwerksegmenten | Handmatig | Automatisch |
| Kernel Level Gedistribueerde Firewall | Beschikbaar | Beschikbaar |
De tabel toonde een NSX-V vs. NSX-T functievergelijkingssamenvatting. Lees verder om meer details te leren over de verschillen tussen de twee oplossingen.
Routing
Zowel VMware NSX-oplossingen bieden dynamische routingmogelijkheden die die van fysieke routers overtreffen. Echter, routingverschillen tussen NSX-V en NSX-T zijn talloos.
Ten grondslag is NSX-T ontworpen met cloud multi-tenancy in gedachten. Omdat de provider- en tenant-routerconfiguratie isolatie vereist, werd multi-tier routingondersteuning geïntroduceerd met NSX-T:
- Tier 0 logische routing voor de provider admin-gebruiker.
- Tier 1 logische routingcontrole voor de tenant admin-gebruiker.
NSX-V ESG (Edge Services Gateway) biedt essentiële DHCP, NAT, VPN-diensten en DLR (gedistribueerde logische routers) om virtuele netwerken te isoleren. Op deze manier stelt NSX communicatie tussen VMs in met minder netwerksprongen dan met traditionele routing. Echter, het gebrek aan ondersteuning voor gelaagde routing en multi-tenancy laat NSX-V achter NSX-T.
Logische Switching en Bridging in NSX
NSX-V en NSX-T gebruiken overlay-netwerken om conventionele VLANs na te bootsen en eenvoudigere netwerkmanipulatie te bieden via logische switching en bridging. De functionaliteiten lijken op die van fysieke netwerken.
Met NSX-V, zijn logische switches gekoppeld aan VXLANs om VM-verkeer te encapsuleren en naar het fysieke netwerk te sturen. Door Laag 2 bridging tussen een fysieke VLAN en een logische switch toe te staan, breidt NSX-V de functieset uit. Dit omvat het koppelen van fysieke met virtuele componenten wanneer volledige virtualisatie niet mogelijk is. NSX-V ondersteunt meerdere Laag 2 bridges.
Vergelijkbaar met zijn oudere tegenhanger, NSX-T biedt overlay-functionaliteit met logische switching maar met een geavanceerder encapsulatieprotocol. L2 bridging in NSX-T vereist een toegewijde bridge-node te creëren. Waarbij in NSX-V bridging plaatsvindt op hypervisor-kernelniveau waar een controller VM resides.
Overlay Encapsulatie in NSX: VXLAN vs. Geneve
Zoals met andere functies, NSX-V steunt op meer traditionele VXLAN encapsulatie vergeleken met NSX-T. Virtueel Extensible LAN stelt het creëren van ongeveer 16 miljoen virtuele netwerksegmenten in staat, wat de beperkingen van VLAN en 4094 mogelijke netwerken overtrefelt. Dit nummer hielp grote organisaties virtuele netwerken op een meer ontspannen manier te segmenteren.
Geneve staat voor Generic Network Virtualization Encapsulation en compileert het beste van andere encapsulatieprotocollen, inclusief VXLAN en STT. NSX-T steunt op Geneve om virtuele netwerkidentificatiinformatie te leveren met hoge doorvoerkracht en lager resourcegebruik. Geneve is een flexibel protocol wat betekent dat het in staat is om andere metadata op te nemen naarmate netwerken evolueren.
Beveiliging en Micro-segmentatie
Zowel NSX-V als NSX-T stellen organisaties in staat om datacenters in logische netwerkbeveiligingssegmenten te scheiden en workload-niveau applicatiebeveiliging te bereiken. Op deze manier kun je netwerkbeveiligingsbeleidsregels gedetailleerd definiëren. Je kunt een VDC segmenteren rond vCenter-objecten en hosts, VM-namen of -kenmerken, of door IP-adressen, poorten, etc. te gebruiken.
NSX-oplossingen gebruiken een hypervisor-level gedistribueerde firewall om alle netwerkparameters en beveiligingsbeleidsregels te hanteren. Je kunt AD-gebruikers en -groepen gebruiken om regels te definiëren waar AD Domain Controller (ADDC) geïmplementeerd is.
Echter, NSX-T biedt meer beveiligingsfuncties en een gedetailleerdere beveiligingsregeltoepassing dan NSX-V. Niettemin zijn alle NSX-beveiligingsfuncties gebouwd voor continue automatisering om de begrenzingen van handmatige configuratie en onderhoud te vermijden.
Implementatieopties
Het implementatieproces is voor beide producten vrij vergelijkbaar, maar er zijn veel verschillen tussen de NSX-V en NSX-T functies. Hier zijn enkele kritische discrepanties in implementatie:
- Met NSX-V is er strakke integratie met VMware vSphere en vCenter. Een NSX Manager-instantie wordt geïmplementeerd als een ESXi VM alleen en moet geregistreerd worden bij vCenter. Aan de andere kant kun je NSX-T implementeren op een KVM of ESXi VM terwijl vCenter niet vereist is. Bovendien worden meerdere NSX Managers ondersteund.
- In tegenstelling tot NSX-T waar de Manager en Controller in hetzelfde virtuele onderdeel zitten, moet je een NSX-controller deployen voor NSX-V Manager.
- NSX-T laat je een cluster van drie NSX-controllers deployen voor verhoogde redundantie.
- Het is niet mogelijk om standaard virtuele switches te gebruiken met NSX-V omdat het vereist dat je een vDS deploys. NSX-T gebruikt een nieuwe virtuele switch-technologie N-VDS of Open vSwitches (OVS) voor KVM-hosts.
NSX Licentiëring
De goede kant van NSX-V en NSX-T licentiëring is dat VMware de producten niet verdeelt. Als je al een NSX-V-licentie hebt, kun je NSX-T gaan gebruiken wanneer je klaar bent.
De oplossing heet nu VMware NSX Data Center en heeft de volgende edities:
- Standard
- Professional
- Advanced
- Enterprise Plus
Met de toename van remote werk, introduceerde VMware ook de Remote Office Branch Office editie (ROBO).
Kiezen Tussen NSX-V en NSX-T
De grote verschillen in NSX-V vs. NSX-T systemen zijn duidelijk in de tabel en de secties hierboven. De eerste is nauw verbonden met het VMware vSphere-ecosysteem. De ander is onbeperkt, niet gebonden aan een specifiek platform of hypervisor.
Om te bepalen welke NSX-optie beter voor jou is, rekening houdend met het use case voor elk product.
Kiezen voor NSX-V
Dit product is nog steeds een geldige keuze in de volgende NSX-V use cases:
- Voor on-premises workloads zonder meerdere hypervisors.
- Wanneer je datacenter alleen VMware vSphere gebruikt.
- Als je IT-omgeving niet meer dan één vCenter-instantie gebruikt.
- Als je geen hoog redundante on-prem infrastructuur met meerdere NSX Managers nodig hebt.
Kiezen voor NSX-T
VMware NSX-T met veel updates en verbeteringen heeft NSX-V in bijna alle gevallen overholt. NSX-T use cases dekken het volgende:
| Beveiliging | Automatisering | Multi-Cloud Virtuele Netwerken | Cloud-native app ondersteuning |
|---|---|---|---|
| Kritieke applicatie lockdown | Snelle implementatie van full-stack applicaties. | Ondersteuning voor multi-cloud omgevingen | Geavanceerde netwerk- en beveiligingsfuncties voor microservices en gecontaineriseerde applicaties. |
| Bescherming van individuele workloads | Integratie met andere automatiseringstools. | Cross-site netwerkvirtualisatie voor snel groeiende bedrijven. | Per-container beveiligingsbeleid |
| Logische DMZ creatie | Automatische beveiligingsbeleid en toegangsregel toepassing bij migratie van VMs naar andere subnetten. | Single naar multi datacenter uitbreiding. | Native container-naar-container Laag 3 netwerken |
| Micro-segmentatie voor gedetailleerde beveiligingsbeleid | Consistente en foutloze netwerkconfiguratie en -beheer |
Conclusie: VMware NSX Biedt een Krachtig Netwerkvirtualisatieplatform
NSX-T en NSX-V lossen beide veel virtualisatieproblemen op, bieden volledige functiesets en bieden een agile en veilige omgeving. NSX-V was het oorspronkelijke netwerk- en beveiligingsvirtualisatieplatform dat jarenlang de koning was. Naarmate bedrijven groeien, zijn er minder bedrijven met enkele on-premises datacenters en meer cloud-gebaseerde IT-omgevingen.
Dit is waar NSX-T instapt. De constante uitbreiding van functies en multi-site en cloud-ondersteuning maakt NSX-V verouderd. Nu labelt VMware hun NSX-oplossing als VMware NSX Data Center. Met de benodigde tools voor het verplaatsen en hanteren van je data, ongeacht het onderliggende fysieke netwerk, helpt NSX je om je aan te passen aan de constante veranderingen in applicaties.
De keuze die je maakt hangt af van welke NSX-functies aan je zakelijke behoeften voldoen. Als je op de markt bent voor NSX, neem contact met ons op voor meer informatie en NSX-V naar NSX-T migratie. Blijf onze blog lezen om meer te leren over verschillende tools en de beste oplossingen voor je netwerkvereisten te vinden.
Cloud computing
- De Sleutel tot Betrouwbaarheidssucces: Cultuurverandering Boven Technologie
- Waarom elk faciliteit een CMMS-champion nodig heeft – De sleutel tot succesvolle implementatie
- PLC's vs RTU's: Belangrijkste verschillen en markttrends
- G-code vs M-code begrijpen: Belangrijkste verschillen voor CNC-operators
- Laserbrassen: De Game-Changing Oplossing Waar Fabrikanten Op Vertrouwen
- CNC-bewerking vs. 3D-printen: Welk proces past het beste bij uw productiebehoeften?
- Flexibiliteit Drijft Enterprise Cloud Monitoring Succes: Hoe AppNeta Levert
- Ethernet: De Ruggengraag van Autonome Voertuig Betrouwbaarheid
- JDK, JRE en JVM uitgelegd: Belangrijkste verschillen en hoe ze samenwerken
- Java vs. C#: 10 Belangrijkste verschillen uitgelegd
- Java vs Python: Kernverschillen en de juiste taal kiezen