



Essentiële Beveiligingspraktijken voor Fog Computing
Verschillende jaren kampioent Cisco Fog Computing als hoeksteen van schaalbare, betrouwbare en kosteneffectieve IoT-architecturen. Door Cisco IOx te integreren in industriële IoT-oplossingen, kan data gegenereerd door verbonden apparaten gefilterd, geanalyseerd en erop gehandeld worden direct op edge-routers en switches. Deze lokale verwerking introduceert nieuwe beveiligingsuitdagingen die over het hele Fog-ecosysteem geadresseerd moeten worden, van individuele IIoT-apparaten tot de duizenden Fog-nodes die in een productieomgeving geïmplementeerd kunnen zijn.
Beveiliging in Fog Computing is geen enkele feature of protocol – het is een gelaagde architectuur die stevige funderingen vereist, net als het bouwen van een stevig huis. Door best practices voor Cisco IOS-netwerkdiensten te combineren met Cisco IOx-beveiliging door elke fase van een Fog-rollout (zie Figuur 1), kunnen organisaties een veerkrachtige beveiligingshouding vestigen.
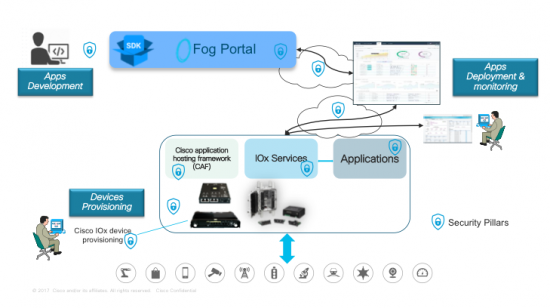
Hieronder zijn vier beveiligingspijlers die IT- en operatiemanagers helpen data-integriteit in een Fog-omgeving te beschermen.
Cisco IOx Beveiligingspijlers
 Toegangscontrole
Het implementeren en beheren van applicaties in Fog vereist role-based authenticatie die netwerkbeheer scheidt van applicatiebeheer.
- Applicatiemanagers authenticeren via Fog Director of IOx Local Manager (bijv. applicatie-installatie, upgrade, start/stop, validatie en monitoring). Enterprise Radius-servers dwingen login-restricties af om onbevoegde toegang te blokkeren.
- Geprivilegieerde IOS-netwerkmanagers voeren device-provisioning, interface-configuratie en troubleshooting uit gebaseerd op hun rol, niet op inloggegevens of fysieke locatie.
 Integriteit
Naast de hardware- en software-hardening besproken in [hardening], eist Fog-computing additionele beschermingen om het IOx-platform te beschermen:
- Digitaal getekende Guest-OS-images, beveiligd door de Trust Anchor Module (TAM) in Cisco ACT2-chipsets, verifiëren OS-integriteit.
- Applicatie-isolatie – of als Docker-containers, PaaS, Linux-containers of virtuele machines (alleen CGR 1000 Compute-module) – beschermt bronnen van interferentie.
- Getekende applicatiepakketten gebruiken een Trust Anchor RSA private key (PEM) en een x509-clientcertificaat (PEM) om bronidentiteit te bevestigen. Alle IOx-tools (IOxclient, IOx Local Manager, Fog Director) dwingen installatie van getekende apps af om rogue code te voorkomen.
- OAuth API's bieden gedelegeerde toegang, gebruikers authenticerend zonder credentials aan applicaties bloot te leggen.
- PAM stelt ontwikkelaars in staat meerdere low-level authenticatieschema's te integreren via een high-level API.
 Datavertrouwelijkheid en Privacy
Fog-nodes slaan data vaak lokaal op op embedded flash of mSATA SSD's (bijv. IR829M). Recente IOX-releases introduceren Secure Storage Services (SSS) die certificaten, sleutels en gebruikersdata veilig opslaan. Applicaties benaderen SSS via REST API's, wat applicatie-level encryptie mogelijk maakt. Linux-beveiligingsmechanismen zoals Cgroups, SMACK, SELinux en Namespaces bieden additionele beschermingslagen.
Control-commando's (start/stop, install/uninstall) moeten ook vertrouwelijk blijven. SSL/TLS beveiligt verkeer tussen Fog-apparaten en management-diensten, inclusief bestandsoverdrachten. Complementaire Cisco IOS-configuraties – IPsec VPNs, VRFs, VLANs – isoleeren dataverkeer verder.
Dreigingsdetectie en Mitigatie
Gedistribueerde verkeersanalyse is een kernfeature van Fog-computing. Partners als [Sentryo] benutten port mirroring op IE 4000-serie of IP-verkeersexport op IR800-serie om analytics-agents te leveren die verkeersstromen op IOx-apparaten monitoren.
Operatiemanagers moeten anomale applicatiegedrag detecteren en metrics vastleggen voor analyse en capaciteitsplanning. IOx Local Manager en Fog Director tools/API's profileren applicatie-resourceverbruik, terwijl DNA-C, IoT FND en Kinetic GMM provisioning en policy-enforcement automatiseren over duizenden IOx-apparaten.
Deel je beveiligingsuitdagingen met ons – bezoek Cisco Live Orlando World of Solutions en IOx Devnet Zone van 10-14 juni 2018 om te bespreken hoe je je Fog-implementatie kunt beveiligen.
Internet of Things-technologie
- Hoe Face-to-Face Coaching Onderhoudstoezicht Transformeert
- 12 Bewezen praktijken voor een succesvolle CMMS implementatie
- 2021 Kwantumcomputing: 12 toonaangevende toepassingen uitgelegd
- Marketing Voor De Productiesector: Bewezen Best Practices Voor 2019 Succes
- Top toepassingen voor gecomprimeerde lucht systemen in diverse industrieën
- Synthetische Monitoring Meesteren: Bewezen Best Practices Voor Betrouwbare SaaS- & Webprestaties
- Azure-beveiliging Best Practices: Essentiële Richtlijnen Voor Het Beschermen Van Uw Cloudinfrastructuur
- Fog vs. Cloud: IoT-implementaties optimaliseren voor snelheid en schaal
- Hoe u Zephyr-gebaseerde IoT-apparaten debugt: bewezen praktijken voor remote monitoring
- Samenwerking in machinebouw maximaliseren met een IIoT-platform
- Top Metalen en Legeringen voor Hoge-Druk Toepassingen