



ETSI presenteert eerste blauwdruk voor AI-beveiligingsstandaard
ETSI, de Europese instantie die standaarden stelt voor telecom, broadcasting en elektronische communicatie, heeft een 24-pagina's tellend rapport uitgebracht dat de basis legt voor een gegroepeerde AI-beveiligingsstandaard.
Rapport ETSI GR SAI 004
Het rapport, getiteld ETSI GR SAI 004 en samengesteld door de Securing Artificial Intelligence Industry Specification Group (SAI ISG), begint met het formuleren van het kernprobleem: hoe beveilig je AI-gestuurde systemen? De focus ligt op machine learning en onderzoekt confidentialiteit, integriteit en beschikbaarheid door de gehele ML-levenscyclus heen. Het document belicht ook bredere kwesties zoals bias, ethiek en explainability, en catalogueert veelvoorkomende aanvalsvectoren met real-world voorbeelden.
Definitie van AI en focus op machine learning
Om de discussie te kaderen, definieert de SAI ISG kunstmatige intelligentie als de capaciteit van een systeem om expliciete of impliciete representaties te verwerken en taken uit te voeren die intelligent zouden worden genoemd als een mens ze uitvoerde. Hoewel deze definitie een breed spectrum bestrijkt, concentreert het rapport zich op de meest praktische subset – machine learning – gedreven door vooruitgang in deep learning, overvloedige data en groeiende rekenkracht.
Veelvoorkomende ML-paradigma's
- Supervised learning – alle trainingsdata is gelabeld, zodat het model een mapping leert van inputs naar outputs.
- Semi-supervised learning – slechts een deel van de data is gelabeld, waardoor het model kan verbeteren door zowel gelabelde als ongelabelde monsters te benutten.
- Unsupervised learning – het model ontdekt structuur in ongelabelde data, zoals clusters of groeperingen.
- Reinforcement learning – agenten leren een beleid door interactie met een omgeving, optimaliserend een beloningssignaal.
Diepe neurale netwerken domineren het landschap, met lagen die de hersenwerveling van de mens nabootsen. Trainingsmethoden zoals adversarial learning – waarbij de dataset zowel echte als bewust gemaakte adversarial samples bevat – worden ook verkend.
"Er is veel discussie over AI-ethiek, maar geen over standaarden voor het beveiligen van AI. Toch worden ze cruciaal om de beveiliging van AI-gebaseerde geautomatiseerde netwerken te garanderen," zegt Alex Leadbeater, voorzitter van de ETSI SAI ISG. "Dit eerste rapport is bedoeld om een uitgebreide definitie te geven van de uitdagingen bij het beveiligen van AI."
Leadbeater voegde toe aan embedded.com: "Een redelijke schatting voor de technische specificaties is nog eens 12 maanden. We zullen in de komende kwartalen extra rapporten publiceren – AI Threat Ontology, Data Supply Chain Report en de SAI Mitigation Strategy report. De eerste security-test specificatie zou aan het einde van Q2/Q3 moeten verschijnen."
Rapportstructuur
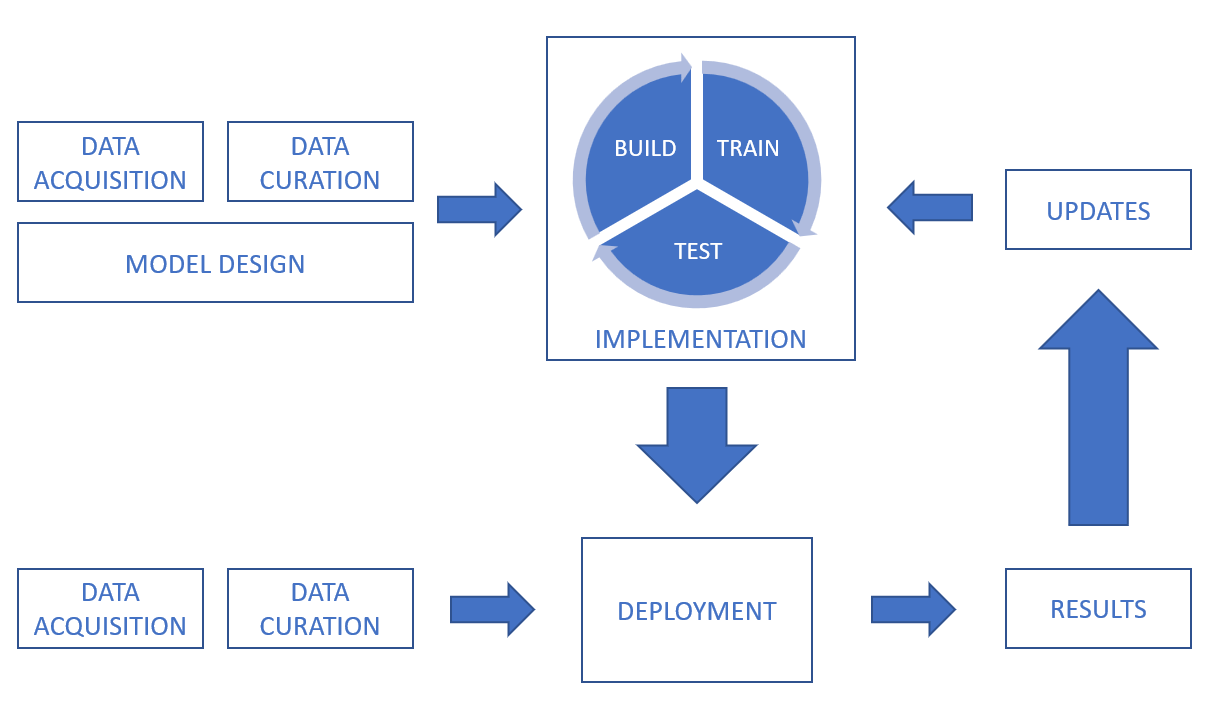
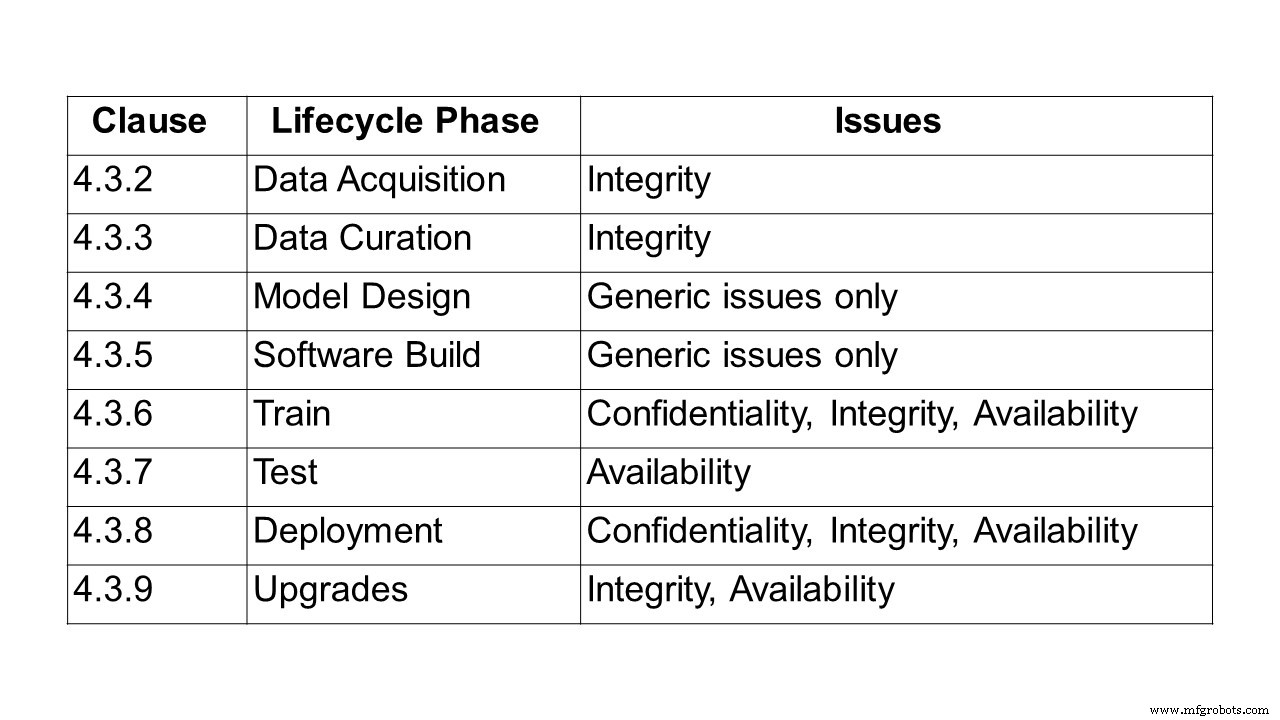
Na de definities van AI en ML duikt het rapport in de dataverwerkingsketen, waarbij confidentialiteit, integriteit en beschikbaarheid aan bod komen in elke fase – van data-acquisitie, curatie, modelontwerp en softwarebouw, tot training, testen, implementatie, inferentie en upgrades.
Data kan afkomstig zijn van sensoren (bijv. CCTV, mobiele telefoons, medische apparaten) of digitale assets (handelplatforms, documenten, logbestanden). Het kan tekst, afbeeldingen, video of audio zijn, en gestructureerd of ongestructureerd. Beveiliging moet zowel de data zelf als de transmissie en opslag ervan omvatten.
Bijvoorbeeld tijdens datacuratie moet de integriteit van datasets behouden blijven bij reparatie, augmentatie of conversie. In supervised ML is nauwkeurige en complete labeling cruciaal; poisoning-aanvallen die labels corrupt kunnen de modelprestaties ernstig degraden. Bias blijft een kernzorgen, en technieken zoals data augmentatie moeten worden onderzocht op mogelijke integriteitsimpact.
Ontwerpuitdagingen: bias, ethiek en explainability
Bias kan niet alleen tijdens training ontstaan, maar ook na implementatie, geïllustreerd door een chatbot uit 2016 die begonnen offensive content te tweeten door kwawillige manipulatie van zijn account. Hoewel bias an zich geen beveiligingsfout is, ondermijnt het het vertrouwen van gebruikers en kan het leiden tot functionele fouten.
Ethieke overwegingen worden benadrukt via voorbeelden zoals autonome voertuigen en gezondheidszorg. Een incident in 2018 in Tempe, Arizona, waarbij een zelfrijdende auto een voetganger aanreed, benadrukte juridische en ethische dilemma's. MIT's Moral Machine project, gelanceerd in 2016, onderzoekt hoe mensen reageren op algorithmische morele keuzes, wat informeert hoe machines moeten handelen.
Het rapport benadrukt dat ethische kwesties, hoewel afzonderlijk van traditionele beveiligingskenmerken (confidentialiteit, integriteit, beschikbaarheid), de gebruikersperceptie van betrouwbaarheid vormen en in het AI-ontwerp verankerd moeten worden.
Catalogus van aanvalstypes
Tot slot catalogueert het rapport aanvalstypes – waaronder poisoning, backdoor en reverse-engineering aanvallen – en presenteert real-world use cases en incidenten.
Een poisoning-aanval manipuleert het model tijdens training zodat het zich gedraagt zoals de aanvaller wil. Veelvoorkomende vectoren zijn:
- Data poisoning – injecteren van incorrecte of verkeerd gelabelde data tijdens verzameling of curatie.
- Algorithm poisoning – manipuleren van het leeralgoritme zelf, zoals het manipuleren van federated-learning bijdragen.
- Model poisoning – vervangen van het geïmplementeerde model door een kwaadaardige variant.
De evolutie van AI – van de oorsprong in Dartmouth in de jaren '50 tot moderne toepassingen – heeft geleid tot dreigingen zoals ad-blocker aanvallen, malware-obfuscatie, deepfakes en chatbot-impersonatie.
Wat volgt? Lopende rapporten binnen deze ISG
Toekomstige werkpakketten zullen de onderzoek dieper maken in diverse kritische gebieden:
Security testing
Dit item streeft ernaar doelen, methoden en technieken te definiëren voor het testen van AI-componenten. Richtlijnen zullen rekening houden met symbolische versus subsymbolische AI, non-determinisme, het test-orakel probleem en data-gedrag. Onderwerpen omvatten:
- Security testing benaderingen voor AI
- Security-gefocuste testdata voor AI
- Test oracles afgestemd op AI-outputs
- Adequaatheidscriteria voor AI security testing
- Security attribute test doelen voor AI
Resultaten zullen voortbouwen op de komende AI Threat Ontology om relevante dreigingen aan te pakken.
AI threat ontology
Deze leverbaar creëert een gedeelde taxonomie van AI-specifieke dreigingen, onderscheidend van traditionele systeemdreigingen. Het zal terminologie afstemmen over stakeholders en industrieën, met dekking van aanvallers, verdedigers en AI-systemen.
Data supply chain report
Omdat trainingsdata de levensader van AI is, is het beveiligen van de supply chain van cruciaal belang. Dit rapport zal de huidige dataverzamelingspraktijken, regelgevende kaders, standaarden en protocollen inventariseren, en een gap-analyse uitvoeren om eisen voor traceerbaarheid, integriteit en confidentialiteit van trainingsdata voor te stellen.
SAI mitigation strategy
Dit rapport vat bestaande en potentiële mitigaties samen en biedt richtlijnen voor het verdedigen van AI-systemen geïdentificeerde dreigingen, met een overzicht van beveiligingscapaciteiten, uitdagingen en beperkingen voor specifieke use cases.
De rol van hardware in AI-beveiliging
Hardware – zowel gespecialiseerd als algemeen – speelt een cruciale rol in AI-bescherming. Het rapport zal hardware-mitigaties catalogiseren, eisen voor veilige AI, en mogelijkheden om AI in te zetten voor hardwareverdediging, terwijl het ook hardware-kwetsbaarheden noemt die AI-aanvallen kunnen verergeren.
Het volledige ETSI-rapport dat de probleemstelling voor het beveiligen van AI definieert, is hier beschikbaar.
Internet of Things-technologie
- FTC boete van $1 mln voor Williams-Sonoma vanwege misleidende 'Made in USA' claims, precedent voor toekomstige handhaving
- TI introduceert BAW‑resonator‑chips om next‑generation‑connectiviteit te revolutioneren
- Industriële IoT Beveiliging: Belangrijkste Trends en Best Practices voor 2020
- Industriële IoT Beveiligen: Hoe OT, IT en SOC Samenwerken Voor Robuuste Bescherming
- Waarom geen universele IoT-beveiligingsstandaard? Het complexe landschap begrijpen
- Cybersecurity-gids voor cloudbedrijven: Uw data effectief beveiligen
- Dringende actie nodig tegen cyberdreigingen kritieke infrastructuur: Nieuw rapport benadrukt IIoT-risico's
- De wereldwijde IoT beveiligen: Drie essentiële stappen
- Vier Bewijzen Stappen om uw IoT-apparaten te Beveiligen: Een Uitgebreide Software Assurance Blueprint
- Hoe 5G-adoptie IoT-beveiliging Verbetert: Wat U Moet Weten
- 2022 Cyber Asset Survey Onthult Lopende Kwetsbaarheden in Cloud