



VS IoT-beveiligingswet stelt nieuwe standaarden en aansprakelijkheidseisen
Veel IoT-teams behandelen beveiliging nog steeds als een laag-prioriteit add-on, met kosten en inspanning als argument. Kopers vragen zelden extra uitgaven voor sterkiere cyberbeveiliging, en veel producten missen dergelijke functies. Toch beginnen wetgevers robuuste beveiliging als wettelijke vereiste te stellen voor consumenten-IoT-apparaten.
Tijdens de IoT Security Summit van IoT World Today benadrukte NIST-programmamanager Katerina Megas dat verschillende staten al wetten hebben die vereisen dat verbonden apparaten "redelijke beveiligingsfuncties" bevatten. In januari 2020 gingen Californië en Oregon dergelijke wetten in, en Illinois, Massachusetts, New York en Virginia hebben soortgelijke wetsvoorstellen in aanmerking of in overweging.
Op federaal niveau introduceerde het Huis van Afgevaardigden in maart H.R. 1668 – de Internet of Things Cybersecurity Improvement Act of 2020. De wet richt de creatie van "standaarden en richtlijnen voor de federale overheid over het passende gebruik en beheer van Internet of Things-apparaten die in eigendom zijn of worden beheerd door een agentschap", inclusief minimale informatiebeveiligingseisen. De wet werd door beide kamers goedgekeurd en op 4 december in wetgeving omgezet; de vereiste standaarden en richtlijnen moeten binnen 90 dagen worden gepubliceerd.
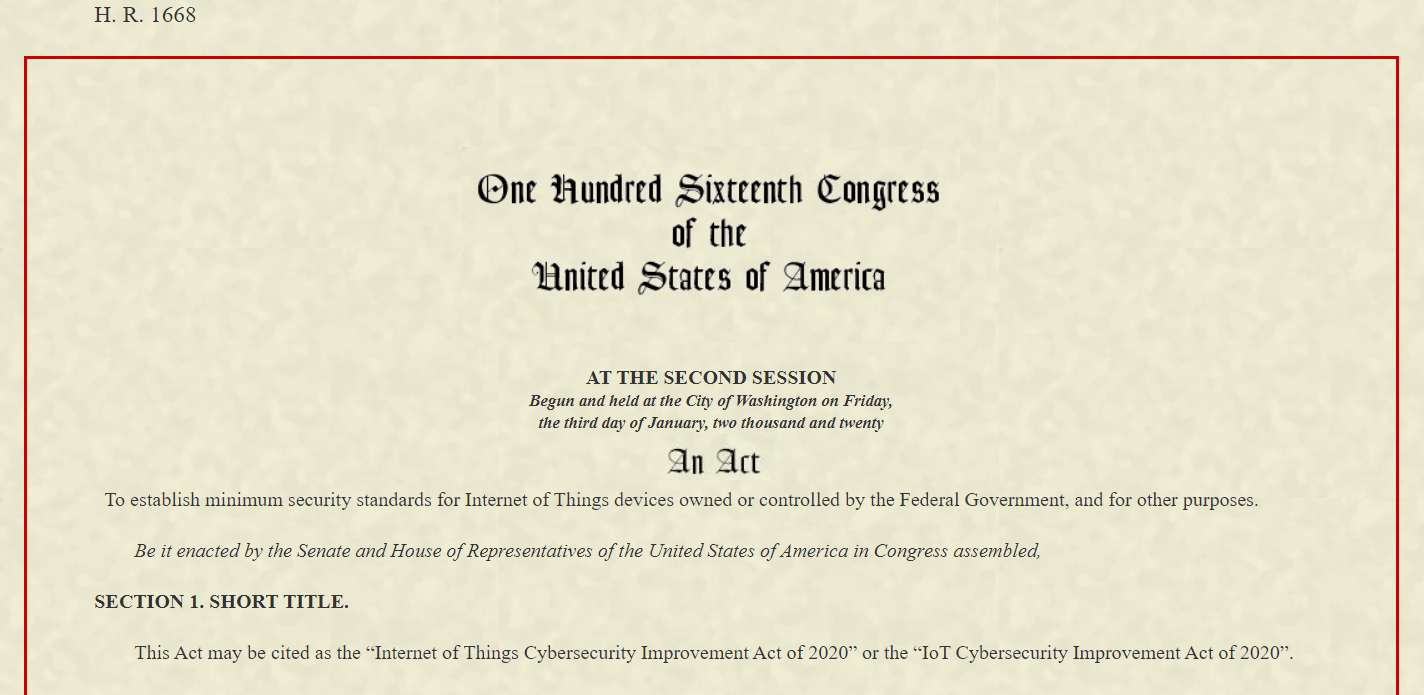
Wetten die vereisen dat beveiligingsfuncties in IoT-apparaten worden geïmplementeerd, beginnen nu in werking te treden.
Hoewel H.R. 1668 alleen van toepassing is op apparaten die door de VS-overheid worden gebruikt, markeert het de beginfase van bredere cyberbeveiligingsmandaten die uiteindelijk industriële en consumentensystemen landelijk zullen dekken. In 2019 stichtte het Congres de Cyberspace Solarium Commission, wiens eerste rapport meer dan 80 aanbevelingen bevatte, waaronder 50+ wetgevingsvoorstellen ter ondersteuning van een gelaagde verdedigingsstrategie. Veel van die voorstellen hebben impact op zowel overheids- als commerciële IoT-implementaties.
Drie voorstellen verdienen speciale aandacht van IoT-ontwikkelaars:
- Een federale IoT-beveiligingswet die "redelijke beveiligingsmaatregelen" vereist in lijn met NIST-richtlijnen zoals NISTIR 8259 – Foundational Cybersecurity Activities for IoT Device Manufacturers.
- De oprichting van een National Cybersecurity Certification and Labeling Authority om apparaatconformiteit te verifiëren, uitgebreid tot persoonlijke en consumentenelektronica.
- Een aansprakelijkheidsraamwerk dat finale assemblagefabrikanten verantwoordelijk houdt voor schade als hun apparaten niet beschermen tegen bekende kwetsbaarheden, waardoor robuuste beveiliging een wettelijke "must-have" wordt ongeacht de bereidheid van consumenten om extra te betalen.
De term "redelijke beveiligingsfuncties" blijft breed gedefinieerd. In Californië en Oregon vereist "redelijk" maatregelen die overeenkomen met de functie van het apparaat en de data die het verwerkt, met als doel onbevoegde toegang, openbaarmaking, gebruik, wijziging of vernietiging te voorkomen. Specifieke controles worden niet voorgeschreven.
Volgens NIST's outcome-gebaseerde filosofie vermijden deze wetten het voorschrijven van exacte technische oplossingen. In plaats daarvan eisen ze een beveiligingshouding die past bij het doel en het dreigingsprofiel van het apparaat, met de keuze van beschermingsmaatregels bij de ontwikkelteams. Naarmate het juridische landschap evolueert, zal de implementatie van IoT-beveiliging verschuiven van good practice naar verplichte naleving.
>> Dit artikel is oorspronkelijk gepubliceerd op onze zusje-site, EDN.
Internet of Things-technologie
- De Industriële IoT Beveiligen: Een Praktische Roadmap
- Waarom Edge Computing Essentieel is voor IoT-succes
- Waarom geen universele IoT-beveiligingsstandaard? Het complexe landschap begrijpen
- IoT-beveiliging – Wie draagt de verantwoordelijkheid?
- IoT-beveiliging: Implementatiebarrières Overwinnen
- De $6 biljoen toekomst beveiligen: Waarom IoT-standaarden en regulering belangrijk zijn
- De wereldwijde IoT beveiligen: Drie essentiële stappen
- Vier Bewijzen Stappen om uw IoT-apparaten te Beveiligen: Een Uitgebreide Software Assurance Blueprint
- Hoe 5G-adoptie IoT-beveiliging Verbetert: Wat U Moet Weten
- ETSI stelt nieuwe standaarden voor IoT in noodcommunicatie
- NIST Publiceert Concept-richtlijnen Voor Sterkere IoT-apparaatbeveiliging Voor Fabrikanten