



IoT-netwerken Schalen: De Schaalbaarheidsuitdaging Overwinnen met Cisco DNA Center Automatisering
Het Internet of Things (IoT) presenteert een reeks uitdagingen voor netwerktechnici. In mijn vorige post onderzocht ik hoe Cisco het Paramount kwetsbaarheidsprobleem van beveiliging aanpakt. Vandaag tackelen we de volgende hobbel: schaalbaarheid.
Zoals geïllustreerd hieronder, zijn tientallen miljarden apparaten voor de komende jaren gepland om online te komen, wat significante schaalbaarheidszorgen oproept voor IoT-implementaties.
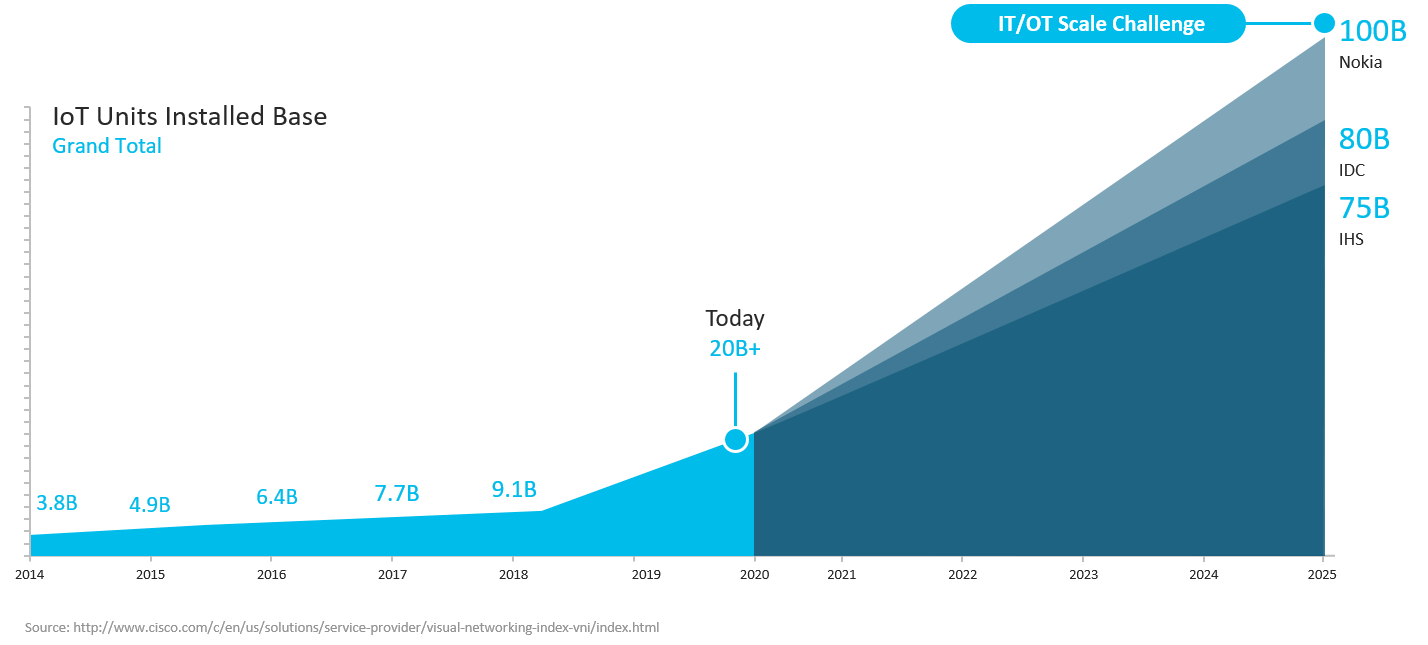
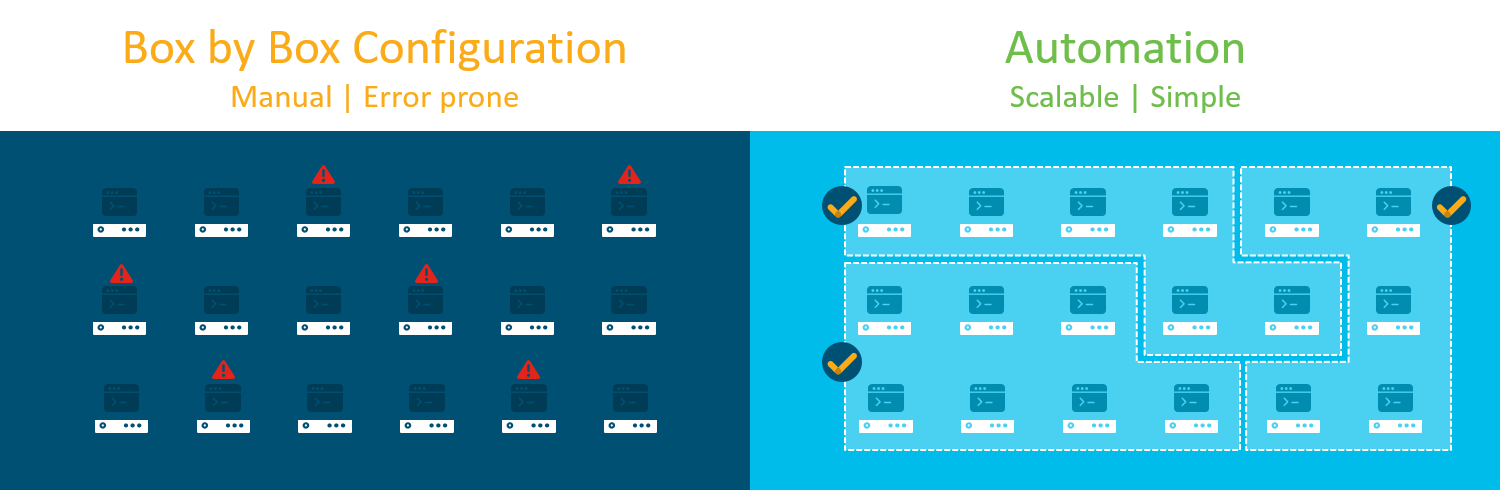
Hoe kunnen organisaties beveiliging en netwerkbeleid schalen om zo'n massive device-vloot te accommoderen? Het configureren van elk IoT-apparaat zoals we doen met traditionele netwerkapparatuur—één voor één—kan de schaalbaarheidseisen van moderne IoT-omgevingen simpelweg niet halen. Handmatige, box-by-box configuratie is traag en foutgevoelig.
De oplossing ligt in automatisering. Het deployen van beleid op schaal via automatisering versnelt provisioning en vereenvoudigt softwarebeheer. Dit wordt bereikt via software-defined access.
IoT Schalen met Cisco DNA Center
Stel u voor dat u een netwerkbeleid moet toepassen op uw IoT-apparaten. Elk apparaat zou op zijn eigen VLAN moeten wonen, geïsoleerd van de rest van het enterprise-netwerk om laterale beweeging van aanvallers te voorkomen.
Met Cisco DNA Center is het creëren van een nieuw virtueel netwerk zo straightforward als het naamgeven van het netwerk en het selecteren van de gebruiker, apparaat of applicatiegroepen die erop behoren—bekend als Scalable Groups. Door de relevante iconen te slepen en neer te zetten en op opslaan te klikken, segmenteert het platform de IoT-apparaten automatisch zodat ze alleen kunnen communiceren met de apparaten gespecificeerd in het virtuele netwerk. Er is geen handmatige configuratie van VLANs, DHCP-scopes of ACL's nodig; de operator kan beleid toepassen zonder diepe netwerkexpertise.
De Scalable Group Tag (SGT) is de sleutel-enabler. Een SGT is een logisch beleidsobject dat de endpoints, gebruikers of applicaties identificeert waartoe een beleid van toepassing is. SGTs ondersteunen IP-adres-onafhankelijke Group-Based Policies, wat operators in staat stelt regels toe te passen op gehele groepen in plaats van individuele IP-adressen—een methode die onhandelbaar wordt op schaal.
Deze benadering spiegelt het proces voor traditionele enterprise-apparaten. Echter, IoT-endpoints missen typisch de rekenkracht en hardwarebronnen van datacenter-switches, omdat ze kleiner, lichter en energie-efficiënter zijn.
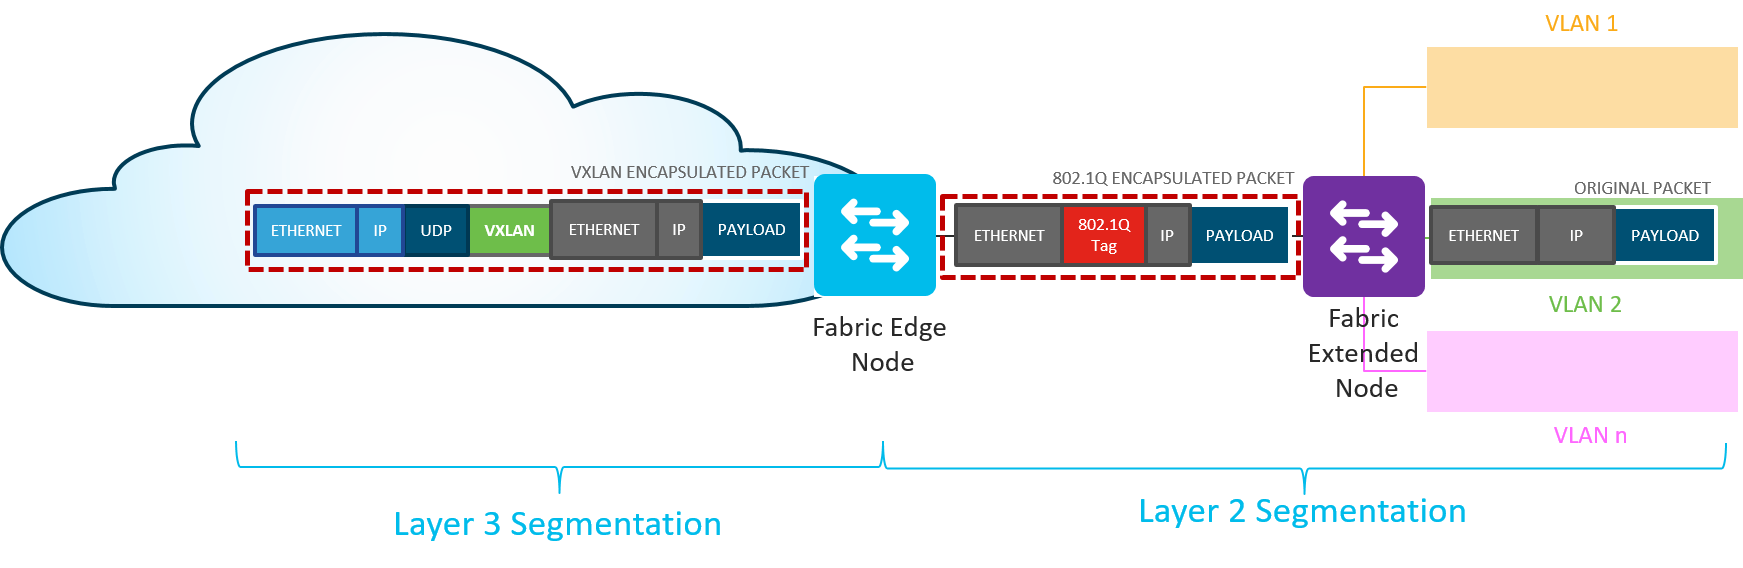
Om de behoefte aan segmentatie te verzoenen met de hardwarebeperkingen van IoT, introduceerde Cisco Software-Defined Access Extended Nodes. Deze nodes maken de volgende workflow mogelijk:
- De extended node verbindt met een enkele Edge node via een 802.1Q trunk-poort, ondersteunend één of meerdere VLANs met statische toewijzing.
- Switch-poorten op de extended node zijn statisch toegewezen aan een IP-pool beheerd in Cisco DNA Center.
- SGT-mapping wordt uitgevoerd via pool-to-group mapping in Cisco DNA Center op de verbonden Edge node.
- Verkeersbeleid-afdwinging gebaseerd op Scalable Group ACLs wordt uitgevoerd op de Edge node.
Het schalen van traditionele enterprise-netwerken was uitdagend toen operators elk apparaat handmatig moesten configureren. Dit voor miljarden IoT-endpoints te doen is bijna onmogelijk. Cisco's software-defined access en automatiseringscapaciteiten lossen dit probleem op, wat het dezelfde beheerinterface die gebruikt wordt voor enterprise-apparaten in staat stelt IoT-implementaties efficiënt en effectief te governen.
Geïnteresseerd in meer leren? Bekijk onze on-demand webinar, "Cisco IoT: Drive Transformation in the Public Safety, Oil and Gas, and Manufacturing Sectors." Zorg ervoor dat u terugkeert naar de Cisco IoT-blog voor additionele inzichten in de top uitdagingen die enterprise IoT tegenkomt, inclusief beveiliging.
Internet of Things-technologie
- Onderhoud Herleven: Van Veroudering naar Duurzame Excellentie
- Hoe vrijwilligersleiderschap vooruitgang in onderhoud & betrouwbaarheid stuurt
- SolarWinds Inbraak Onthult IoT en Supply-Chain Beveiligingskwetsbaarheden
- Koelmiddel Drogers Uitgelegd: Vochtcontrole & Milieuvoordelen
- Industrial IoT Beveiligingslessen uit de Mirai DDoS-aanval
- IoT-beveiliging: De grootste uitdaging en hoe deze te overwinnen
- IXON Cloud Veelgestelde Vragen: Prijzen, Functies, Beveiliging & Meer
- IoT-beveiligingselementen: Uw apparaten beschermen tegen moderne cyberdreigingen
- Pilot Purgatory in Industrial IoT begrijpen en strategieën om het te overwinnen
- Hoe Drones, IoT Analytics en AI Vegetatiebeheer voor Nutbedrijven Revolusioneren
- Overmolding onder de loep: essentiële inzichten, materialen en toepassingen