



Industrial IoT Beveiligingslessen uit de Mirai DDoS-aanval
 De Mirai DDoS-aanval die vorige vrijdag plaatsvond, blootstelde een fundamentele zwakte in de huidige IoT-implementaties. Hoewel het consumentenapparaten targette, resoneren dezelfde kwetsbaarheden in industriële omgevingen. Het botnet benutte tientallen miljoenen IP-adressen, door fabrikant-ingestelde standaardwachtwoorden te misbruiken die berucht makkelijk te raden zijn. Hoeveel industriële operators hebben te maken gehad met hetzelfde standaardwachtwoord-dilemma? Belangrijker nog, hoeveel hebben hun apparaten ooit geaudit om een wachtwoordwijziging te bevestigen? De cijfers suggereren dat de laatste een zeldzame praktijk is.
Hoewel het kan lijken alsof industriële netwerken geïsoleerd zijn van dergelijke grootschalige aanvallen, is de onderliggende aanvalsstrategie direct toepasbaar. Door één of veel perifere apparaten te compromitteren, kan een adversary secundaire aanvallen lanceren tegen missie-kritieke activa of hele netwerken. Industriële verdedigers moeten deze "lateral attack" vector dus anticiperen en mitigeren.
- De apparaten worden geïmplementeerd in remote, moeilijk-te-beheren sites waar software-updates sporadisch of afwezig zijn.
- Ze opereren autonoom met minimale operator-toezicht; administrators stellen ze vaak een keer in en vergeten ze.
- Ze verbinden met bredere netwerken en delen data, wat blootstelling vergroot.
- Compromitteringsvectoren zijn typisch simpel en laag-kost.
- Netwerktransportbeveiliging is vaak onvoldoende, wat data kwetsbaar laat.
- Omdat gecompromitteerde apparaten slechts traphstenen zijn, hebben fabrikanten weinig incentief om in robuuste beveiliging te investeren.
Spiegelen deze kenmerken je industriële omgeving? Ze doen dat, en de geschiedenis bevestigt het. De aanval op Oekraïne's elektriciteitsdistributie SCADA-systeem in 2015 toonde dat vertrouwen op isolatie en anonimiteit niet meer genoeg is. Naarmate meer industriële apparaten integreren met het internet en particuliere netwerken, verbreedt het aanvalsoppervlak. Dreigen kunnen ook via fysieke inbraak (bijv. Stuxnet) of door slecht ontworpen software te exploiteren binnenkomen. De veronderstelling dat een netwerk perfect bewaakt kan worden, is onrealistisch; in plaats daarvan moeten we ontwerpen voor de aanwezigheid van interne adversaries.
De eerste verdedigingslijn is device hardening. Industrieën moeten uitgebreide signing- en beveiligingspraktijken adopteren die hardware-chips, besturingssystemen, bibliotheken en applicaties dekken. Secure boot, chain-of-trust mechanismen en gesigneerde firmware zijn essentiële voorwaarden voor elke industriële implementatie.
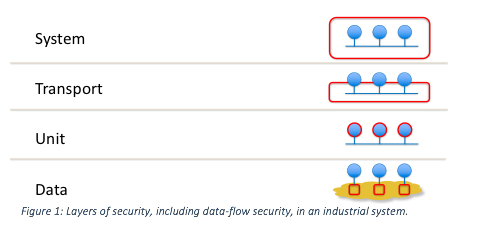
Zelfs met robuuste apparaatbeveiliging kunnen we niet aannemen dat alle netwerkdeelnemers ongeknoeid blijven. Industriële data is missie-kritiek en moet op elke laag beschermd worden.
Hier komt de OMG Secure DDS-standaard en RTI Connext® DDS Secure – oplossingen die beveiliging direct in de data-distributie-infrastructuur inbedden. RTI Connext DDS, gebouwd op de OMG Secure DDS-standaard, biedt:
- Discovery authenticatie
- Data-centric toegangscontrole
- Cryptografische bescherming
- Tagging & logging
- Non-repudiation
- Beveiligde multicast
Deze capaciteiten zijn transport-agnostisch en plug-in-klaar, wat organisaties in staat stelt onderliggende beveiligingsbibliotheken via standaard-API's te vervangen zonder applicatielogica te wijzigen.
Belangrijke onderscheidingskenmerken van Secure DDS vergeleken met traditionele netwerkbeveiligingstools:
- Beveiliging is integraal aan de infrastructuur en weerspiegelt zich in Quality-of-Service metrics.
- Het ondersteunt fijnmazige, data-topic-level toegangscontrole – wat we data-flow security noemen.
- Het maakt een configureerbare mix van encryptie, authenticatie en toegangscontrole mogelijk, afgestemd op elk data-topic.
- Configuratie drijft beveiliging; applicatieontwikkelaars kunnen zich focussen op functionaliteit terwijl architecten beveiligingsbeleidsregels managen.
Secure DDS levert een fundamenteel ander paradigma: beveiliging ingebakken in het weefsel van het netwerk vanaf dag één. Dit leidt tot eenvoudigere implementatie, hogere prestaties en grotere veerkracht. Onze klanten, die vertrouwen op DDS Secure voor sommige van de meest kritieke industriële applicaties, getuigen van de effectiviteit.
Tools zijn al beschikbaar; de volgende stap is ze te adopteren en een migratiepad te kaarten naar dit beveiligde model. Leer meer over RTI Connext DDS Secure hier en neem contact met ons op om te verkennen hoe RTI's oplossingen je IIoT-omgeving kunnen beschermen.
[i] https://www.techrepublic.com/article/dyn-ddos-attack-5-takeaways-on-what-we-know-and-why-it-matters/
[ii] https://www.computerworld.com/article/3134746/security/fridays-iot-based-ddos-attack-has-security-experts-worried.html
Internet of Things-technologie
- IoT-beveiliging: De grootste uitdaging en hoe deze te overwinnen
- De Industriële IoT Beveiligen: Een Praktische Roadmap
- Waarom geen universele IoT-beveiligingsstandaard? Het complexe landschap begrijpen
- Waarom Industriële IoT-Systemen Primaire Doelen Zijn voor Cyberaanvallen – en Hoe Ze Te Beveiligen
- IoT Beveiligen: Uw Netwerk Beschermen Tegen Cyberaanvallen
- Toekomstperspectief: Industrial IoT voortgang voor productie-excellentie
- Hoe narrowband-technologieën de IoT-revolutie aandragen
- Hoe 5G Connected Cars Transformeert: Snelheid, Veiligheid en Slimme Features
- De Basis Leggen Voor Enterprise IoT Succes
- IoT-beveiligingslessen uit recente inbraken: uw enterprise beschermen
- IoT beveiligen van hardware tot applicatie: Een laag-voor-laag blauwdruk