



Aangepaste Beveiligingscertificaten Configureren voor OPC UA op PLCnext Control
Dit is een update van een artikel dat oorspronkelijk in november 2018 gepubliceerd werd.
Alle PLCnext Controls bevatten een ingebouwde OPC UA server. Deze server, zoals alle OPC UA servers, bevat de optie om veilige verbindingen met clients tot stand te brengen met behulp van Public Key Cryptography. Deze handleiding beschrijft hoe u uw eigen beveiligingscertificaat (inclusief uw eigen privésleutel) kunt gebruiken om een veilige OPC UA-verbinding met een PLCnext Control op te zetten.
Voor algemene informatie over het beheren van OPC UA Server-certificaten, verwijzen we naar:
- De OPC UA Instellingen sectie van het geïntegreerde helpsysteem van PLCnext Engineer.
- Het PLCnext Info Center:
- Embedded OPC UA server (eUA)
- Certificaat Authenticatie.
Inleiding
De PLCnext Control embedded OPC UA Server vereist X.509-certificaten om vertrouwde communicatie met OPC UA-clients te garanderen. Er zijn vier hoofdtypen certificaten die gebruikt kunnen worden:
Optie 1 – Automatisch gegenereerd zelfondertekend certificaat.
- De vereiste certificaten worden automatisch door de PLC aangemaakt.
- Eenvoudig in te stellen.
- Nuttig voor testen en voor permanent gebruik op beveiligde LAN's.
Optie 2 – Handmatig gegenereerd zelfondertekend certificaat.
- Geen extra beveiligingsvoordelen ten opzichte van Optie 1, maar geeft de beheerder meer controle over het beheer van certificaten.
Optie 3 – Certificaat ondertekend door uw eigen Certificate Authority (CA).
- Geen extra beveiligingsvoordelen ten opzichte van Opties 1 en 2, maar stelt meer gestructureerd beheer van certificaten in.
Optie 4 – Certificaat uitgegeven door een vertrouwde Certificate Authority
- Vereist de aankoop van een certificaat van een vertrouwde derde Certificate Authority zoals Symantec of GeoTrust. Dit is de aanbevolen optie voor publieke of andere onbeveiligde netwerken, omdat alle clients een certificaat dat door een vertrouwde CA is ondertekend, moeten accepteren.
Vereisten
Om de volgende procedures succesvol uit te voeren hebt u nodig:
- Een basiskennis van Public Key Cryptography en X.509-certificaten.
- Een basiskennis van OPC, en (specifiek) OPC UA-technologie.
De procedures in deze handleiding zijn voorbereid met de volgende hardware en software:
- AXC F 2152 controller, firmware versie 2020.6.1
- PLCnext Engineer versie 2020.6
- UAExpert versie 1.5.1
- XCA versie 2.3.0 met een reeds aangemaakte database
Achtergrondlezen
- Public-key cryptography
- X.509
- X.509-certificaten aanmaken (PDF)
- Wat is OPC?
- OPC Unified Architecture
- Het OPC UA Beveiligingsmodel voor Beheerders (PDF)
Procedures
Optie 1 – Automatisch gegenereerd zelfondertekend certificaat
Dit is de standaardoptie bij het aanmaken van een nieuw project in PLCnext Engineer.
- Volg de procedure voor het configureren van de OPC UA-server in de video op de Technical Support YouTube-kanaal.
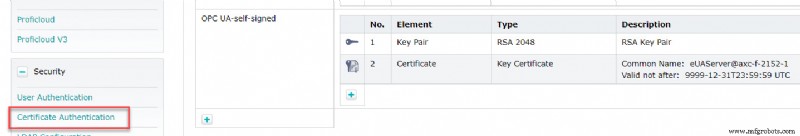
Dit creëert automatisch een zelfondertekend certificaat in de Identity Store genaamd OPC UA-self-signed, die u kunt zien op de web-gebaseerde managementpagina van de PLC, in het Certificaat Authenticatie venster (in de Beveiliging sectie).
Nu, bij het opzetten van een verbinding met de OPC UA-server vanuit UA Expert, is de naam van het zelfondertekende certificaat "eUAServer@axc-f-2152-1" zichtbaar:
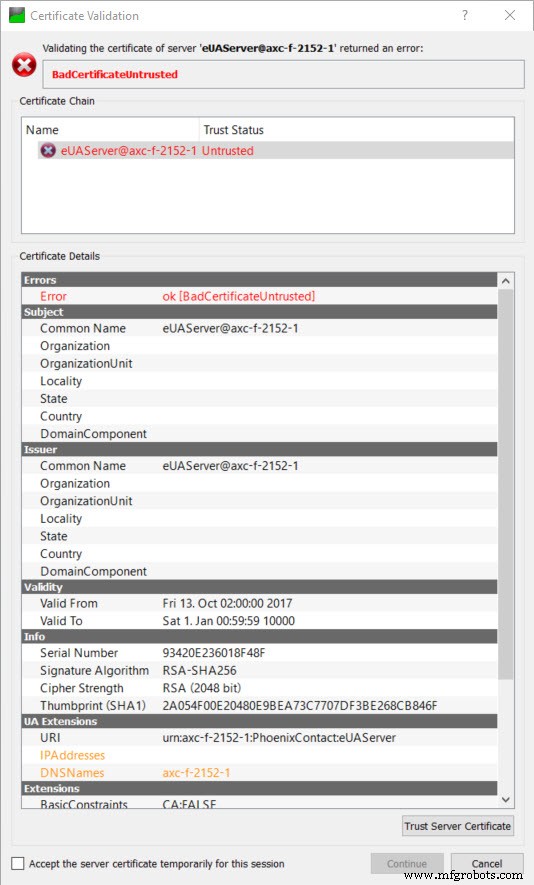
Omdat het certificaat niet door een vertrouwde CA is ondertekend, is het noodzakelijk dat de gebruiker expliciet vertrouwt op dit certificaat.
Na bevestiging dat het certificaat vertrouwd kan worden, kan UA Expert de fout "BadCertificateHostNameInvalid" tonen. Dit komt doordat de URL die gebruikt werd om verbinding te maken met de OPC UA-server, niet overeenkomt met een van de invoeringen in de IPAddresses of DNSnames velden van het certificaat (die zichtbaar zijn in de UA Extensies sectie hierboven). Dit kan gecorrigeerd worden door de overeenkomende invoeringen toe te voegen aan het certificaat, wat kan in het OPC UA Instellingen venster in PLCnext Engineer.
Let op dat, hoewel UA Expert de optie geeft om BadCertificateHostNameInvalid-fouten te negeren en toch verbinding te maken met de server, veel andere OPC UA-clients simpelweg weigeren te verbinden wanneer ze deze fout tegenkomen.
Optie 2 – Handmatig gegenereerd zelfondertekend certificaat
- In XCA, maak een nieuw zelfondertekend certificaat.
- Open (of maak) een database onder het menu-item "Bestand".
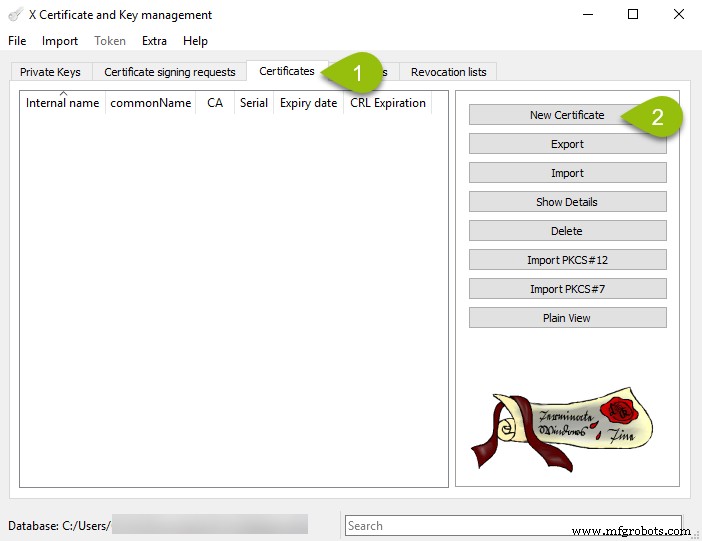
- In het tabblad "Certificaten", klik op de knop "Nieuw Certificaat":
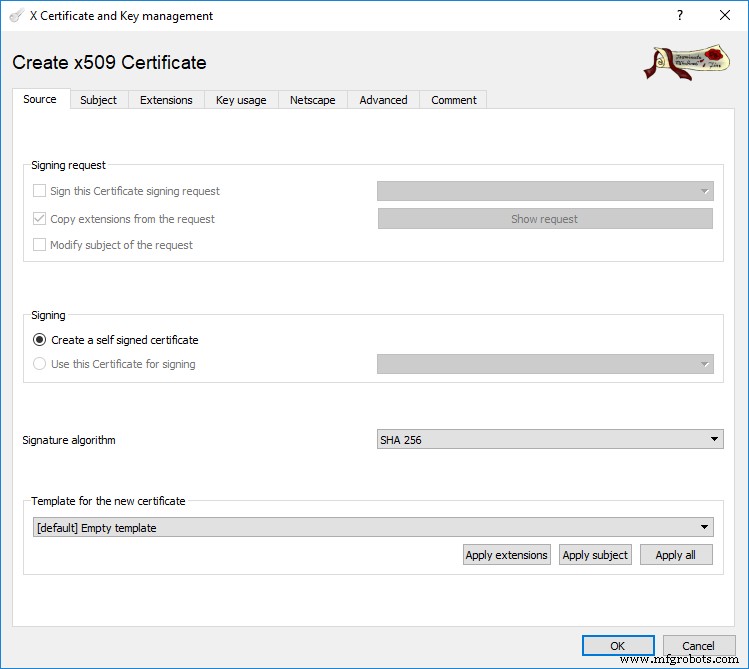
- In het volgende dialoogvenster is het tabblad Bron actief. De ondertekenoptie "een zelfondertekend certificaat maken" zou standaard al aangevinkt moeten zijn:
- Schakel naar het tabblad "Onderwerp" en vul de velden in. Een voorbeeld wordt hieronder getoond.
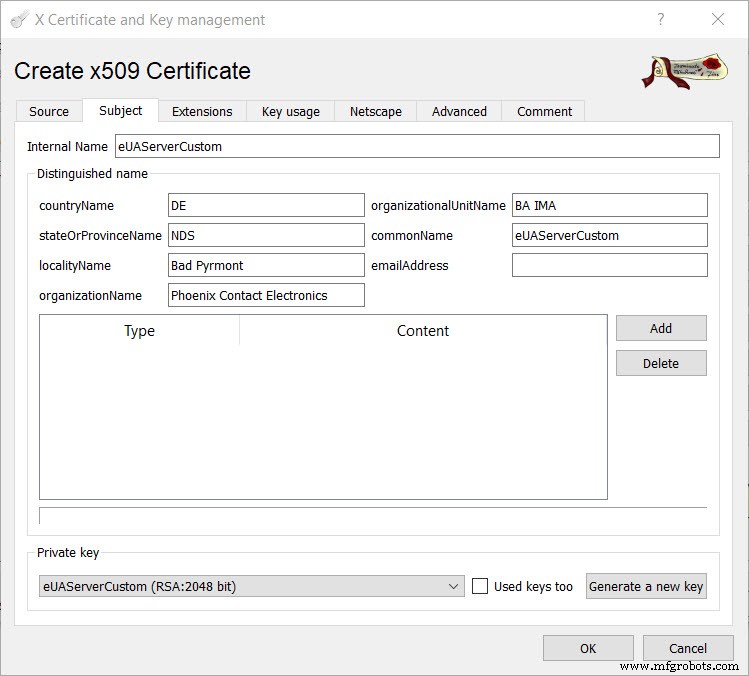
- Klik op de knop "Een nieuwe sleutel genereren". Dit genereert een unieke privésleutel voor dit certificaat.
- In het tabblad "Extensies", stel de Geldigheid van het certificaat in op de vereiste periode en voeg een invoering toe in het veld "X509v3 Subject Alternative Name". Dit veld mag niet leeg zijn – dit is een vereiste van de OPC UA-specificatie. De IPAddresses en DNSnames velden die in Optie 1 genoemd worden, corresponderen met deze velden.
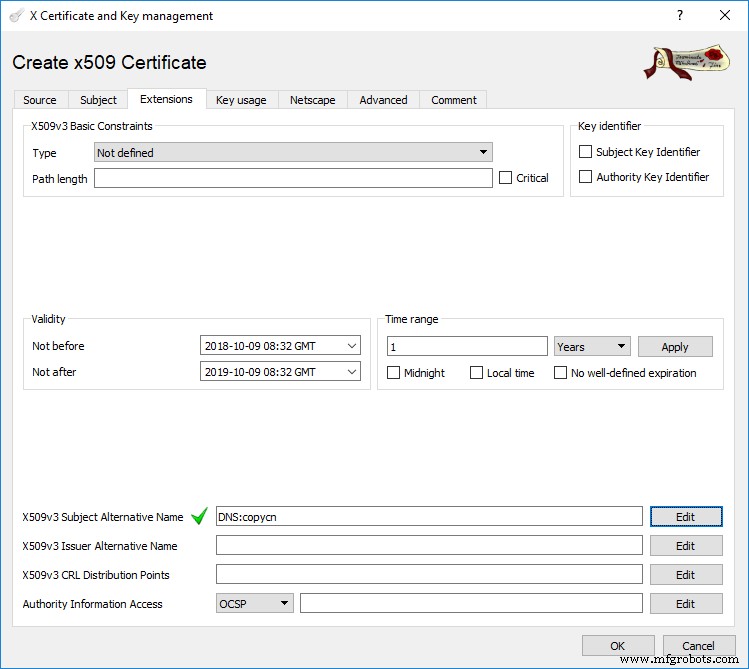
- Klik op OK om het certificaat aan te maken.
- Nadat het certificaat is aangemaakt, selecteer het certificaat in het hoofdvenster van XCA en klik op "Exporteren". Exporteer het certificaat en de onversleutelde privésleutel, in het formaat "PEM + key (*.pem)":
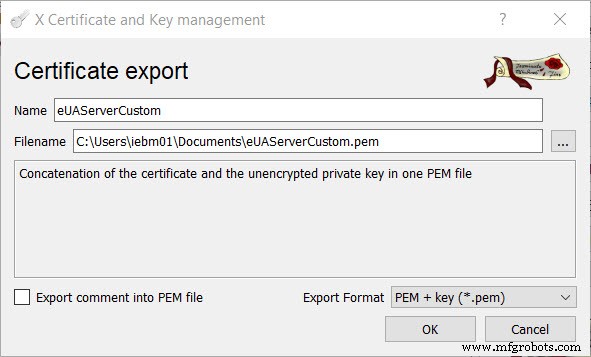
- In PLCnext Engineer, wijzig het OPC UA-server "Certificaat" veld van "Zelf ondertekend door controller" naar "Bestand op controller".
- Download het PLCnext Engineer project naar de PLC.
- Op de web-gebaseerde managementpagina van de PLC, navigeer naar het Certificaat Authenticatie venster in de Beveiliging sectie. Een nieuwe Identity Store genaamd OPC UA-configurabel is aangemaakt.
- Laad het certificaat en de sleutel uit het bestand dat in stap 2 is aangemaakt, in de nieuwe Identity Store:
- Laad het certificaat door op de knop "Instellen" te klikken en het certificaat/sleutelbestand te selecteren. Er verschijnt een fout, die aangeeft dat het bestaande sleutelpaar en het nieuwe certificaat niet overeenkomen.
- Laad de privésleutel door op de knop "Instellen" te klikken en het certificaat/sleutelbestand te selecteren. De fout verdwijnt.
- Herstart de PLCnext Runtime, zodat de OPC UA-server het nieuwe certificaat opneemt.
Het is nu mogelijk om een client te verbinden met de OPC UA-server met behulp van dit handmatig aangemaakte zelfondertekende certificaat. Bij het verbinden met UA Expert, zijn de details van het aangepaste certificaat zichtbaar.
Optie 3 – Certificaat ondertekend door uw eigen Certificate Authority.
In XCA is het mogelijk om uw eigen Certificate Authority (CA) aan te maken, en vervolgens uw certificaten te ondertekenen met deze CA. De extra benodigde stappen worden beschreven in het document "X.509-certificaten aanmaken", waarverwezen aan het begin van dit artikel. Let op dat, bij het exporteren van het .pem bestand, het exportformaat "PEM chain (*.pem)" moet zijn.
Net als in Optie 2 hierboven, moet dit certificaat geladen worden in de OPC UA-configurabele identity store.
Optie 4 – Certificaat uitgegeven door een vertrouwde Certificate Authority
In dit geval wordt het certificaat aangekocht bij, en ondertekend door, een vertrouwde Certificate Authority. Opnieuw moet dit certificaat geladen worden in de OPC UA-configurabele identity store. Als de CA bekend is bij de OPC UA-client, dan zouden er geen waarschuwingen of fouten moeten zijn bij het verbinden met de OPC UA-server.
Certificaten Beheren op een Centrale Server
In plaats van handmatig beveiligingscertificaten op de PLC te laden, kunnen certificaten in plaats daarvan naar de PLC worden "gepusht" vanuit een OPC UA Global Discovery Server. Dit helpt bij het beheren van beveiligingscertificaten op een netwerk met meerdere OPC UA-servers.
Dit onderwerp zal in een ander bericht worden behandeld.
Industriële technologie
- Modbus op Arduino onder de knie: Stapsgewijze handleiding
- Uw productieoperaties versterken met ISO 9004: Een bewezen kwaliteitsmanagementgids
- Volledige verbindingsmatrix bouwen in E3.series 2021
- Elektrisch ontwerp optimaliseren met E3.schematic functies
- Zwakke schakels in je elektrisch ontwerpproces ontdekken: Een praktische gids
- Werknemerskosten met overhead nauwkeurig berekenen: Een complete gids
- Effectief partners betrekken over toeleveringsketensbeveiligingsrisico's
- Edge AI benutten om operaties te optimaliseren voor succes in magazijnen en productie
- Concurrenten voorbijstreven met digitale werkinstructies
- Alibaba Cloud Connector Integreren met PLCnext: Stapsgewijze Handleiding
- Uw PC Opwekken op Afstand met PLCnext via Wake-on-LAN