



Wat elke netwerkverbonden medewerker moet weten over cybersecurity
Cyberaanvallen kunnen op elk moment gebeuren, op elke schaal, en via elk apparaat dat met het netwerk verbonden is. Hoe langer een cyber-inbraak duurt, hoe meer het resulteert in verloren data, tijd en geld.
Een enkele cyberaanval is genoeg om een toeleveringsketen te verwoesten. Bovendien heeft de effectiviteit van inloggegevens op elk stadium van de toeleveringsketen een directe impact op elk ander deel van het bedrijf.
Volgens de Cyber Security Breaches Survey: 2020, hebben 46% van de bedrijven inbraken of aanvallen geïdentificeerd binnen het afgelopen jaar. De enquête merkt op dat het meest voorkomende type cyberaanvallen phishing-aanvallen zijn — e-mails ontvangen door medewerkers die ze leiden naar frauduleuze websites.
'Dit wordt gevolgd, in veel mindere mate, door impersonatie en dan virussen of andere malware', zegt de enquête. 'Een van de consistente lessen in deze reeks enquêtes is het belang van personeelswakkerheid, gegeven dat de grote meerderheid van inbraken en aanvallen die geïdentificeerd worden, zijn van het type dat via [die typen aanvallen] binnenkomt.'
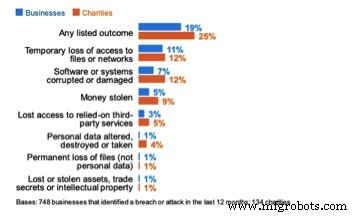
Voor kleine bedrijven die onderdeel zijn van een toeleveringsketen, maakt het rapport het belang van cybersecurity-kennis helder voor iedereen met toegang tot het netwerk, elk van wie als een haalbaar doelwit voor aanvallers kan worden beschouwd. De impact van deze aanvallen is te zien in de afbeelding hieronder, afkomstig uit het rapport.
Phishing betreft een social-engineered aanval waarbij een threat actor zich voordoet als een vertrouwde entiteit. De ontvanger van een e-mail, telefoon of tekstbericht wordt misleid om gevoelige informatie te verstrekken door wie ze een vertrouwd persoon geloven.
Deze aanvalsmethode wordt meestal bereikt door het slachtoffer te lokken om op een kwaadaardige link te klikken, wat op zijn beurt de installatie van malware, ransomware, of het onthullen van gevoelige persoonlijke gegevens zoals wachtwoorden en creditcardgegevens mogelijk maakt.
Enkele van de meest gesofisticeerde recente phishing-campagnes zijn afkomstig van individuen die optreden als vertegenwoordigers van de Amerikaanse Centers for Disease Control and Prevention (CDC) en World Health Organization (WHO).
De cyber-inbraakenquête toont een 70% toename in aanvallen gedetecteerd door mensen — niet technologie. De laatste kan detecteren wanneer er duidelijk iets mis is, maar het zoekt naar feiten in plaats van intent. Studies tonen aan dat technologie ongeveer 999 van de 1.000 phishing- en virusbevattende e-mails stopt. Maar degenen die erdoorheen komen, zijn vaak diegene die niet fout lijken vanuit een technologisch perspectief. De uitnodiging om in te loggen op een frauduleuze website lijkt legitiem. Het is pas wanneer de context van het bericht en de website door een mens worden gelezen, dat het als een bedreiging geïdentificeerd kan worden.
Technologie-ondersteuning komt, in de vorm van kunstmatige intelligentie en actieve verdedigingscampagnes door regeringen. Voor nu valt het echter op ons als gebruikers om de dreiging te identificeren. Daarom is educatie voor alle medewerkers essentieel.
Elke partner in de toeleveringsketen is afhankelijk van alle andere, en dat is met name het geval met cybersecurity. U wilt niet degene zijn die de eerste virus ophaalt, die vervolgens de rest van uw keten en partners infecteert, en uiteindelijk klanten beïnvloedt.
Alle bedrijven moeten zorgen voor goede cybersecurity-processen om dit type verspreiding te voorkomen. Alleen dan kunnen ze beveiliging van top tot bottom garanderen, en beschermen tegen de mogelijkheid van een aanval als de M.E.Doc Software Hack van 2017.
Alle medewerkers moeten op de hoge dag zijn van de vertellende tekens van phishing, wie om potentiële beveiligingskwesties te rapporteren, en elk verzoek dat ongebruikelijk of buiten de gewone lijkt, met name als er een waargenomen urgentie bij zit. Hier zijn vijf stappen die medewerkers moeten ondernemen om zich te wapenen tegen potentiële aanvallen:
- Maak lange en unieke wachtwoorden (meer dan 12 karakters).
- Gebruik two-factor authentication waar ook mogelijk.
- Onderwijs uzelf in de vertellende tekens van phishing.
- Deel nooit gevoelige informatie met iemand die u onverwacht belt. Controleer wie ze zijn, vind een contactnummer uit een andere bron (bijv., een factuur of website), en bel ze terug.
- Dubbelcheck alles wat ongebruikelijk lijkt, met name wanneer wordt gevraagd om iets te doen buiten normale processen.
Met elke medewerker in het bedrijf die zich houdt aan cybersecurity-processen en te allen tijde wakker blijft, met name over het gebruik van persoonlijke apparatuur die met het netwerk verbonden is, is er een 70% minder kans op een succesvolle aanval.
Educatie is de sleutel om uw bedrijf veilig te houden. Technologie kan maar zoveel helpen. Uiteindelijk zal het altijd neerkomen op medewerkers die eigenaarschap nemen van beveiliging en potentiële dreigingen, en weten hoe ze ze op de juiste manier te bestrijden. Die capaciteit komt alleen van educatie en investering in gecoördineerde, strategische processen voor het waarborgen van sterke cybersecurity.
Colin Robbins is managing security consultant bij Nexor.
Industriële technologie
- Programmeerbare Logische Controllers Begrijpen: Sleutelfeiten voor Industriële Succes
- Essentiële gids voor potgietmotorpompen: kenmerken, werking en installatie
- CBD Marketing 101: Essentiële Compliance Gids Voor Fabrikanten
- 4 Essentiële Inzichten Die Elke Werkgever Moet Hebben Over Toeleveringsketenswet
- Essentiële Gids voor Transformatolietesten voor Betrouwbare Stroomsystemen
- Essentiële Gids Voor Slijpwielbewakers: Gebruikers Beschermen Tegen Breuk en Letsel
- Knurling Uitgelegd: Textuur Afwerking Technieken Beheersen
- Uitgebreide Gids Naar CNC Routers: Kenmerken, Toepassingen En Best Practices
- Trillende Voeders Begrijpen: Belangrijke Inzichten & Toepassingen
- OSHA Zelfinspectie-checklisten Beheersen Om Veiligheidsschendingen Te Voorkomen
- Siliciumbrons Uitgelegd: Belangrijkste Eigenschappen en Voordelen