



In‑Cabin AI Beveiligen met een Trusted Execution Environment op een Veilige FPGA SoC
Dit artikel demonstreert hoe een Trusted Execution Environment (TEE) gecombineerd met een veilige FPGA SoC in‑cabin AI-systemen in moderne voertuigen kan beschermen.
Deel I van deze reeks, "Trusted Execution Environments in Connected Cars," legde uit dat hoewel TEEs alomtegenwoordig zijn op smartphones, hun adoptie in automotive systemen beperkt blijft. De afwezigheid van een TEE kan kritieke voertuigfuncties blootstellen aan aanvallen. In Deel II richten we ons op in‑cabin AI als case study en tonen hoe een hedendaagse TEE en FPGA SoC een robuuste beveiligingsfundering vormen.
Typisch In‑Cabin AI Systeem
In‑cabin AI, een sleutelcomponent van geavanceerde chauffeur-ondersteunende systemen (ADAS), is wijdverspreider geïmplementeerd dan volledig autonoom rijden. Met behulp van camera's of andere sensoren, levert het contextuele veiligheidsrichtlijnen en ondersteunt intuïtieve bedieningen zoals stem en gebaren. Bijvoorbeeld, naar binnen gerichte camera's monitoren vrachtwagennchauffeurs op tekenen van intoxicaatie, afleiding, slapeloosheid of vermoeidheid, waarschuwt hen om ongevallen te voorkomen. Deze technologie is al gemeengoed in commerciële vlootjes en permeert geleidelijk consumentenvoertuigen om chauffeurveiligheid te verbeteren. AI‑aangedreven camera's kunnen ook detecteren wanneer kinderen of huisdieren onbegeleid achterblijven, wat hitterelateerde risico's mitigeert.
Een typisch in‑cabin-platform volgt chauffeurgedrag, verifieert veiligheidsgordelgebruik, en kan getraind worden om objecten van belang te identificeren – mobiele telefoons, sleutelhangers, kinderzitjes, en meer. Het moet machine‑learning inferentie uitvoeren op videostromen, communiceren met andere ECU's (bijv. centrale ADAS of infotainment), en beveiligde firmware-upgrades ondersteunen. Aanvullende functies omvatten blindspotdetectie via zij‑achteruitkijkcamera's en het offloaden van in‑vehicle network (IVN) authenticatie van de centrale ADAS.
Hardware-verharding Voorbeeld
Microchip's PolarFire SoC FPGA verbeeldt een platform capabel van mixed‑criticality workloads te integreren. Het levert efficiënte ML-inferentie op FPGA-fabric terwijl het quad‑core RISC‑V processor-subsysteem controle- en monitoring-taken afhandelt. Het systeem ondersteunt een deterministische RTOS naast een energie‑efficiënte Linux-distributie, geïllustreerd in Afbeelding 1.
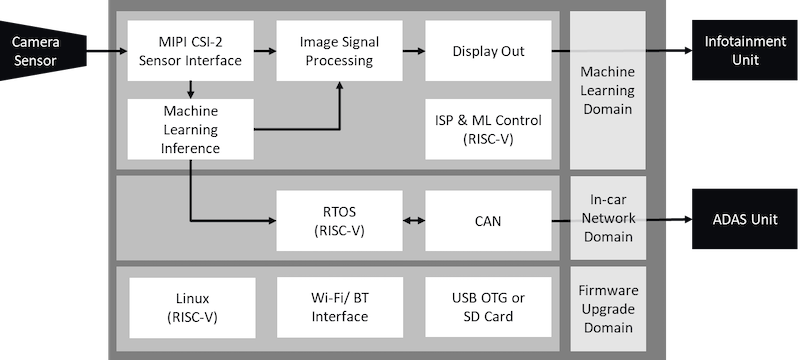
De PolarFire SoC omvat hardware-beveiligingsfuncties zoals tamper‑proof verpakking, differentieel‑stroom-analyse (DPA) countermeasures, en secure boot via een SECDED-ingeschakelde 128‑kB boot flash. Deze maatregelen beschermen het apparaat tegen zijde‑kanaal-aanvallen, voorkomen bitstream-clonen, en staan automakers toe FPGA-programmering te beperken tot geautoriseerde eenheden.
Bescherming van AI Inferentie-modellen en Data-activa
Kritieke data-activa op dit platform zijn:
- IVN (CAN-bus) – onbevoegde toegang kan voertuigcontrole compromitteren.
- Chauffeur en passagiers PII – moet vertrouwelijk blijven voor privacy-naleving.
- OTA-code en data – moeten bestand zijn tegen corruptie of kaping.
- AI-inferentiemodellen – kwetsbaar voor intellectuele-eigendiefstal of model‑vergiftigingsaanvallen.
- Cryptografische geheimen – essentieel voor het authenticeren van IVN-berichten.
Ontwerpen voor confidentialiteit, integriteit en beschikbaarheid (CIA) is essentieel om deze activa te beschermen. Typische aanvalsoppervlakken en dreigingen zijn:
| Aanvalsoppervlak | Potentiële Exploitatie |
|---|---|
| Applicatie- en Netwerklagen | Malware of buffer-overflows gericht op IVN, OTA, of PII-lekkage. |
| Rich OS | Linux's expansieve oppervlak kan systeemcompromittering of covert inbraak toestaan. |
| Sensoren | Model-hacking of adversarial ML via geheugentoegang, leidend tot foutief ADAS-gedrag. |
| Sensoren | Surrogaat model-inversie – een aanvaller kan het inferentiemodel reconstrueren uit input-output waarnemingen. |
Een Trusted Execution Environment Implementeren
Een TEE die security‑by‑separation afdwingt, is een krachtige tegenmaatregel voor een zero‑trust architectuur. Hex Five's MultiZone® Security gebruikt bijvoorbeeld geheugen-partitie-primitieven (PMP op RISC‑V, MPU op ARM) en CPU-voorrechten om geïsoleerde zones te creëren. Op de PolarFire SoC partitioneert MultiZone het systeem in vijf veilige containers, zoals getoond in Afbeelding 2.
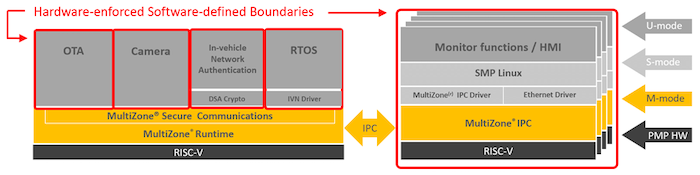
De vijf zones zijn:
- OTA – beschermt de CIA van over‑de‑lucht-updates.
- Camera – beveiligt sensor-datastromen.
- IVN Authenticatie – functioneert als een HSM, bewaakt cryptografische sleutels en handtekeningen.
- RTOS – controleert IVN-verkeer.
- Linux Enclave – bevat fouten afkomstig van het besturingssysteem.
Deze configuratie demonstreert hoe een TEE, samen met verhardde hardware, een fundamenteel veilig platform voor in‑cabin AI vestigt.
TEE als Fundamentele Beveiligingslaag
Een robuuste automotive-beveiligingshouding moet minstens de volgende lagen omvatten:
- Applicatie-niveau beveiligingscontroles.
- Intrusion Detection/Prevention System (IDPS) voor netwerkverkeer.
- Beveiligde OTA-mechanismen.
- Trusted Execution Environment.
- Hardware met ingebouwde beveiligingsprimitieven en een root of trust.
Het incorporeren van TEEs in voertuigen parallels de bescherming die in moderne smartphones gevonden wordt, wat een pad biedt naar hogere voertuigbeveiliging.
Dit artikel was co‑geauthored door Diptesh Nandi van Microchip.
Industry Articles bieden partners een avenue om technische inzichten met All About Circuits-lezers te delen. Deze artikels voldoen aan strikte editoriële richtlijnen en weerspiegelen de partner's standpunten, niet noodzakelijk die van All About Circuits.
Industriële technologie
- AC-Analyse Configuratie: Kurven, Punten en Frequentie-sweep Instellingen
- Geverifieerde SPICE Netlists & Voorbeeldschakelingen
- Een Vier-Cijferig 7-Segment Display Ontwerpen met een Enkele Binaire Encoder
- Waarom Originele OEM-onderdelen Naamarket-onderdelen Overtreffen Voor Lange-termijn Betrouwbaarheid
- Waarom VIA-in-pads PCB-prestaties verbeteren: cruciale voordelen
- Zandgieten Verbeteren met 3D-printen: Snellere Tooling en Kortere Looptijden
- Veilige Remote gRPC Toegang Met grpcurl Op PLCnext Apparaten
- ST & YouTransactor lanceren PCI-beveiligde SoC die 50k+ mobiele betaalterminals aandrijft
- Microchip onthult betaalbare $500 RISC‑V FPGA-ontwikkelkit
- De juiste FPGA-encoding kiezen: Een hands-on studie met Conway's Game of Life
- C# using-statements: imports, aliasen en static directives