



Inbraakdetectiesystemen: Uw Netwerk Beschermen met Slimme Alerts
"Het leven was eenvoudiger voor de Tweede Wereldoorlog. Daarna hadden we systemen." — Admiraal Grace Hopper. De snelle uitbreiding van computernetwerken heeft datadelen essentieel gemaakt, maar het blootstelt ook kritieke activa aan evoluerende cyberdreigingen. Firewalls fungeren als de eerste verdedijingslijn, verkeer filterend, maar ze melden beheerders niet wanneer een aanval gaande is. Dat is waar een Inbraakdetectiesysteem (IDS) instapt.
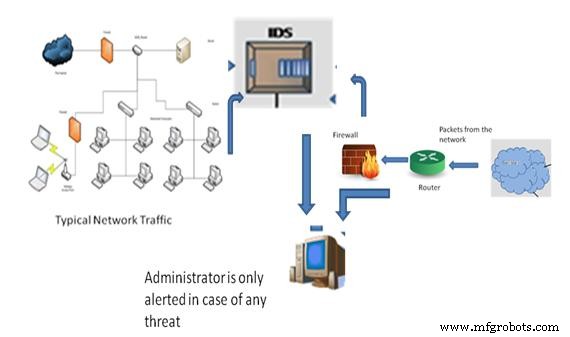
Een IDS functioneert als een inbraakalarm voor IT-omgevingen. Het monitort activiteit, identificeert kwaadwillende pogingen, en alerteert de beheerder in realtime, wat een snelle reactie mogelijk maakt voordat schade ontstaat.
Firewalls vs. IDS Begrijpen
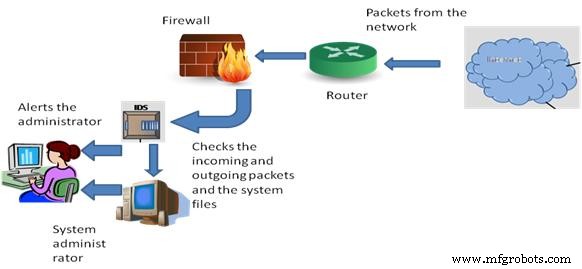
Firewalls—software of hardware—dienen als poortwachters, bekende schadelijke pakketten blokkerend. Ze kunnen slechts delen van een pakket of de gehele payload inspecteren, maar ze kunnen u niet informeren wanneer een inbraak geslaagd is. IDS complementeert firewalls door continue monitoring en situatiebewustzijn te bieden.
Classificatie van Inbraakdetectiesystemen
IDS kan gecategoriseerd worden op basis van het systeem dat ze beschermen en hun detectiemethodologie.
- Netwerk IDS (NIDS): Geïmplementeerd aan netwerkgrenzen of tussen netwerken en servers, scant een NIDS verkeer over subnetwerken, vergelijkend het met een database van bekende aanvalshandtekeningen. Het voordeel is brede dekking zonder software op elke host te installeren.
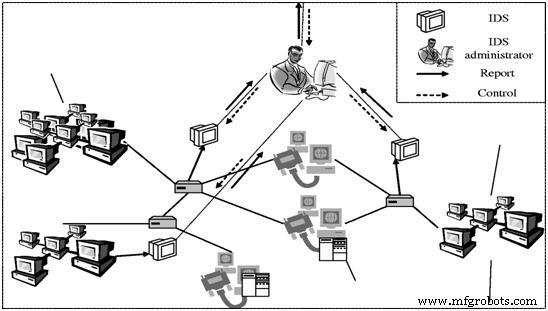
- Host IDS (HIDS): Geïnstalleerd op individuele machines, onderzoekt een HIDS inkomende/uitgaande pakketten en auditeert systeembestanden op onbevoegde wijzigingen. Het biedt diepe zichtbaarheid in een enkele host zonder extra hardware.
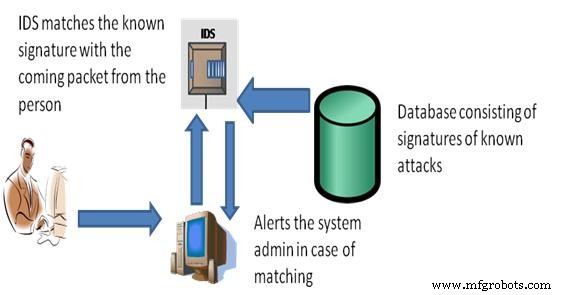
- Handtekening-Gebaseerde IDS: Vertrouwt op een database van bekende aanvalshandtekeningen. Wanneer een pakket een handtekening matcht, wordt een alert getriggerd. Het biedt hoge nauwkeurigheid voor bekende dreigingen.
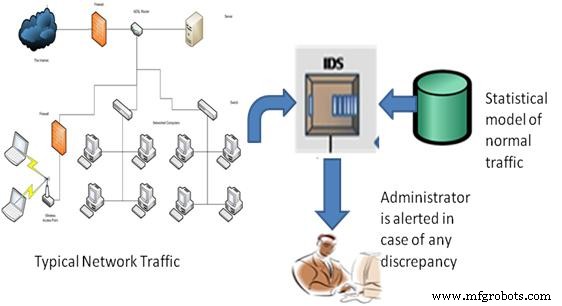
- Anomalie-Gebaseerde IDS: Bouwt een statistisch model van normaal netwerkgedrag—bandbreedte, protocollen, poorten, en apparaten—and vlagt afwijkingen. Het blinkt uit in het detecteren van zero-day of nieuwe aanvallen.
- Passieve IDS: Detecteert kwaadwillige activiteit en geeft alerts; de beheerder beslist vervolgens over remediatieve actie.
- Reactieve IDS (Inbraakpreventiesysteem): Naast detectie, blokkeert of reset het actief verdachte verbindingen, wat realtime verdediging biedt.
Belangrijkste Kenmerken van een Robuust IDS
- Continue monitoring van gebruikers- en systeemactiviteit.
- Bestandsintegriteit en configuratie-auditing.
- Patroonanalyse tegen bekende aanvalshandtekeningen.
- Detectie van misconfiguraties en beveiligingsgaten.
- Realtime alerts en gedetailleerde logging.
Gratis IDS Tools Waarover Naar Te Denken
Snort
Snort is de industrie-standaard open-source IDS, breed geadopteerd door ondernemingen en beveiligingsprofessionals. Het voert realtime pakketopname, protocoldecodering, regel-gebaseerde detectie, en alerting uit. Volgens het Snort-project verwerkt het tot 1 Gbps op commodity hardware.
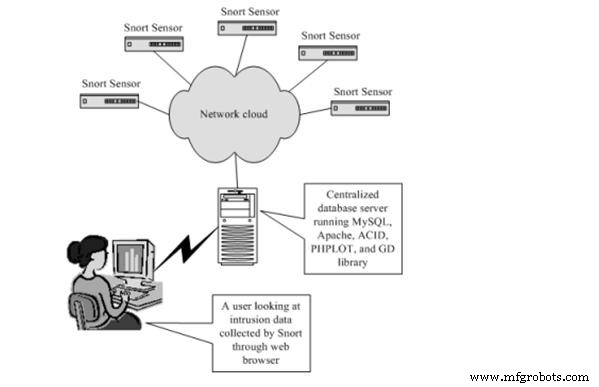
Snort Architectuur
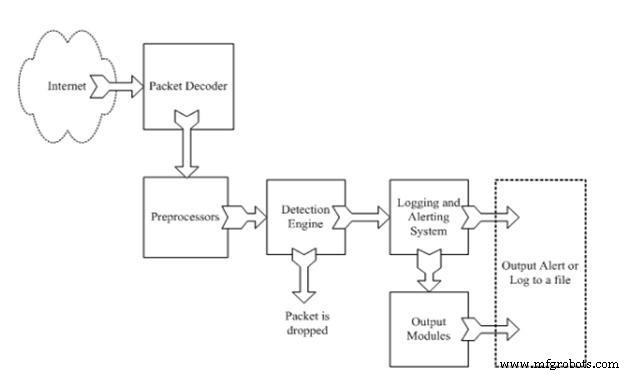
- Pakket Decoder: Haalt pakketten van de netwerkinterface en bereidt ze voor op analyse.
- Preprocessor: Normaliseert data, herstelt gefragmenteerde pakketten, en decodeert TCP-stromen.
- Detectie Engine: Past gebruiker-gedefinieerde regels toe op elk pakket; gematchte pakketten triggeren alerts of acties.
- Logging & Alerting: Vangt gedetailleerde event logs en notificeert beheerders via e-mail, syslog, of derde-partij integraties.
- Uitvoer Modules: Aanpasbare interfaces voor het exporteren van alerts naar SIEMs of dashboards.
Waarom een IDS Implementeren?
- Continue zichtbaarheid in netwerk- en hostactiviteit.
- Aanpasbaar aan het specifieke dreigingslandschap van een organisatie.
- Voorkomt of vermindert schade van zowel interne als externe aanvallen.
- Gebruiksvriendelijke dashboards vereenvoudigen incident response.
- Snelle detectie van onbevoegde bestandswijzigingen en beleidsschendingen.
Hoewel IDS niet altijd de oorsprong van een aanval kan achterhalen, stellen de realtime alerts snellere inperking en herstel in staat. Voor diepere inzichten of implementatierichtlijnen, deel gerust uw vragen in de reacties hieronder.
Sensor
- Versterk Uw Onderhoudssysteem Voordat U Nieuwe Programma's Toevoegt
- 3 belangrijke redenen om een magazijn voetgangerdetectiesysteem te installeren
- Bewegingsdetectie Alarmsysteem met Java & Reactive Blocks – Implementeren op Raspberry Pi & SMS Sturen
- 5 essentiële netwerkbeveiligingsstrategieën voor kleine bedrijven
- Begrijpen van draagbare Braille displays: Kerninzichten & Innovaties
- AOM geïntroduceerd: Een geautomatiseerd systeem voor naadloze telescoop-netwerkcoördinatie
- Ultrgevoelig chemisch wapendetectiesysteem voor laag-niveau dreigingen
- Dryad Networks Wint $2,1M Seed-financiering voor IoT 'Internet of Trees' voor Vroege Bosbranddetectie
- Waarom Biz4Intellia's IoT Waterlekdetectie Industriële Efficiëntie Boost – 5 Belangrijkste Voordelen
- C# using-statements: imports, aliasen en static directives
- Java Input & Output beheersen: printen, lezen en formatteren