



SRAM PUF: De ultieme root of trust voor veilige IoT-apparaten
Dit artikel legt de fundamenten van SRAM Physical Unclonable Functions (PUFs) uit en demonstreert hoe ze de hoeksteen van vertrouwen vormen voor Internet of Things (IoT) apparaten.
Vertrouwen is de basis van elk beveiligingssysteem. Of je nu een alarmcode deelt met een buurman of een paspoort bij een grenscontrole, je vertrouwt op een unieke, onvervalsbare identifier. In de fysieke wereld is dat vaak een biometrisch kenmerk dat niet gekopieerd kan worden. In het digitale domein is het equivalent een hardware-gebaseerde root-sleutel die niet gekloond of geëxtraheerd kan worden uit de supply chain.
Physical Unclonable Functions bieden precies dat anker. Ze genereren een apparaat-unieke cryptografische sleutel direct uit de minieme productievariaties die in elke siliciumchip bestaan. Wanneer deze sleutel certificaten en sleutels beschermt, wordt het apparaat een betrouwbare entiteit in het IoT-ecosysteem.
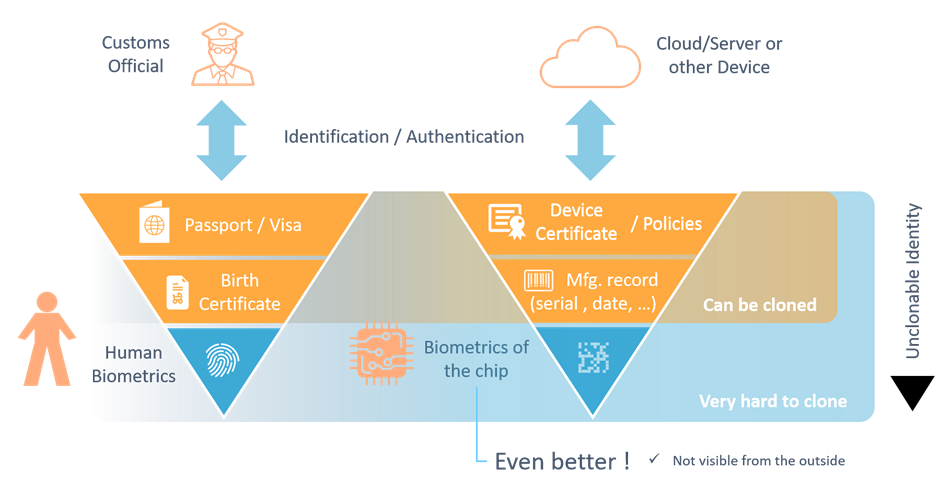
Waarom SRAM PUFs Uitsteken
Onder de diverse PUF-technologieën is de SRAM PUF favoriet omwille van haar betrouwbaarheid, schaalbaarheid en lage integratiekosten. Het kan geactiveerd worden door simpelweg software op een bestaande chip te laden, wat de noodzaak voor custom hardware IP-blokken elimineert. Dit maakt het ideaal voor miljarden low-cost IoT-apparaten.
Wat Is Een SRAM PUF?
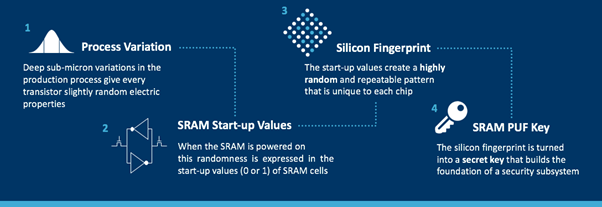
Tijdens semiconductorfabricatie creëren kleine variaties in transistor-drempelspanningen een willekeurige, maar herhaalbare, elektrische handtekening in elk SRAM-cel. Wanneer de chip opstart, zet elke cel in een voorkeurs 0 of 1 staat, wat een uniek patroon produceert – essentieel een vingerafdruk voor dat silicium.
Omdat dit patroon inherent ruisgevoelig is, wordt een Fuzzy Extractor ingezet om betrouwbaar dezelfde cryptografische sleutel te reproduceren onder variërende omgevingsomstandigheden. Het resultaat is een sleutel die nooit in non-volatile memory verblijft, wat de "key at rest" aanvalsvector elimineert die traditionele opslagmethoden plaagt.
SRAM PUFs als Root of Trust Gebruiken
IoT-apparaten hebben een veilige basis nodig voor sleutels die data, firmware en communicatie beschermen. De SRAM PUF levert deze basis door een root-sleutel binnen het silicium zelf te genereren. OEMs kunnen kiezen om deze sleutel te pre-provisioneren of de chip het tijdens productie te laten genereren – beide benaderingen vermijden kostbare, complexe factory-injectieprocessen.
In tegenstelling tot non-volatile memory, die door hardware-aanvallers uitgelezen kan worden, bestaat de SRAM PUF-sleutel alleen in volatile registers en wordt bij elke power-cycle gegenereerd. Gecombineerd met een secure element of de PUF's eigen error-correcting data, vormt het een robuuste key vault die meerdere applicatiesleutels kan ondersteunen.
Een SRAM PUF-gebaseerde Key Vault Bouwen
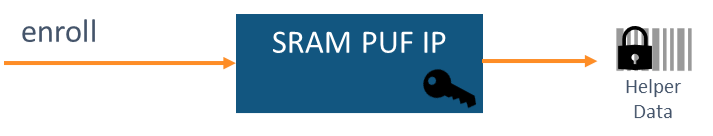
- Enroll: Eenmalige operatie die de root-sleutel genereert en non-gevoelige helper-data in NVM opslaat. De root-sleutel verlaat het apparaat nooit.
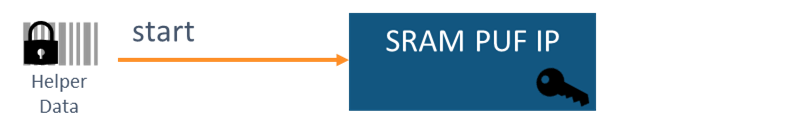
- Start: Hercreëert de root-sleutel met de opgeslagen helper-data en een verse SRAM-snapshot. Het proces faalt als de helper-data niet matcht met het apparaat.
- Wrap / Unwrap: Versleutelt externe sleutels veilig in key codes (KCs) die onbeschermd opgeslagen kunnen worden. De KC kan alleen uitgepakt worden op het oorspronkelijke apparaat.
- Stop: Wisst alle gevoelige data uit registers voor sleep of idle states, het aanvalsoppervlak minimaliserend.
Meerdere Applicatiesleutels Afleiden
Beveiligingsbest practice dicteert dat elke applicatie een afzonderlijke sleutel gebruikt. Vanuit de enkele SRAM PUF-root genereert een cryptografisch veilige Key Derivation Function (KDF) talrijke onafhankelijke sleutels, zodat compromittering van eréén de andere niet verzwakt. De KDF kan sleutels van elke lengte en structuur produceren die vereist zijn door verschillende algoritmen of levensduur.
SRAM PUF Implementeren in Software
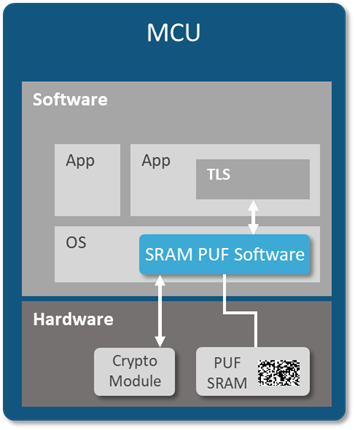
Omdat SRAM alomtegenwoordig is op praktisch elke digitale chip, kan een SRAM PUF puur in software geïnstantieerd worden – geen nieuw silicium vereist. Deze feature enable remote, brownfield deployment van een hardware root of trust, wat IoT-beveiliging uitbreidt naar miljarden apparaten zonder hardware-redesign.
Conclusie
Vertrouwen is de fundering van alle beveiliging. SRAM PUFs bieden een onvervalsbare, apparaat-unieke root-sleutel die volledig binnen silicium gegenereerd en opgeslagen wordt, wat supply-chain risico's en hardware-aanvallen elimineert. Of geïmplementeerd als dedicated hardware of als software, vormt de SRAM PUF een veerkrachtige root of trust, wat veilige key vaults en meerdere applicatiesleutels mogelijk maakt – IoT-apparaten beschermend vanaf de grond op.
Internet of Things-technologie
- Industriële IoT Beveiliging: Belangrijkste Trends en Best Practices voor 2020
- Hoe IoT Beveiligingsrisico's in de Olie & Gas Industrie Mitigeert
- Waarom geen universele IoT-beveiligingsstandaard? Het complexe landschap begrijpen
- Uw Productieoperaties Voor AI Klaarmaken Met IoT
- Kunnen beveiliging en privacy de IoT-revolutie belemmeren?
- IT-risico evalueren: Strategieën, frameworks en best practices voor bedrijfsbescherming
- IoT en LPWAN Inzetten om Dataverzameling in Nijverheidstransformatie te Transformeren
- Automatisering & IoT: Revolutie in gezondheidszorglogistiek & beveiliging
- De wereldwijde IoT beveiligen: Drie essentiële stappen
- Memphis wordt slim: IoT beveiligen, zichtbaarheid en controle voor een veerkrachtige stad
- 5 Belangrijkste Redenen Waarom IoT-projecten Mislukken — En Bewijste Strategieën Om Te Slagen