



Uw IoT-product beveiligen: een praktische gids tegen hackeraanvallen
IoT-beveiliging is complex en de inzet is hoog. Een inbraak kan menselijke levens in gevaar brengen wanneer hackers fysieke objecten kapen, en het fysieke apparaat zelf wordt een nieuw aanvalsvector. Hoe beschermt u uw product over elke laag van de stack?
Stel je voor: je drinkt je zondagskoffie wanneer het nieuws meldt dat een verbonden apparaat is gekaapt. Het verhaal gaat over het product dat jij hebt gebouwd, en je beseft dat een verborgen fout is misbruikt. De realiteit is dat de mentaliteit “het zal mij niet overkomen” gevaarlijk misleidend kan zijn.
Vóór IoT richtten aanvallers zich voornamelijk op data – identiteitsdiefstal, creditcardfraude of denial-of-service. Vandaag kan een cyberaanval met IoT fysieke systemen direct manipuleren en potentiëel letsel of dood veroorzaken.
- Lift vast met alle passagiers gevangen
- Zelfrijdende auto overgenomen tijdens de rit
- Vliegtuigturbine-controller gedwongen om te malfunctioneren
- Fabrieksrobotarm beweegt onvoorspelbaar
- Slimme huisslotten geopend door inbrekers
- Ziekenhuisapparatuur gecompromitteerd, patiënten in gevaar
Een IoT-beveiligingsincident kan menselijke levens in gevaar brengen.
Beveiliging moet in het DNA van uw product worden gevlochten, niet achteraf toegevoegd. Als productmanager die geen beveiligingsexpert is, is de sleutel om risico's te evalueren op elke laag van de IoT-stack en een actieplan op te stellen.
Beveiliging evalueren op elke laag van de IoT-stack
Beveiliging is breed, maar door het af te breken per stack-laag wordt het beheersbaar. Door risico's te beoordelen over het fysieke apparaat, ingesloten software, communicatie, cloudplatform en applicaties, kunt u de meest kritieke dreigingen het eerst aanpakken.
Gerelateerd bericht: Neem controle over uw IoT-strategie met het IoT-decisionframework.
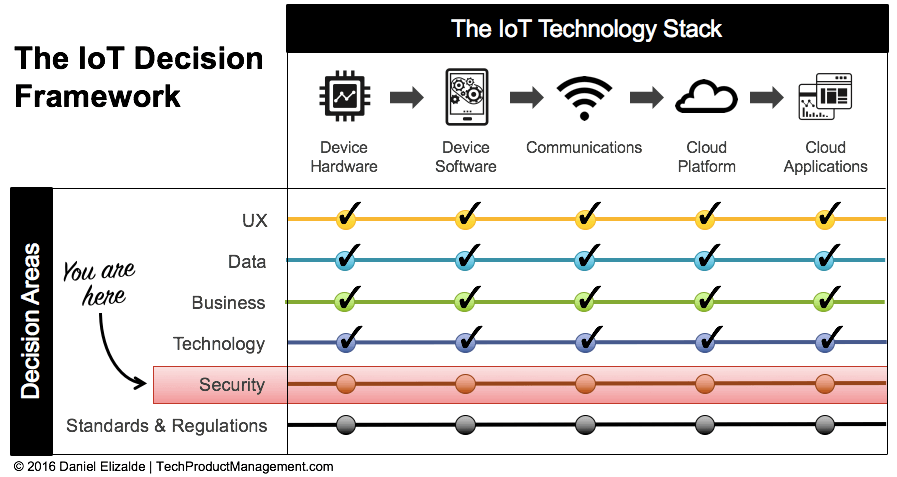
Twee kernvectoren vereisen focus:
- Fysieke manipulatie op apparaatniveau
- Cyberbeveiliging over ingesloten software, communicatie, cloud en applicaties
1. Beschermen tegen fysieke manipulatie
Met miljoenen apparaten die in nabijheid worden geïmplementeerd, wordt fysieke toegang een lucrief aanvalsoppervlak. Overweeg een ziekenhuis dat zwaar investeerde in netwerkbeveiliging, ontdekte dat een Trojaanse paard via een USB-poort binnenkwam die een verpleegkundige gebruikte voor haar Android-telefoon.
Fysieke manipulatie kan plaatsvinden via blootgelegde poorten, stroomonderbreking, diefstal of componentverwijdering. Voer een dreigingsmodel uit voor uw apparaat:
- Welke schade kan een kwaadwillende actor aanrichten met fysieke toegang?
- Kunnen ze een achterdeur in uw netwerk of die van klanten creëren?
- Welke beveiligingsmaatregelen kunt u afdwingen – gesloten behuizingen, manipulatiebewijs zegels, of remote uitschakelen?
Concrete maatregelen:
- Alle fysieke connectors elimineren of beveiligen
- Toegangscontrolemechanismen gebruiken (keypads, biometrie of RFID)
- Ontwerpen voor installatie in beveiligde locaties (afgesloten kamers, hoge plafonds)
2. Beschermen tegen cyberbeveiligingsaanvallen
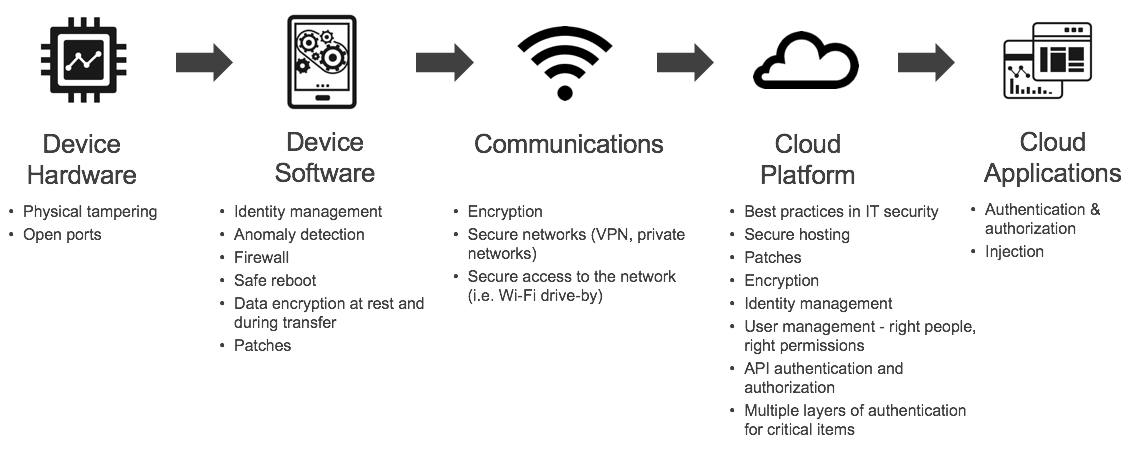
Traditionele cyberbeveiligingsprincipes – encryptie, veilige authenticatie, op rollen gebaseerde toegangscontrole – gelden voor alle niet-fysieke lagen. Omdat deze lagen vaak door aparte teams worden ontwikkeld, is de rol van de productmanager om consistentie af te dwingen en risicobeoordelingen te coördineren.
Doorloop de IoT-technologiestack met uw engineering leads, identificeer kwetsbaarheden op elke laag en plan maatregelen. Een typisch plan kan er als volgt uitzien:
De kern
Uw mandaat als productmanager is niet om een beveiligingsguru te worden, maar om beveiliging op elke laag van de stack in te bedden. Gebruik het IoT-decisionframework om gaten te identificeren en een verdedigingsstrategie op te stellen die zich in de tijd ontwikkelt.
Onthoud, beveiliging is een continue reis. Nieuwe exploits duiken dagelijks op, dus houd een proactieve houding – werk firmware regelmatig bij, monitor dreigingsinformatie en audit derde-partij componenten.
Komende berichten zullen interne dreigingsbestrijding behandelen – hoe uw product te beschermen tegen kwetsbaarheden die binnen uw eigen organisatie ontstaan. Abonneer u om op de hoogte te blijven (uw e-mail wordt nooit gedeeld, en u kunt zich op elk moment afmelden).
Als u deze gids nuttig vond, deel hem dan met uw netwerk!
Internet of Things-technologie
- Bescherm uw motor: bewezen stappen om schade te voorkomen en levensduur te verlengen
- Aluminium Beschermen Tegen Corrosie: Expertstrategieen voor Lange Levensduur
- Hoe IoT Beveiligingsrisico's in de Olie & Gas Industrie Mitigeert
- Start Uw IoT/OT Beveiligingsproject: Een Stap-voor-stap Blauwdruk
- Industriële IoT Beveiligen: De Juiste Architectuur Kiezen Voor Robuuste OT-bescherming
- IT-risico evalueren: Strategieën, frameworks en best practices voor bedrijfsbescherming
- Slimme beveiliging: Expertstrategieën om uw thuis-IoT-apparaten te beschermen tegen hackers
- IoT revolutioneren: Hoe mobiele locatietracking asset-zichtbaarheid en efficiëntie drijft
- IoT beveiligen van hardware tot applicatie: Een laag-voor-laag blauwdruk
- IoT-risico's: Je bedrijf beschermen tegen kwetsbaarheden in slimme apparaten
- Je IoT-idee omzetten in een marktklaar product