



Industriële IoT Beveiligen met Intel SGX: Overzicht van DDS Beveiliging
Deel 1 van een Multi‑Deel Serie
Het beschermen van missie‑kritieke industriële IoT omgevingen vereist beveiliging die schaalt van de edge naar de cloud, over meerdere systemen en leveranciers. Als lead auteur van de OMG DDS Security standaard, heeft RTI geholpen de essentiële eisen te definiëren voor het beschermen van gedistribueerde omgevingen. DDS Security plugins leveren robuuste, data‑centric bescherming voor data in transit, terwijl RTI Connext DDS Secure een bewezen, vertrouwd connectiviteitsframework biedt dat systemen beveiligt met flexibele, fijnmazige controles en optimale prestaties van device tot cloud.
Beveiliging blijft een complexe uitdaging. Hoewel RTI's Connext DDS framework hoge‑graads softwarebeveiliging incorporeert, onderzoekt ons researchteam actief extra lagen om IIoT implementaties te versterken. In deze serie delen we inzichten van RTI Research over innovatieve beveiligingsbenaderingen.
Beveiligingsexpert Jason Upchurch onderzoekt hardwaremechanismen die applicaties beschermen op onvertrouwde systemen. Hij richt zich op Intel SGX® in de context van RTI Connext® DDS Micro en Security Plugins, wat de grenzen van bescherming verleggen.
Laten we duiken.
Wat is SGX en Waarom Het Belangrijk Is?
SGX (Software Guard Extensions) is een Intel ISA extensie die een Trusted Execution Environment (TEE) biedt voor het draaien van applicaties die gevoelige data verwerken. Hoewel Intel processoren niet dominant zijn in IIoT devices, komen ze frequenter voor in serverruimtes die veel IIoT architecturen ondersteunen. Deze server‑side applicaties zijn hoog‑waardedoelen voor aanvallers, wat SGX een waardevol hulpmiddel maakt voor het beveiligen van kritieke datastromen.
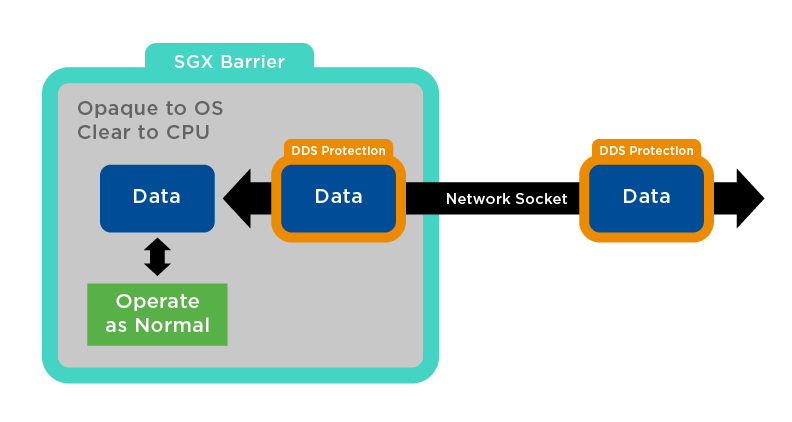
Figuur 1: Connext DDS Secure Binnen SGX Ruimte
Over‑de‑Draad Beveiliging Kan Onvoldoende Zijn
Overweeg het klassieke Alice‑en‑Bob scenario: berichten reizen over een netwerk dat een beluisteraar, Eve, kan onderscheppen. Terwijl encryptie data in transit beschermt, compromitteren real‑world aanvallers vaak de eindpunten zelf. Als voormalig onderzoeker van grote‑schaal inbraken, heb ik gezien dat Eve zelden gecrypteerd verkeer interceptiert, maar frequent geheimen steelt van gecompromitteerde systemen.
In de praktijk vertrouwen Alice en Bob op een menigte componenten – besturingssystemen, applicaties, firmware, en netwerkhardware – om berichten te conveyeren. De Trusted Computing Base (TCB) voor zo'n systeem kan honderden elementen van verschillende leveranciers omvatten, wat het moeilijk maakt om de volledige stack te vertrouwen.
Als een beveiligingsprofessionaal ooit opmerkte: "Het is alsof je een stalen deur met ingewikkelde sloten bouwt op een huis met papier muren."
Om dit risico te mitigeren, adopteert de industrie een strategie van het isoleren van de minimale set componenten die vertrouwd moeten worden, het certificeren van elk, en het garanderen dat geen onbevoegde code de TCB binnenkomt.
Beveiliging op het Eindpunt (en Elk Punt Tussenin)
Tegenwoordige computing omgevingen balanseren rijke functionaliteit met beveiliging. In IIoT kiezen ontwikkelaars vaak voor breed ondersteunde, feature‑rijke besturingssystemen om kosten‑ en compatibiliteitsredenen, wat de TCB vergroot. Om deze eisen te verzoenen, draaien veel apparaten nu een standaard OS naast een aparte Trusted Execution Environment (TEE).
Typische TEEs opereren met twee parallelle besturingssystemen: een rich OS voor algemene taken en een secure OS voor gevoelige operaties. De overgang tussen hen is hardware‑gecontroleerd en geverifieerd via mechanismen zoals root‑of‑trust chain loading.
SGX biedt een distincte benadering. De TCB is beperkt tot de CPU en de applicatie zelf, wat de noodzaak elimineert om te vertrouwen op een OS, firmware, hypervisor, of BIOS. De enige software die vertrouwd hoeft te worden is de applicatie, en de vertrouwensketen is slechts drie schakels lang – Root Attestation, CPU, Applicatie – wat een aanzienlijk kleiner aanvalsoppervlak biedt.
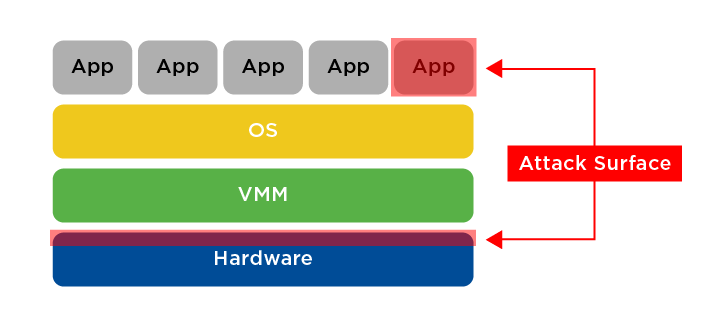
Figuur 3: Aanvalsoppervlak in een SGX Omgeving
In mijn experimenten draai ik een DDS applicatie binnen een SGX enclave op een vanilla Ubuntu 16.04 systeem. Data gecrypteerd door DDS Secure arriveert bij de OS, wordt vervolgens doorgestuurd naar SGX, waar de encryptie wordt verwijderd en verwerkt door de applicatie in een geïsoleerde, ondoorzichtige omgeving. De resultaten worden hercrypteerd met Connext DDS Secure voordat ze de enclave verlaten. Deze benadering beschermt data tegen de OS en elke kwaadaardige software, wat ervoor zorgt dat zelfs een bevoegde aanvaller de data van de applicatie niet kan benaderen.
Voor een diepere duik in SGX en DDS Security, voel u vrij om me direct te contacteren.
Internet of Things-technologie
- UID Overzicht Serie – Deel III: De Toekomst Van Unieke Identificatie In Defensie Vormgeven
- DDS Beveiligen met Intel SGX: Deel 3 – Gehardede DDS Services
- DDS Beveiligen met SGX: Gecrypteerde Applicaties Bouwen met SCONE & Micro DDS
- De Industriële IoT Beveiligen: Een Praktische Roadmap
- Waarom Industriële IoT-Systemen Primaire Doelen Zijn voor Cyberaanvallen – en Hoe Ze Te Beveiligen
- IoT Beveiligen: Uw Netwerk Beschermen Tegen Cyberaanvallen
- Uw IoT-ecosysteem beveiligen: Expert strategieën tegen ransomware en cyberdreigingen
- De IoT-landschap Beveiligen: Belangrijkste Bedreigingen en Strategische Oplossingen – Deel 2
- IoT-beveiliging: De Unieke Bedreigingslandschap voor Verbonden Apparaten Ontcijferen (Deel 1)
- Industriële IoT-beveiliging: een next-generation blueprint – Deel 2
- Beveiliging ontgrendelt IoT's volle potentieel