



DDS Beveiligen met Intel SGX: Deel 3 – Gehardede DDS Services
Dit is Deel 3 in een zes‑blogreeks over dit onderwerp. Als u nieuw bent in deze reeks, lees dan de vorige blogs hier.
In Deel 2 toonde ik aan hoe een gehard eindpunt te creëren met RTI Connext DDS Micro + Security, SCONE, en Intel SGX. Hoewel overtuigend, hebben we nog geen praktische oplossing verkend die SGX native incorporeert. Deel 1 suggereerde dat DDS + SGX waarschijnlijker in een serverruimte verschijnt dan op een traditioneel Industrial Internet of Things (IIoT) eindpunt. In deze aflevering richten we ons op real‑world implementaties van SGX‑geharde DDS applicaties door de lens van DDS services.
Veel DDS services zijn primair doelen voor beveiligingsverharding. Ze subscriben op meerdere topics, wat betekent dat ze meer van de effemere sleutels voor encryptie moeten vasthouden. Deze sleutels resideren in applicatiegeheugen, en een kundige aanvaller kan ze extraheren of, effectiever, data lezen of wijzigen terwijl het in plain text is net voor of na decryptie. Encryptie alleen helpt niet als de data in het geheugen blootgesteld is.
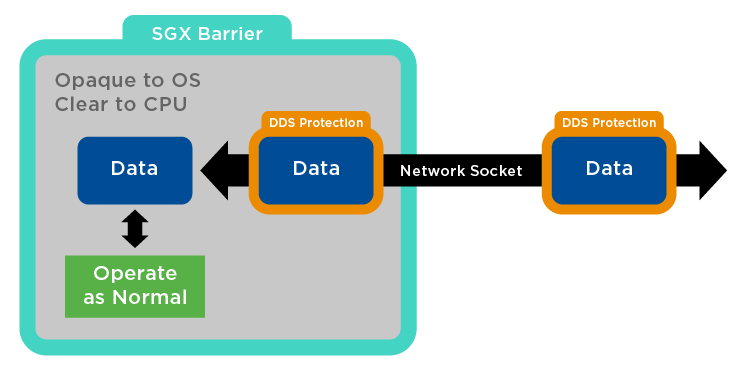
Figuur 1: Aanvalsoppervlak in DDS Omgevingen
Onze architectuur, geïntroduceerd in Deel 1, laat DDS‑beschermde pakketten op de draad arriveren, worden gerouteerd in SGX beschermde ruimte vóór decryptie, en vervolgens veilig verwerkt. Omdat de CPU de data alleen in plain text binnen de enclave kan zien, is er geen behoefte aan exotische operaties zoals homomorfe encryptie. Dit ontwerp levert een duidelijk voordeel: gecrypteerde data reist over het netwerk, gaat een beschermde enclave binnen, wordt gedecrypteerd, verwerkt, en vervolgens hercrypteerd voor uitgaand verkeer.
Omdat DDS al draadverkeer beveiligt, stelt dezelfde benadering een heterogeen netwerk in staat waar non‑SGX applicaties kunnen communiceren met SGX‑ingeschakelde – inclusief DDS services – zonder de beveiliging te compromitteren.
Overweeg de RTI Routing Service. De OMG DDS Security specificatie schrijft voor dat de routing service op duidelijke data opereert, zelfs momentjes, en het bewaart alle tijdelijke sleutels van elk eindpunt waar het mee heeft gecommuniceerd. Wanneer gepositioneerd aan de netwerkrand, wordt het een hoog‑waardedoel voor aanvallers.

Figuur 2: RTI Routing Service Biedt een Beschermde Ruimte voor Applicaties Draaiende in SGX Omgevingen
SCONE biedt ingebouwde, transparante ondersteuning voor gecrypteerde bestandsopslag en attestatie. Door deze functies te benutten, kunnen we de private sleutels die voor identiteit worden gebruikt, opslaan in een beschermde ruimte die ontoegankelijk is voor root of enige andere gebruiker. Deze benadering strekt zich uit tot alle data die de applicatie naar disk schrijft.
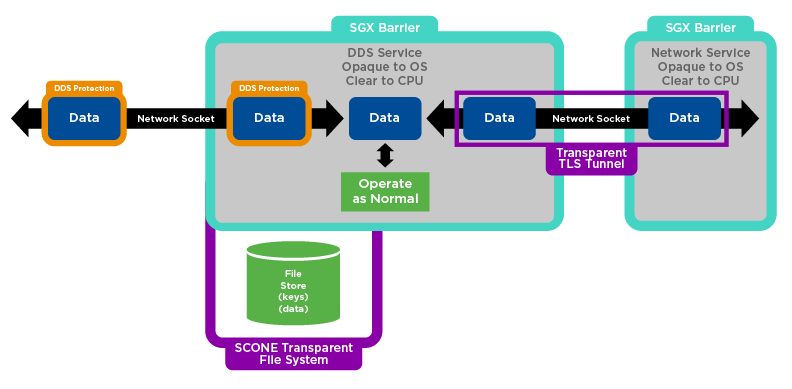
Figuur 3: DDS en RTI Routing Service is Beveiligd in SCONE Omgevingen
Bijvoorbeeld, we kunnen DDS communicaties veilig opslaan voor geautoriseerde replay. SCONE biedt ook native TLS ondersteuning voor beveiligde communicatie tussen geautoriseerde SCONE containers, zoals SQLite.
Met deze tools kunnen we een infrastructuur bouwen waar data te allen tijde beveiligd blijft – zelfs tegen een kwaadwillige systeembeheerder of externe aanvaller. De applicatie moet echter eerst zijn eigen integriteit verifiëren voordat het toegang krijgt tot vertrouwde diensten, netwerkverbindingen of beveiligde opslag. Dit is het doel van de attestatiedienst.
De attestatiedienst voert remote verificatie uit dat een applicatie ongewijzigd, authentiek is, en draait op een echte SGX CPU. Hoewel oorspronkelijk uitsluitend door Intel aangeboden, evolueert het ecosysteem. Remote attestatie kan ontmoedigend lijken, maar in de praktijk is het een eenmalige operatie die persisteert over reboots. Het gebruikt ISA instructies met cryptografische integriteitsgaranties, sealt de resulterende waarden naar disk, en laat ze hergebruiken om de authenticiteit van de applicatie te bewijzen aan remote partners. Deze capaciteit is met name waardevol in gedistribueerde systemen waar vertrouwen tussen remote componenten essentieel is.
SCONE levert zijn eigen attestatiedienst. Enterprise licentiehouders kunnen het lokaal beheren; non‑enterprise gebruikers kunnen vertrouwen op SCONE's globale attestatiedienst, die in latere posts onderzocht zal worden.
In het volgende artikel zal ik de kosten evalueren van het implementeren van beveiliging in DDS‑SGX omgevingen.
Internet of Things-technologie
- DDS Beveiligen met SGX: Gecrypteerde Applicaties Bouwen met SCONE & Micro DDS
- De Industriële IoT Beveiligen: Een Praktische Roadmap
- Waarom Industriële IoT-Systemen Primaire Doelen Zijn voor Cyberaanvallen – en Hoe Ze Te Beveiligen
- IoT Beveiligen: Uw Netwerk Beschermen Tegen Cyberaanvallen
- Uw IoT-ecosysteem beveiligen: Expert strategieën tegen ransomware en cyberdreigingen
- Edge Hyperconvergentie: VMware & Eurotech drijven efficiënte industriële IoT
- De IoT-landschap Beveiligen: Belangrijkste Bedreigingen en Strategische Oplossingen – Deel 2
- IoT-beveiliging: De Unieke Bedreigingslandschap voor Verbonden Apparaten Ontcijferen (Deel 1)
- Industriële IoT-beveiliging: een next-generation blueprint – Deel 2
- Beveiliging ontgrendelt IoT's volle potentieel
- Azure vs AWS: Welk cloudplatform wint voor IoT?