



IoT-apparaatbeveiliging: Bouwen of Kopen? Uw Bedrijf Beschermen tegen Cyberdreigingen
Het Internet of Things (IoT) biedt veel aantrekkingskracht voor kleine en middelgrote fabrikanten (KMF's) die IoT willen integreren in hun faciliteiten en operaties, of die de IoT-market willen betreden met innovatieve producten. Het spectrum van beschikbare IoT-producten is breed en groeit voortdurend. Bij het wagen in de IoT-waters is het nuttig om voorbereid te zijn op de potentiële cybersecurity-valkuilen, ofwel in de vorm van implicaties voor organisatorisch risicobeheer bij de introductie van IoT in de omgeving, ofwel overwegingen voor productontwerp en -ondersteuning bij het betreden van de markt als productleverancier. Het NIST Cybersecurity for the Internet of Things-programma werkt eraan om de informatie te leveren die KMF's nodig hebben om deze potentiëel turbulente wateren te navigeren.
IoT en Risicobeheer
Voordat u slimme thermostaten installeert om uw medewerkers comfortabel te houden, slimme koffiezetapparaten in pauzeruimtes plaatst om ze cafeïne te voorzien, of de nieuwste en beste Industrial Control System (ICS)-technologie in uw productieomgeving implementeert, is het belangrijk om de potentiële implicaties te erkennen. U kunt een robuust informatiebeveiligingsprogramma hebben voor uw traditionele IT, maar die tools, processen en procedures zullen waarschijnlijk aanpassing vereisen wanneer IoT geïntroduceerd wordt. Enkele manieren waarop IoT anders is, zijn:
- Interactie met de fysieke wereld. IoT-apparaten zijn uitgerust met sensoren die informatie uit hun omgeving verzamelen of actuatoren die "real world" objecten laten bewegen of veranderen. Sensoren kunnen veel potentiëel gevoelige data genereren, dus weten wat er verzameld wordt en waar het naartoe gaat, is belangrijk. Een gecompromitteerde actuator kan een adversair in staat stellen om significante storing te veroorzaken – denk aan wat er kan gebeuren als u niet weet wie uw slimme sloten beveelt.
- Uitdaging van conventionele IT-beheerpraktijken. IoT-apparaten zijn vaak "zwarte dozen" die hun interne werking verbergen en niet kunnen worden uitgerust met agents of op dezelfde manier worden bevraagd als servers, desktops of firewalls. Als gevolg kunnen gangbare IT-beheerpraktijken oneffectief zijn met IoT. Deze beheeruitdagingen kunnen snel vermenigvuldigen als u IoT-apparaten "op schaal" implementeert.
- Gebrek aan algemene cybersecurity- en privacy-functies. IoT-apparaten hebben vaak geen ondersteuning voor logging en monitoring, ondersteuning voor het updaten van apparaten om nieuw geïdentificeerde kwetsbaarheden aan te pakken, of cryptografische mogelijkheden die nodig zijn om gevoelige informatie die ze genereren of verwerken te beschermen. Er kan niet worden aangenomen dat deze apparaten dezelfde cybersecurity-mogelijkheden bezitten als IT-apparaten op hetzelfde netwerk.
KMF's die IoT in hun omgevingen adopteren, moeten voorbereid zijn om deze uitdagingen aan te pakken met een oog op drie doelen:
- Beschermen van IoT-apparaatbeveiliging om te zorgen dat het product volledig onder controle is van de eigenaar, en niet wordt uitgebuit door buitenstaanders om toegang te krijgen tot het netwerk van de KMF of deel te nemen aan een botnet.
- Beschermen van databeveiliging zodat data die gegenereerd wordt door IoT-apparaten niet wordt blootgesteld of gewijzigd terwijl deze op de apparaten opgeslagen wordt, over het netwerk overgedragen wordt of verzonden wordt naar een cloud-gebaseerde dienst die aspecten van de productcapaciteiten levert.
- Beschermen van de privacy van individuen, alert zijn op de mogelijkheid dat privacy-gevoelige informatie wordt vastgelegd of gecreëerd door IoT-producten, en zich bewust zijn van waar die data heen kan reizen.
Deze doelen zijn gearticuleerd in NISTIR 8228, Considerations for Managing Internet of Things (IoT) Cybersecurity and Privacy Risks, en kunnen moeilijk te bereiken zijn met de momenteel beschikbare IoT-producten. Voor organisaties die het NIST Cybersecurity Framework (CSF) toepassen of hun beveiligingseisen definiëren met NIST SP 800‑53 controls, identificeert NISTIR 8228 een reeks uitdagingen die IoT-apparaten opleveren voor het bereiken van de doelen die de CSF en SP 800‑53 beogen. Bijvoorbeeld, control SI-2, Flaw Remediation, uit SP 800‑53 kan niet worden voldaan door IoT-apparaten die de mogelijkheid voor veilige software/firmware-updates missen. Op dezelfde manier kunnen veel IoT-apparaten niet op de benodigde manier worden geanalyseerd om de CSF-subcategorie DE.CM-8 te voldoen: kwetsbaarheidsscans die worden uitgevoerd.
Overweging voor de drie bovenstaande doelen moet meewegen bij de selectie van IoT-producten alsook hoe ze worden beheerd, aangezien de beveiligingscapaciteiten van IoT-apparaten bijdragen aan het bereiken van de algehele beveiligingseisen van de systemen waarin de apparaten geïntegreerd zijn.
De Beveiligingshouding van Uw IoT-producten Verbeteren
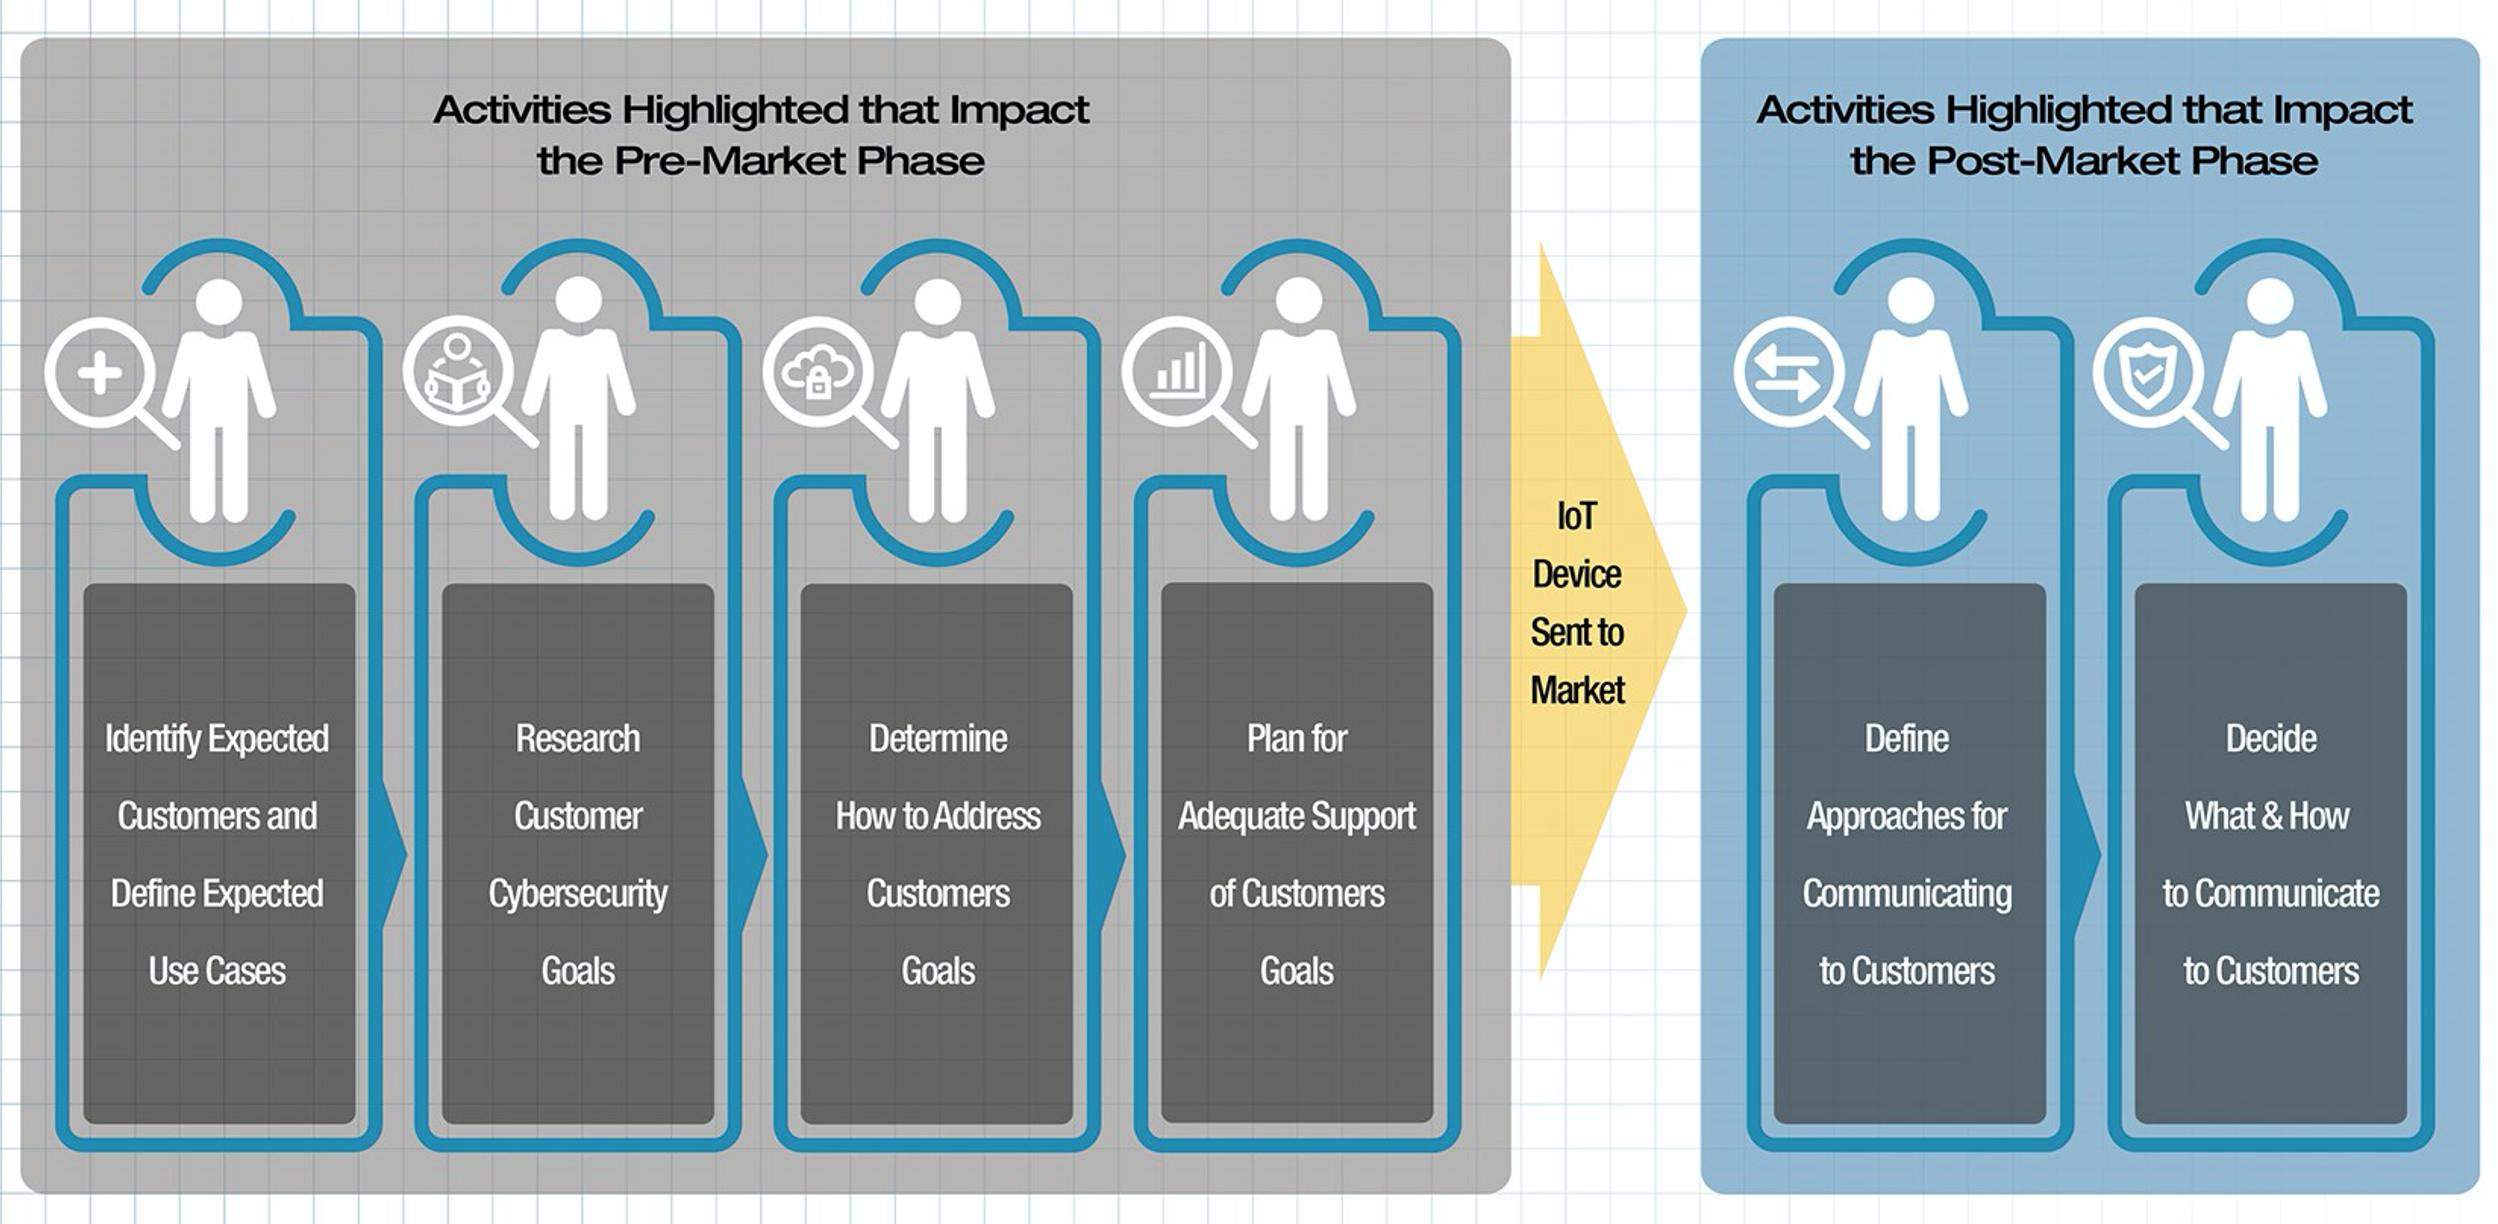
Als u zich wagt op de creatie van IoT-producten, kan bewustzijn van cybersecurity-uitdagingen helpen uw aanpak te sturen voor de ontwikkeling en ondersteuning van uw product. De drie hierboven beschreven doelen gelden ook bij het ontwikkelen van een IoT-product. Een doordachte aanpak van de ontwikkeling met die doelen in gedachten zal resulteren in een beter beheersbaar, veiliger product. Deze benadering omvat zowel de ontwerp- en ontwikkelfase voor het product als de ondersteuningsfase zodra het op de markt gebracht wordt, geïllustreerd in deze figuur uit NISTIR 8259, Foundational Cybersecurity Activities for IoT Device Manufacturers.
De kernbasislijnen schetsen apparaatcapaciteiten en ondersteunende acties over een spectrum van behoeften:
Technische Cybersecurity-mogelijkheden
| Apparaatidentificatie | Het IoT-apparaat kan uniek worden geïdentificeerd logisch en fysiek. |
| Apparaatconfiguratie | De configuratie van de software van het IoT-apparaat kan worden gewijzigd, en dergelijke wijzigingen kunnen alleen door geautoriseerde entiteiten worden uitgevoerd. |
| Databescherming | Het IoT-apparaat kan de data die het opslaat en verzendt beschermen tegen onbevoegde toegang en wijziging. |
| Logische toegang tot interfaces | Het IoT-apparaat kan logische toegang tot zijn lokale en netwerkinterfaces, en de protocollen en diensten die door die interfaces worden gebruikt, beperken tot geautoriseerde entiteiten. |
| Software-update | De software van het IoT-apparaat kan door geautoriseerde entiteiten worden bijgewerkt met behulp van een veilig en configureerbaar mechanisme. |
| Cybersecurity-staatsbewustzijn | Het IoT-apparaat kan verslag doen over zijn cybersecurity-staat en die informatie toegankelijk maken voor geautoriseerde entiteiten. |
Niet-technische Ondersteunende Mogelijkheden
| Documentatie | De mogelijkheid voor de fabrikant en/of ondersteunende entiteit om informatie relevant voor de cybersecurity van het IoT-apparaat te creëren, verzamelen en opslaan gedurende de ontwikkeling van een apparaat en de daaropvolgende levenscyclus. |
| Informatie- en Vraagontvangst | De mogelijkheid voor de fabrikant en/of ondersteunende entiteit om van de klant informatie en vragen te ontvangen met betrekking tot de cybersecurity van het IoT-apparaat. |
| Informatiedisseminatie | De mogelijkheid voor de fabrikant en/of ondersteunende entiteit om informatie met betrekking tot de cybersecurity van het IoT-apparaat uit te zenden en te distribueren. |
| Educatie en Bewustwording | De mogelijkheid voor de fabrikant en/of ondersteunende entiteit om bewustzijn te creëren van en klanten te educeren over elementen zoals cybersecurity-gerelateerde informatie, overwegingen en functies van het IoT-apparaat. |
De planningactiviteiten gecombineerd met het toepassen van de technische en niet-technische basislijnen zullen KMF's helpen producten te ontwikkelen die zowel veiliger te maken als beter ondersteund zijn, wat uw klanten in staat stelt om van uw IoT-innovaties te profiteren terwijl de impact op hun risicobeheeruitdagingen wordt beperkt.
Informatie Die Kan Helpen
Het NIST Cybersecurity for the Internet of Things-programma heeft de afgelopen jaren diep betrokken geraakt bij de community en een rijke verzameling richtlijnen rondom IoT-cybersecurity-uitdagingen ontwikkeld. Of u nu een KMF bent die operaties wil verbeteren met IoT-integratie of de markt wil betreden met nieuwe producten, er zijn veel bronnen en publicaties beschikbaar om uw inspanningen te ondersteunen.
NIST's Cybersecurity for IoT welkomt feedback van fabrikanten via iotsec [at] nist.gov over onze huidige publieke conceptversies.
Industriële technologie
- Zero Trust: De Ultieme Verdediging voor IoT-Apparaatbeveiliging
- IoT-beveiliging gedemystificeerd: uw verbonden apparaten beschermen
- Industriële IoT-beveiliging: Uitdagingen Oplossen en Robuste Oplossingen Implementeren
- Edge-apparaten: bruggen bouwen tussen lokale netwerken en de cloud voor naadloze IoT-dataflow
- IoT-beveiligingsalarmbellen luiden: Enquête toont 84% verwacht inbraak
- IoT-apparaatkwetsbaarheden blootstellen slimme huizen aan aanvallen: De credential compromise-dreiging
- Embedded Hardware Hacken voor IoT-apparaten: Tools, Technieken en Zakelijke Implicaties
- Industriële IoT-beveiliging: stijgende dreigingen en de noodzaak voor geïntegreerde IT/OT-bescherming – Deel 1
- Hoe 5G-adoptie IoT-beveiliging Verbetert: Wat U Moet Weten
- Google's $450M Investering in ADT Versnelt IoT Beveiligingsadoptie
- Top 5 IoT-ontwikkelingsuitdagingen & Hoe Ze Te Overwinnen