



Fail-Safe Besturingssystemen Ontwerpen voor Veiligheid en Betrouwbaarheid
Logica schakelingen – of gebouwd uit electromechanische relais of solid-state poorten – kunnen op tal van manieren geïmplementeerd worden om hetzelfde functionele resultaat te bereiken. Hoewel geen enkel ontwerp inherent "correct" is, bieden bepaalde benaderingen superieure veiligheid, betrouwbaarheid en onderhoudbaarheid.
In veiligheidskritische besturingssystemen moet de ontwerprioriteit de bescherming van mensen, apparatuur en processen zijn. Wanneer meerdere implementatie-opties bestaan, moet de geselecteerd worden die de grootste inherente veiligheid biedt.
Relaislogica Implementeren in een Brandalarm Systeem
Overweeg een groot laboratorium of industriieel gebouw uitgerust met een brandalarmsysteem dat getriggerd kan worden door een van diverse klitscherende schakelaars verspreid door het faciliteit. Het doel is de alarmsirene te geenergiseren wanneer enige schakelaar geactiveerd wordt.
De meest voor de hand liggende relaislogica zou normaal-open schakelaarcontacten in parallel gebruiken – essentieel een OR-functie over alle invoeren:
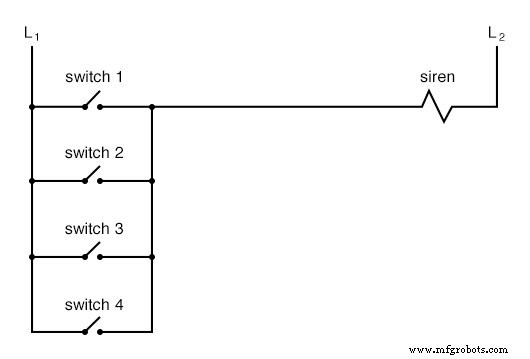
Hoewel deze configuratie simpel is, is het kwetsbaar voor de meest voorkomende elektrische fout: een open circuit. Als bijvoorbeeld de draad voor Schakelaar #2 open faalt, zou de sirene niet klinken wanneer die schakelaar geactiveerd wordt – een gevaarlijke conditie die onopgemerkt kan blijven tot een noodsituatie optreedt.
Om dit risico te mitigeren, kan het circuit herontworpen worden zodat een open contact het alarm activeert. Dit vereist normaal-gesloten schakelaars in serie met een relais dat de sirene geenergiseert wanneer enige schakelaar opent. Het resulterende circuit is:
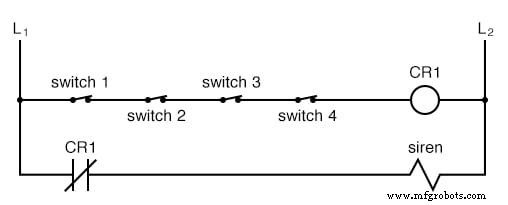
In dit fail-safe ontwerp blijft de relais spoel (CR₁) geenergiseerd wanneer alle schakelaars niet geactiveerd zijn, wat het relaiscontact (CR₁) open houdt en de sirene stil houdt. Het activeren van enige schakelaar de-energiseert CR₁, sluit het contact en laadt het alarm klinken. Een gebroken draad in de bovenste trap zorgt er ook voor dat de relais de-energiseert, wat een valsalarm produceert dat direct een fout in het systeem signaleert.
Hoewel deze configuratie complexer is dan de oorspronkelijke, verbetert het de veiligheid significant door te garanderen dat een fout resulteert in een detecteerbaar alarm in plaats van een stille malfunction.
Fail-Safe Principes Toepassen Over Besturingssystemen
Fail-safe ontwerp berust op de veronderstelling dat de meest waarschijnlijke foutmodus een open circuit is. Door het systeem te configureren zodat zo'n fout standaard naar de veiligste mogelijke operatiemodus gaat, kunnen ingenieurs risico's reduceren. Bijvoorbeeld, een elektrisch geactiveerde solenoïdeklep die koelwater voedt, zou ontworpen moeten zijn om open te blijven (waterstroom toelatend) wanneer de-energiseerd, want verlies van koeling kan catastrofale apparatuurschade veroorzaken.
In stroomdistributie wordt de keuze van fail-safe strategie genuanceerder. Beschermingsrelais die grote stroomonderbrekers controleren, geven vaak een gesloten contact uit om een trip te initiëren. Deze benadering betekent dat een open fout in de besturingsbedrading de onderbreker gesloten laat, potentiëel stroom aan kritieke lasten handhavend tijdens een fout – een afweging geaccepteerd in veel netontwerpen om wijdverspreide uitvallen te vermijden.
Deze voorbeelden illustreren dat fail-safe ontwerp geen one-size-fits-all oplossing is; het vereist een helder begrip van het proces, de meest waarschijnlijke foutmodi, en de veiligste reactie op die fouten.
Standaarden zoals IEC 61508 en ISO 13849 bieden gedetailleerde richtlijnen voor het implementeren van fail-safe systemen in industriële en veiligheid-geïnstrumenteerde toepassingen.
Overzicht:
- Het doel van fail-safe ontwerp is om een besturingssysteem tolerant te maken voor de meest voorkomende bedradings- of componentfouten.
- Omdat open circuits statistiek het meest frequente fout zijn, moet een fail-safe systeem standaard naar zijn veiligste operatiemodus gaan wanneer een open optreedt.
Gerelateerde Werkbladen:
- Hoge-Betrouwbaarheid Schakelingen Werkblad
Door systematisch waarschijnlijke foutmodi te identificeren en systemen te ontwerpen die standaard naar de veiligste conditie gaan, kunnen ontwerpers robuuste, vertrouwd besturingoplossingen creëren die mensen, activa en processen beschermen.
Industriële technologie
- Bewegingsdetectie Alarmsysteem met Java & Reactive Blocks – Implementeren op Raspberry Pi & SMS Sturen
- Veelvoorkomende Valkuilen in Nieuwe Systemen: Hoe Vroege Falen Te Vermijden
- Expertgids voor het plannen & ontwerpen van stroomverdeelssystemen
- Expertgids voor het ontwerpen van gietsystemen voor metalen gieten
- Belangrijkste PCB-ontwerpvalkuilen die ingenieurs moeten vermijden
- Embedded Systeemontwerp: Stappen, Principes en Praktische Toepassingen
- Embedded FPGA-ontwerp: Een compleet ontwikkelproces
- Ontwerpen & optimaliseren van RTD-temperatuursensing-systemen – expert-gids
- Hoogprecisie Continuous-Wave ToF systemen ontwerpen: Een uitgebreid overzicht
- C# using-statements: imports, aliasen en static directives
- Expert Microfluidische Cartridge Ontwerp voor Snelle IVD Oplossingen