



Het Amerikaanse elektriciteitsnet versterken met fysica-gebaseerde cyberbeveiliging
Het moderniseren van het verouderde Amerikaanse elektriciteitsnet om te voldoen aan 21e-eeuwse energiebehoeftes betekent het updaten van het enorme, complexe netwerk met "slimme" technologie om de automatisering, connectiviteit en hernieuwbare energiebronnen te benutten die nodig zijn om elektriciteit betrouwbaarder en efficiënter te leveren.
Hoewel een slimmer en meer verbonden elektriciteitsnet de veerkracht kan vergroten tegen dreigingen als extreme weersomstandigheden, vergroot de groeiende grootte en complexiteit van het net de kwetsbaarheid voor cyberaanvallen. Een steeds meer gedigitaliseerd energienet kan talloze toegangspunten creëren voor kwaadwillende actoren die de landelijke energievoorziening willen storen.
Het beschermen van het Amerikaanse net — een massaal, geïntegreerd, landelijk netwerk dat elektriciteit genereert, transporteert en distribueert — is cruciaal voor de nationale veiligheid.
Maar naarmate het net complexer wordt en hackers geavanceerder, is de traditionele IT-aanpak voor cyberbeveiliging niet meer voldoende, volgens wetenschappers van het Argonne National Laboratory van het Amerikaanse Department of Energy (DOE), die werken aan het maken van het elektriciteitsnet meer veerkrachtig tegen cyberaanvallen.
"Omdat het traditionele utility-netwerk fysiek geïsoleerd was van het publieke netwerk, was een IT-aanpak voldoende voor de meeste dreigingen," zei Bo Chen, computationeel ingenieur bij Argonne. "Tegenwoordig creëert het utility-netwerk meer kwetsbaarheden naarmate nieuwe technologieën geïntegreerd worden. Veel geavanceerde aanvallen kunnen zich verstoppen zodat een IT-aanpak ze niet kan detecteren."
Nieuwe bescherming is nodig om het elektriciteitsnet veilig te houden tegen aanvallers, zei Chen, die samenwerkte met Argonne computationeel wetenschapper Hyekyung (Clarisse) Kim om een fysica-, regel-gebaseerde aanpak voor cyberbeveiliging te ontwikkelen, die een beveiligingslaag toevoegt tegen aanvallen die de IT-perimeter hebben doorbroken.
"Fysica-gebaseerde methoden zijn aantrekkelijke oplossingen, die de mogelijkheid bieden om dataintegriteit te controleren en systeemstabiliteit te behouden zelfs in de aanwezigheid van kwaadwillende signalen en commando's," zei Kim.
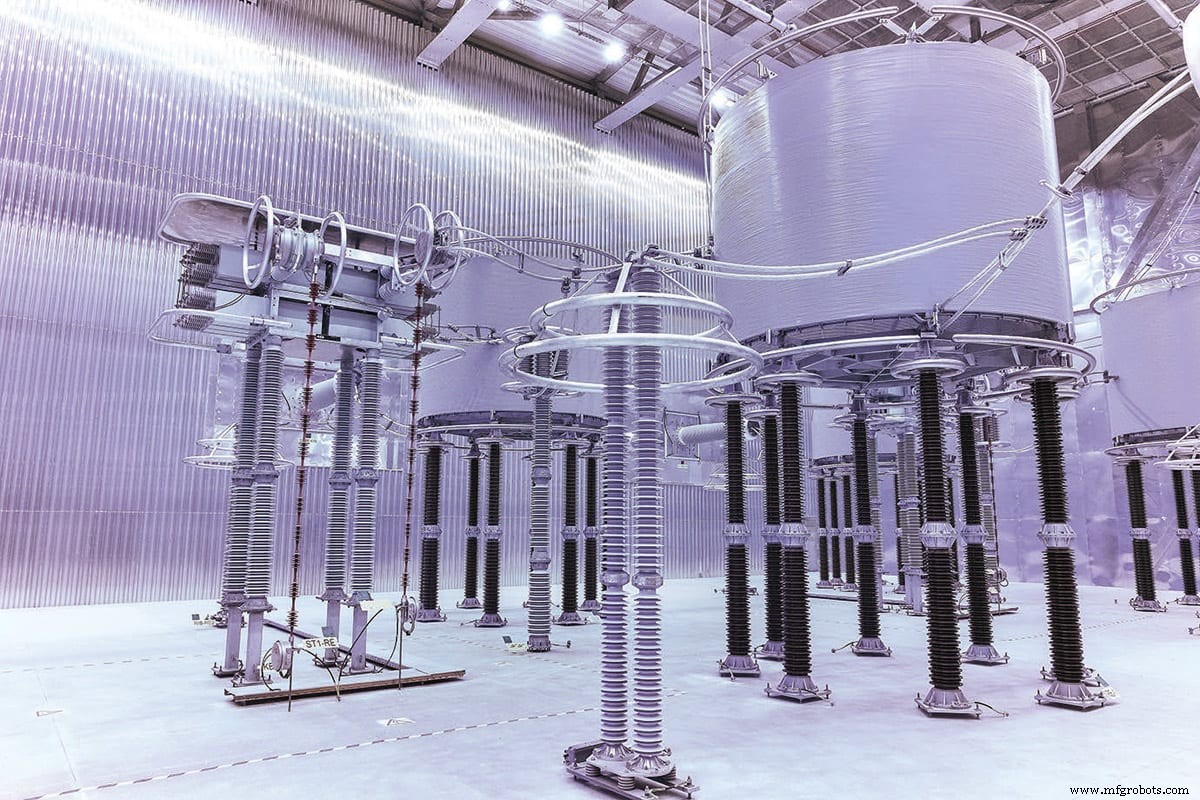
Chen en Kim hielpen onlangs ingenieurs bij Hitachi ABB Power Grids, een toonaangevend wereldwijd technologiebedrijf, om een nieuwe beveiligingslaag en beslissingsframework toe te voegen om cyberdreigingen te identificeren en te stoppen, zodat het netwerk blijft functioneren zelfs als er een aanval is. Hun werk werd gepubliceerd in het tijdschrift IEEE Transactions on Power Systems.
Het werk van het Argonne-team is onderdeel van een breder project beheerd door Hitachi ABB Power Grids voor het DOE Office of Cybersecurity, Energy Security, and Emergency Response (CESER), om hoogspannings gelijkstroom (HVDC) transmissielijnen te beveiligen.
HVDC-systemen beschermen tegen cyberaanvallen
Het Amerikaanse elektriciteitsnet bestaat uit ongeveer 700.000 circuit-mijlen aan lijnen, die voornamelijk werken met wisselstroom (AC) om energie te leveren. Naarmate het net gemoderniseerd wordt, zijn HVDC-systemen uitgegroeid buiten hun oorspronkelijke doel als supplement aan AC-transmissie, en ontstaan ze als een efficiënt, flexibel energietransmissiesysteem.
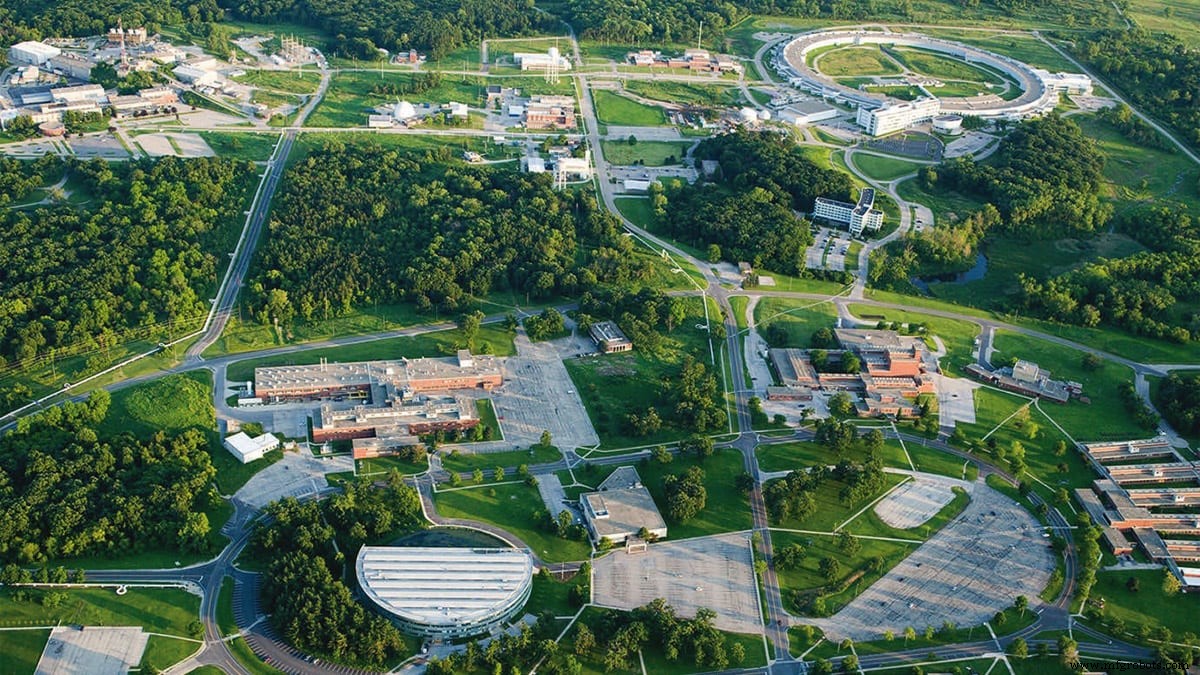
Naast de capaciteit om grote hoeveelheden elektriciteit over zeer lange afstanden te sturen met lage elektrische verliezen, kunnen HVDC-systemen hernieuwbare energie zoals wind- en zonne-energie makkelijker in het net integreren en de netwerkprestaties verbeteren.
Omdat ze een directe impact hebben op systeemstabiliteit, is het beschermen van HVDC-systemen tegen cyberaanvallen cruciaal, zei Chen. Een cyberaanval kan bijvoorbeeld een "cascaderende storing" veroorzaken, waarbij de storing van één of een paar delen van een energiesysteem de storing van andere delen kan triggeren, potentiële grootschalige stroomuitvallen of zelfs totale blackouts veroorzakend.
"Hoewel het toenemende aantal externe en lokale toegangspunten tot HVDC-stations diverse HVDC-toepassingen sterk vergemakkelijken, vergroten deze toegangspunten ook het aanvalsoppervlak significant dat potentiële kwaadwillende aanvallers binnen en buiten kunnen benutten," zei Chen.
Veel HVDC-toepassingen vertrouwen op realtime data verzameld via het Wide Area Monitoring, Protection, and Control (WAMPAC) platform, dat gebruikt wordt om HVDC-systeemvermogen te analyseren en op afstand te besturen. Hoewel voordelig, kan het WAMPAC-platform de deur openen voor hackers.
"Omdat fasormeteenheden op verschillende locaties toegewezen zijn, is er een communicatieframework om dataverzameling en externe controle te ondersteunen, wat kwetsbaarheden voor cyberaanvallen creëert," zei Chen.
Met een regel-gebaseerde aanpak voor cyberbeveiliging, creëerden Chen en Kim een algoritme dat natuurwetten gebruikt om de data verzameld via WAMPAC-platforms te verifiëren om valse data-injectie-aanvallen te detecteren. Bij zo'n aanval proberen adversaries de stroom te storen door valse data te injecteren om het energiemanagementsysteem te misleiden.
Netwerkoperators behouden situatiebewustzijn door een massaal netwerk van elektronische apparaten die realtime netwerkinformatie verzamelen en verwerken met zeer hoge resolutie, zei Kim.
"Onze detectietechnologie gebruikt de wetten van de natuurkunde om valse data-injectie-aanvallen op deze apparaten te detecteren terwijl aan strikte tijd-prestatie-eisen wordt voldaan," legde Kim uit. "De manier waarop het werkt: we genereren regels gebaseerd op inherent samenhangende afhankelijkheden tussen data ontvangen van deze apparaten om te bepalen of ze overeenkomen met verwachte waarden of valse datamonsters kunnen zijn.
"Onze tool alerteert de operator over een aanvalsstatus, identificeert het gecompromitteerde apparaat en vervangt de corrupt data door correcte waarden zodat netwerkoperaties ononderbroken kunnen doorgaan zelfs terwijl een aanval gaande is," vervolgde Kim.
Chen zei dat het detectiealgoritme essentieel een digitale replica, of digitale tweeling, is van het daadwerkelijke systeem.
"We kunnen het daadwerkelijke systeem continu simuleren en data leveren die de ware status van het systeem vertegenwoordigt," zei Chen. "We zijn in staat om abnormale signalen of gedragingen te identificeren, en ook te differentiëren of het een echte storing is of een cyberhack."
Het algoritme bevat een grafische gebruikersinterface om operators te notificeren over een aanval in uitvoering, het gecompromitteerde apparaat te identificeren en resultaten weer te geven voor verdere analyse.
Detectiealgoritme beweist succesvol
Na het ontwikkelen van een simulatiemodel, gebruikte het team een groot aantal cases om het algoritme te testen onder verschillende operationele condities bij Argonne. Resultaten tonen aan dat het algoritme altijd de eerste kwaadwillende aanval detecteert en bijna 100 procent nauwkeurig was in het differentiëren van gecompromitteerde van niet-gecompromitteerde data.
Het detectiealgoritme werd vervolgens getest bij het ABB U.S. Corporate Research Center in Noord-Carolina. De Argonne-technologie werd geïntegreerd in Hitachi ABB's eigen realtime digitale simulator testbed. Een aanval werd gesimuleerd op de testbed en met succes gedetecteerd.
Een finale demonstratie vond plaats bij de Bonneville Power Administration (BPA) in Oregon, waar het detectiealgoritme gebruikt werd bij een BPA-replica station. Deze succesvolle demonstratie toonde een reeks potentiële beschermingen die beschikbaar gemaakt konden worden voor HVDC-systemen.
"Dit is een algemeen-doel regel-gebaseerde aanpak die gebruikt kan worden voor andere fysieke systemen en producten, dus het kan geïntegreerd worden als een functionele module of ontwikkeld als een apart apparaat bevestigd aan bestaande systemen," zei Chen, die het algoritme bestudeert.
De toekomst van het elektriciteitsnet
Naarmate het Amerikaanse elektriciteitsnet evolueert en cyberdreigingen groeien en geavanceerder worden, is het beveiligen van HVDC-stations cruciaal voor de betrouwbare operatie, bescherming en controle van bulkmachtsystemen. Kijkend naar de toekomst, betekent het veranderende cyberlandschap dat IT-beschermingen niet meer voldoende zijn.
"Hoewel talloze detectiemethoden bestaan om netwerkverkeer te monitoren vanuit een IT-perspectief, blijven er gatjes bestaan in de kwetsbaarheid van energieleveringssystemen," zei Chen. "Bijvoorbeeld, firmware-aanvallen kunnen het besturingssysteem en malware-detectiesoftware omzeilen, zelfs als IT-afdelingen de beste cyberbeveiligingspraktijken volgen. Daarom is het essentieel om energieleveringssystemen te beschermen vanuit een perspectief buiten IT."
Dit artikel is geschreven door Beth Burmahl, bijdragende schrijver bij Argonne National Laboratory. Voor meer informatie, contacteer Dit e-mailadres wordt beschermd tegen spambots. Je hebt JavaScript nodig om het te kunnen zien. of bezoek hier .
Sensor
- Vermogen in elektrische circuits begrijpen: Meting en betekenis
- Cybersecurity vereenvoudigd: Begin met het eind in gedachten voor fabrikanten
- De Mondiale Supply Chain Beveiligen: Grensloze Data Benutten voor Cyberverdediging
- Tesla's virtuele elektriciteitscentrale: de mondiale energienetwerk transformeren
- Stroomverdeling Uitgelegd: Levering van Elektriciteit van Productie tot Consument
- De Vingerwrap: Aanraking Omzetten in Energie voor Kleine Elektronica
- RF draadloze stroom drijft universele sensornetwerkadoptie
- Verbetering werkplekergonomie met intelligente elektrische actuatoren
- Data benutten in het Internet of Reliability: Strategieën voor effectief beheer
- Wereldwijd IoT-netwerkgrid: Connectiviteit bemachtigen voor industriële transformatie
- Waarom De Cloud De Evolutie Van Het Elektriciteitsnet Weerspiegelt