



Nieuwe testoplossingen versterken IoT-beveiliging voor snellere, veiligere implementaties
Stijgende cyber-infrastructuurbedreigingen van vijandige actoren drijven de ontwikkeling van geavanceerde beveilingstesttools voor IoT-software en -hardware.
Deze innovaties helpen embedded-systeemontwikkelaars te voldoen aan de nieuwe beveiligingsstandaarden die door het Witte Huis zijn uitgevaardigd in reactie op recente hoogtepunt-cyberaanvallen.
Aan de softwarekant levert een nieuwe applicatiebeveilingstest wiskundig bewezen, bug-vrije code voor ingesloten systemen. TrustInSoft's Analyzer transformeert C/C++ broncode naar een wiskundige tweeling, wat uitputtende verificatie over alle mogelijke invoeren mogelijk maakt. Deze benadering garandeert de afwezigheid van broncodebugs voordat het apparaat productie bereikt.
Afbeelding 1: Analyzer automatiseert formele methoden om een synthetisch overzicht van broncodebugs te bieden. Bron: TrustInSoft
Traditionele statische en dynamische analysemethoden dupliceren testen voor elk proces, wat IoT-ontwerpimplementatie vertraagt. De nieuwe embedded IoT-test, aangedreven door TrustInSoft's Analyzer, combineert de rigueur van statische en dynamische analyse in een enkele, snelle pass die de afwezigheid van ongedefinieerd gedrag in C/C++ code verifieert.
TrustInSoft rapporteert dat het hulpmiddel de uitroltijd van apparaten kan verminderen tot 40× en de codeverificatie tot 4×. Fabrice Derepas, oprichter en CEO, merkt op dat een bug na release tot 640× meer kan kosten dan een tijdens de ontwikkeling ontdekte. "Het leven is nooit foutloos, maar uw broncode kan het wel zijn," zegt hij.
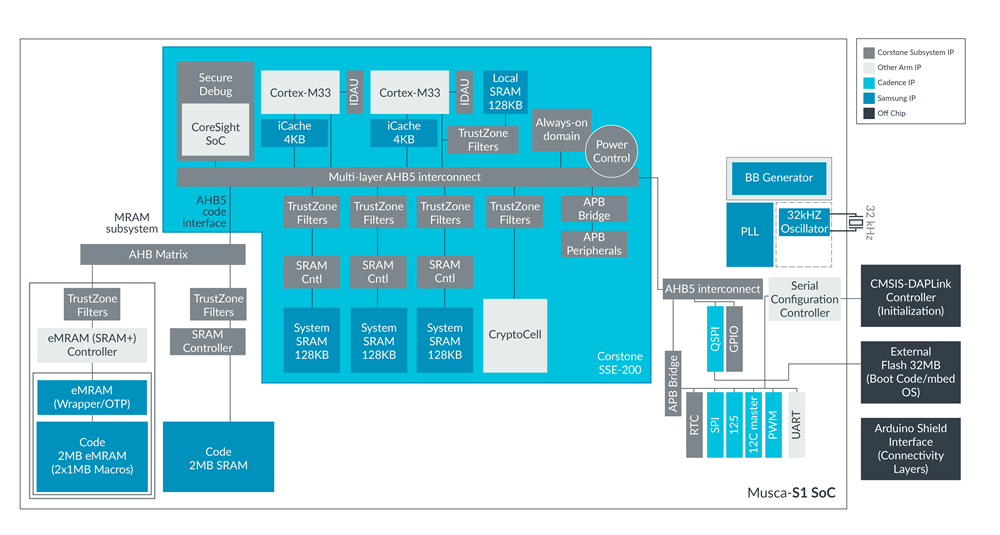
Aan de hardwarekant heeft Arm de Musca-S1 IoT-testchip en ontwikkelingsbord gelanceerd, een samenwerking met Samsung Foundry, Cadence en IC-ontwerpdienstverlener Sondrel. Het platform gebruikt een 28-nm fully-depleted silicon-on-insulator (FD-SOI) embedded MagnetoResistive Random-Access Memory (eMRAM) chip, die voordelen biedt ten opzichte van traditionele embedded flash-geheugen en schaling onder de 40-nm processnode mogelijk maakt.
Afbeelding 2: Het Musca-S1 embedded beveiligingstestplatform geeft IoT-chipontwerpers meer opties. Bron: Arm
Door deze software- en hardwaretestoplossingen te integreren, kunnen IoT-ontwikkelaars end-to-end beveiliging prototypen, time-to-market versnellen en voldoen aan essentiële cyberbeveiligingsrichtlijnen.
>> Dit artikel werd oorspronkelijk gepubliceerd op onze zustersite, EDN.
Internet of Things-technologie
- IoT-beveiliging gedemystificeerd: uw verbonden apparaten beschermen
- Industriële IoT-beveiliging: Uitdagingen Oplossen en Robuste Oplossingen Implementeren
- De Industriële IoT Beveiligen: Een Praktische Roadmap
- Veilig IoT: Best Practices voor het Bouwen van Betrouwbare Verbonden Producten
- Waarom OSGi het ideale framework is voor moderne IoT-oplossingen
- IoT-beveiliging en Fragmentatie Blijven Top-uitdagingen, GSMA-onderzoek Onthult
- IoT-beveiliging – Wie draagt de verantwoordelijkheid?
- De Opkomst van IoT: Waarom Beveiliging Vanaf Dag Één Ingebouwd Moet Zijn
- IoT-beveiliging: Implementatiebarrières Overwinnen
- IoT-oplossingsontwikkeling Versnellen met Advantech's Kant-en-Klaar Platforms
- IoT Apparaten Beschermen Met Deception Technology