



IoT-embedded ontwerpen beveiligen met geavanceerde beveiligings-IC's
IoT-embedded ontwerpen beveiligen met geavanceerde beveiligings-IC's
In de huidige verbonden wereld draagt elk nieuw slim apparaat dat u ontwikkelt het risico om een aanvalsvector te worden. Dit artikel schetst de meest dringende beveiligingsbedreigingen voor IoT-ontwerpen, de essentiële functies die ingebouwd moeten zijn, en hoe moderne beveiligings-IC's de taak vereenvoudigen om uw product vanaf het begin te beschermen.
Waarom timing belangrijk is: van kopieerkat tot klantschade
Beveiliging moet vroeg geïntegreerd worden, niet als nagedachte. Onbeveiligde IoT-apparaten kunnen dienen als poorten naar corporate netwerken, wat gevoelige data en in sommige gevallen gebruikersveiligheid in gevaar brengt. Counterfeiting en klonen zijn veelvoorkomend; ze undermijnen omzet en schaden merkreputatie. Echte componenten garanderen niet alleen prestaties maar helpen ook malware-infiltratie te voorkomen.
High-stakes voorbeelden zijn medische apparaten. Een 2023 U.S. Department of Homeland Security advisory waarschuwde dat een Wi-Fi-ingeschakelde pacemaker gecompromitteerd kon worden door een short-range aanvaller capabel van telemetriedata te injecteren, te replayen of te wijzigen. Op dezelfde manier staat de FDA medische apparaat-herstel toe, maar dit proces kan limited-use features underminen, wat additioneel risico creëert.
Beveiligings-IC's uitgerust met geavanceerde cryptografische functies kunnen IoT-sensor-nodes in kritieke infrastructuren – zoals elektriciteitscentrales – beschermen tegen deze bedreigingen.
Figuur 1. Beveiligings-IC's met geavanceerde cryptografische features kunnen IoT-sensor-nodes in elektriciteitscentrales en vergelijkbare toepassingen beschermen tegen beveiligingsbedreigingen.
Cryptografie toegankelijk maken
Effectieve IoT-beveiliging berust op vier pijlers:
- Veilige communicatie en endpoint-authenticiteit
- Ro-buste sleutelbeheer voor data-encryptie
- Secure boot om firmware te valideren en malware te blokkeren
- Feature-control voor veilige in-/uitschakeling van fabrieksopties
Beveiligings-IC's embedden deze capabilities, wat ontwerpers in staat stelt industry-grade cryptografie te benutten zonder diepe expertise. Een puur software-benadering vereist uitgebreide ontwikkeling en kan exploiteerbare kwetsbaarheden introduceren.
Physically Unclonable Function (PUF) Technologie
PUF-technologie genereert unieke cryptografische sleutels on-the-fly, trekkend op de inherent willekeurigheid van MOSFET-apparaten. Omdat de sleutel nooit opgeslagen wordt, kan een aanvaller het niet extraheren. Bovendien verandert het proberen van een PUF zijn gedrag, wat reverse engineering vereitelt.
PUF's fungeren als een hardware-vingerafdruk, ideaal voor het beveiligen van sleutels gebruikt om EEPROM-inhoud te encrypteren. Zelfs als een aanvaller het geheugen leest, is decryptie onmogelijk zonder de PUF-afgeleide sleutel.
Symmetrische en asymmetrische algoritmen
Symmetrische algoritmen gebruiken een enkele gedeelde geheime sleutel, terwijl asymmetrische schema's een private/public sleutelpaar emploteren. Beide zijn essentieel: symmetrische sleutels bieden snelle bulk-encryptie, terwijl asymmetrische sleutels authenticatie en digitale handtekeningen mogelijk maken.
Advanced Encryption Standard (AES)
AES is de industriestandaard voor bulk-encryptie. Het verwerkt 128-bit blokken door een reeks substitutie, permutatie en XOR-operaties gedreven door een geheime sleutel. Dezelfde sleutel wordt gebruikt voor encryptie en decryptie, wat datavertrouwelijkheid garandeert.
Digitale handtekeningen voor vertrouwen
Digitale handtekeningen bevestigen dat een bericht afkomstig is van een bekende afzender en ongewijzigd gebleven is. Zowel symmetrische als asymmetrische algoritmen kunnen handtekeningen produceren, met asymmetrische schema's (bijv. ECDSA) hogere assurance bieden.
Secure Boot met SHA en ECDSA
Secure boot verifieert firmware-integriteit voor uitvoering. In de praktijk wordt de SHA-256 hash van de firmware berekend, dan getekend met een ECDSA private key veilig opgeslagen in de ontwikkelomgeving. De getekende firmware en de public key worden in de flash van het apparaat geëmbedd. Bij opstart herberekent de microcontroller de hash, verifieert de handtekening met de public key, en pas dan draait de firmware.
Moderne beveiligings-IC's integreren SHA-256, ECDSA en sleuteluitwisselingsmechanismen, wat een low-power cryptografische coprocessor in staat stelt complexe operaties van de host-microcontroller af te nemen.
Een voorbeeld is de DS28S60: een low-power 20 MHz SPI-coprocessor met PUF, SHA-256/ECDSA-P256 voor secure boot, en ingebouwde sleuteluitwisseling voor end-to-end encryptie.
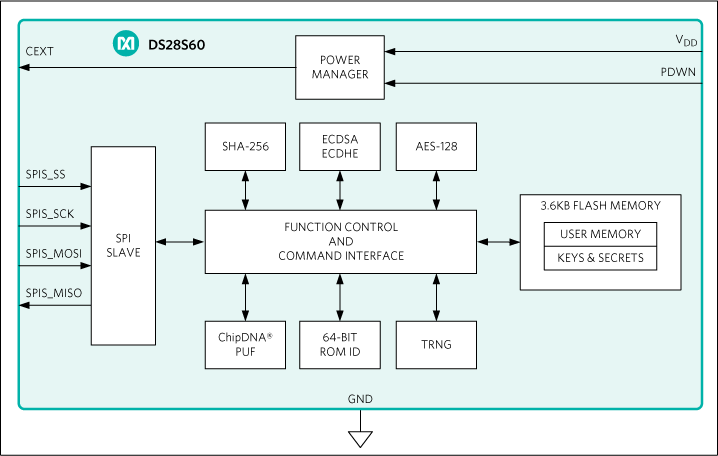
Figuur 2. DS28S60 vereenvoudigd blokdiagram
Conclusie
Naarmate batterij-gevoede IoT-sensor-nodes alomtegenwoordig worden, is het embedden van robuuste beveiliging vanaf het start non-negotiable. Vandaag's beveiligings-IC's bieden een uitgebreide suite van cryptografische functies – PUF, AES, SHA, ECDSA – wat ontwerpers in staat stelt hun producten te beschermen zonder cryptografie-experts te worden.
Dit artikel is geco-auteurd door Zia Sardar en Nathan Sharp van Maxim Integrated.
Industry Articles zijn een vorm van content die industriële partners in staat stelt om nuttig nieuws, berichten en technologie te delen met All About Circuits lezers op een manier waar editorial content niet goed voor geschikt is. Alle Industry Articles onderworpen aan strikte editorial richtlijnen met de bedoeling om lezers nuttig nieuws, technische expertise of verhalen te bieden. De meningen en opinies uitgedrukt in Industry Articles zijn die van de partner en niet noodzakelijk die van All About Circuits of zijn schrijvers.
Internet of Things-technologie
- IBASE AGS100T/AGS102T: Enterprise‑Grade IoT Gateways met TPM Beveiliging
- De Industriële IoT Beveiligen: Een Praktische Roadmap
- Brandweer Revolutie: Hoe IoT Veiligheid, Respons En Redding Verbetert
- IoT-beveiliging – Wie draagt de verantwoordelijkheid?
- IoT-beveiligingsstrategieën afstemmen op operator-ambities in de groeiende IoT-markt
- Maxim Integrated lanceert DS28E38 Secure Authenticator met ChipDNA PUF voor ongekende IoT-bescherming
- De Opkomst van IoT: Waarom Beveiliging Vanaf Dag Één Ingebouwd Moet Zijn
- IoT-beveiliging: Implementatiebarrières Overwinnen
- Hoe IoT Consumentenbusiness en Productie Transformeert
- IoT Apparaten Beschermen Met Deception Technology
- Zes bewezen stappen om embedded IoT-systemen te beveiligen