



IoT-beveiliging meesteren: duidelijke strategieën voor vertrouwen en veerkracht
We spraken met CEO en oprichter van Intrinsic ID, Pim Tuyls, om meer te begrijpen over de wereld van PUF-beveiliging, de uitdagingen voor IoT-beveiliging naarmate technologie schaalt, en hoe om te gaan met de potentiële impact van andere dreigingen inclusief quantumcomputing.
De meeste topmanagers met wie we spreken over internet of things (IoT) beveiliging benadrukken vergelijkbare punten: de noodzaak voor een sterke root of trust, juiste authenticatiemechanismen en veerkracht. Er zijn echter veel verschillende manieren om de verschillende aspecten van deze beveiliging mogelijk te maken. Eén bedrijf gericht op physical unclonable function (PUF) gebaseerde beveiliging intellectueel eigendom is Intrinsic ID.
We spraken met CEO en oprichter van Intrinsic ID, Pim Tuyls, om meer te begrijpen over de wereld van PUF-beveiliging, de uitdagingen voor IoT-beveiliging naarmate technologie schaalt, en hoe om te gaan met de potentiële impact van andere dreigingen inclusief quantumcomputing.
Pim Tuyls co-fondeerde het bedrijf in 2008 als een spin-out van Philips Research. Terwijl hij werkte als principal scientist die het cryptografiecluster beheerde bij Philips, initieerde hij het oorspronkelijke werk over fysieke PUF's dat de basis vormt van de kerntechnologie van Intrinsic ID. Als resultaat van meer dan 20 jaar werk aan semiconductoren en beveiliging, is Pim breed erkend voor zijn werk op het gebied van SRAM PUF's en beveiliging voor ingesloten toepassingen.
Pim Tuyls
Hij spreekt regelmatig op technische conferenties en heeft uitgebreid geschreven over het onderwerp beveiliging. Hij co-schreef het boek "Security with Noisy Data", dat nieuwe technologieën in het veld van beveiliging gebaseerd op ruisvolle data onderzoekt en toepassingen beschrijft in de velden van biometrie, veilige sleutelopslag en anti-contrefactie. Pim heeft een Ph.D. in mathematische fysica van de Universiteit Leuven en meer dan 50 octrooien.
Tuyls zei dat zijn team van ongeveer 30 mensen veel ervaring heeft in het implementeren van PUF in veel verschillende situaties. Hij benadrukte in ons interview dat een groot differentiërend kenmerk voor Intrinsic ID's oplossing is dat "er geen sleutelgeheimen in rust zijn."
Wat missen chipbedrijven?
EE Times: Wat denken jullie dat semiconductorbedrijven missen wanneer het om het implementeren van beveiliging gaat, en waarover zouden ze moeten nadenken om ervoor te zorgen dat verbonden apparaten veilig zijn?
Pim Tuyls: Beveiliging heeft veel dingen voor veel mensen gaan betekenen. Bijvoorbeeld, beveiliging voor semiconductorleveranciers gaat om het beschermen van gevoelige data, zowel op chips als in transit tussen apparaten. Het gaat om het beschermen van waardevol IP dat, wanneer gestolen, gewijzigd of gekopieerd, kan leiden tot gecompromitteerde systemen, grote aansprakelijkheden en grote verliezen. Maar het gaat ook om het beschermen van privacy en vertrouwelijkheid voor eindgebruikers.
Er was een tijd niet lang geleden dat semiconductorbedrijven beveiliging zagen als een "nice to have". Het toevoegen van beveiliging voelde als een last in veel gevallen, omdat ze geen oppervlakte op de chip wilden reserveren daarvoor of de vereiste cycli aan hun boot-sequenties wilden toevoegen. We zagen dit vaker in de vroege dagen van Intrinsic ID, toen we in 2008 begonnen.
Maar de tijden zijn aanzienlijk veranderd. Met de steeds toenemende miljarden autonoom verbonden IoT-apparaten, zijn semiconductorleveranciers tot de juiste conclusie gekomen dat beveiliging nu een "must have" is voor hen. Tegenwoordig zien we veel klanten terugkeren naar ons, die in het verleden niet wilden investeren in sterke hardwarebeveiliging en die nu voelen dat ze er niet meer zonder kunnen. Het blijft echter van het grootste belang dat elke beveiligingsoplossing voor semiconductoren zo min mogelijk overhead in resources en kosten consumeert, omdat de enorme volumes van semiconductoren voor IoT simpelweg op zeer dunne marges moeten opereren.
Authenticatie en vertrouwen zijn cruciaal
EE Times: Zijn er specifieke aspecten van IoT die de behoefte aan beveiliging beïnvloeden? Wat precies is nodig om IoT-apparaten veilig te verbinden?
Pim Tuyls: Eén ding dat alle IoT-beveiligingskwesties gemeen hebben is dat ze gaan over authenticatie. Welk apparaat mag toegang hebben tot bepaalde data? Welke apparaten mogen op uw netwerk? Welke hardware mag bepaalde software draaien of beschermde data benaderen? Om die vragen te kunnen beantwoorden, moeten alle apparaten in een systeem geauthenticeerd zijn. Zonder juiste authenticatie is er geen manier om überhaupt te beginnen over beveiliging te praten.
Daarom is een van de grootste uitdagingen in IoT-beveiliging het overwinnen van het bedrogprobleem. Preciezer gezegd, in de meeste beveiligingsgerelateerde gevallen wordt bedrog veroorzaakt door imitatie. Binnen de IoT gaat het om kwaadwillende apparaten die proberen privileges te krijgen die ze niet zouden moeten hebben. Maar als u de identiteit van een apparaat kunt authenticeren, weet u wat legitim is en wat niet, wat de kans op bedrog aanzienlijk vermindert.
Daarom is het vestigen van een vertrouwde identiteit voor IoT-apparaten van cruciaal belang. Het is met name belangrijk voor de hoog-volume semiconductoren die in die apparaten zitten om een sterke en laag-kost implementatie van een root of trust te hebben. Duidelijk is dat elke beveiligingsimplementatie voldoende sterk moet zijn, anders heeft het geen zin. Echter, de enorme volumes in IoT vergen ook dat de oplossing een lage implementatiekost heeft.
SRAM PUF garandeert schaalbaarheid
EE Times: Kunt u iets meer uitleggen over PUF-gebaseerde beveiliging, en met name hoe uw oplossing verschilt van die van andere leveranciers die PUF-beveiliging aanbieden? Kunt u specifieke kenmerken identificeren die klanten nuttig vinden?
Pim Tuyls: We bieden beveiligingsoplossingen gebaseerd op physical unclonable function, of PUF, technologie, wat belangrijk is voor het authenticeren van semiconductorapparaten. PUF's converteren minuscule variaties in het silicium van een chip naar een digitaal patroon van 0's en 1's dat uniek is voor die specifieke chip en herhaalbaar is in de tijd. Dit patroon is een "silicium-vingerafdruk". De vingerafdruk wordt omgezet in een cryptografische sleutel die uniek is voor die specifieke chip en wordt gebruikt als zijn root-sleutel om zijn identiteit te vestigen.
De root-sleutel wordt betrouwbaar gereconstrueerd uit de PUF wanneer het door het systeem nodig is, zonder dat de sleutel in enige vorm van geheugen hoeft te worden opgeslagen. Omdat sleutels nooit worden opgeslagen door echte PUF's, zijn ze onveranderlijk en onbereikbaar voor tegenstanders, wat PUF's een beveiligingsniveau geeft dat hen heeft toegestaan in high-end beveiligingsmarkten, zoals luchtvaart, defensie en bankwezen. Gezien PUF's dit hoge beveiligingsniveau bereiken zonder gebruik van speciale beveiligingshardware, blijft de implementatiekost van de totale oplossing laag, wat het ook ideaal maakt voor high-volume markten in de IoT.
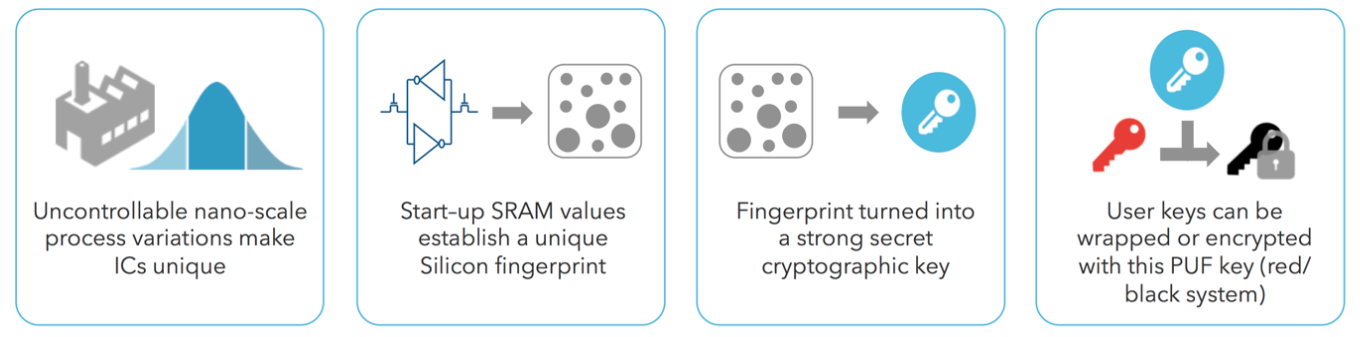
PUF's converteren minuscule variaties in het silicium van een chip naar een digitaal patroon dat uniek is voor die specifieke chip en herhaalbaar in de tijd. Dit patroon is een "silicium-vingerafdruk." De vingerafdruk wordt omgezet in een cryptografische sleutel die uniek is voor die specifieke chip en wordt gebruikt als zijn root-sleutel om zijn identiteit te vestigen. (Bron: Intrinsic ID)
Naast de hoge beveiliging die de meeste PUF-implementaties bieden, biedt de SRAM PUF-technologie die door Intrinsic ID wordt ingezet, waarbij de silicium-vingerafdruk afgeleid wordt van het willekeurige opstartgedrag van SRAM-geheugen, zeer hoge betrouwbaarheid in de tijd, een hoge bron van entropie, en een bewezen track-record met meer dan 250 miljoen chips in het veld geïmplementeerd.
In sommige gevallen hebben we gezien dat de betrouwbaarheid van onze SRAM PUF's die van non-volatile opslag voor sleutels in, bijvoorbeeld, flashgeheugen overschreed. Bovendien is SRAM een standaard semiconductorcomponent die beschikbaar is in elk technologienode en in elk proces. Dit zorgt voor de schaalbaarheid van SRAM PUF's over verschillende nodes en processen en stelt eenvoudige testen en evaluatie mogelijk aangezien dit een bekende semiconductorcomponent is. SRAM PUF's zijn ook volledig digitaal. Het toevoegen van een SRAM PUF vereist geen extra maskersets, analoge componenten (zoals ladingpompen), of speciale programmering.
Hoe wijken we af van andere leveranciers? We geloven dat we het enige beveiligingsbedrijf ter wereld zijn dat implementaties van PUF-technologie aanbiedt als hardware IP, software, en zelfs firmware voor FPGA's. Dit betekent dat naast semiconductorfabrikanten die onze PUF IP toevoegen aan de hardware van hun chips, hun klanten ook kunnen beslissen om onze technologie toe te voegen aan chips die het niet in hardware hebben. De software-implementatie van onze PUF-technologie, genaamd BK, draait op praktisch elk type microcontroller (MCU) of system on chip (SoC). En FPGA-gebruikers kunnen een zogenaamde Butterfly PUF in het programmeerbare weefsel van hun FPGA implementeren via ons product Apollo.
Onze technologie is bewezen betrouwbaar te zijn voor vele jaren in het veld bij een grote set klanten en is eenvoudig te integreren in veel verschillende technologienodes. Bovendien biedt onze PUF-technologie zeer hoge entropie afgeleid van het silicium van een chip.
Hoe beïnvloeden krimpende nodes beveiliging?
EE Times: Beïnvloeden krimpende transistorformaten onder 5nm beveiliging, en hoe?
Pim Tuyls: De impact en het belang van beveiligingsoplossingen die schaalbaar zijn naar kleine technologienodes, kan vaak over het hoofd worden gezien. Vooral voor hardware-gebaseerde beveiliging is het niet triviaal dat een implementatie meeschaalt met afnemende technologienodes. Bijvoorbeeld, onder 28nm zijn er serieuze uitdagingen geweest om non-volatile memory (NVM) op dezelfde manier en met dezelfde snelheid te schalen als standaardcomponenten. Het ontwikkelen van flashgeheugen is moeilijk en duur geworden bij geavanceerde nodes, omdat flashgeheugen veel extra maskerstappen vereist die de kosten van het geheugen en dus de chip verhogen. Dit veroorzaakt problemen voor veel beveiligingsoplossingen, omdat ze doorgaans een vorm van NVM gebruiken om hun geheime sleutels op te slaan.
Echter, schalen is vereist om chipfabrikanten in staat te stellen dezelfde technologie over verschillende nodes te gebruiken, wat continuïteit garandeert en de lasten van ontwikkeling en onderhoud van software vergemakkelijkt. Dus het feit dat SRAM PUF-oplossingen zijn geïmplementeerd in geavanceerde nodes (zelfs in 5nm) toont aan dat deze technologie chipfabrikanten in staat stelt hun ontwerpen, inclusief hun beveiligingsarchitectuur, in de toekomst te schalen naar geavanceerde nodes.
Hoe gaat SRAM PUF om met quantum?
EE Times: Duidelijk is dat vooruitgang zoals quantumcomputing de manier waarop we beveiliging implementeren in de toekomst zal beïnvloeden. Hoe gaat SRAM PUF hiermee om, is het nog steeds effectief?
Pim Tuyls: We zien dat er veel verwarring in onze industrie is over alles wat met quantum te maken heeft. De waarheid is dat de daadwerkelijke beschikbaarheid van quantumcomputers nog enkele jaren uit is. Dit betekent echter niet dat we moeten wachten met voorbereiden. Kijkend naar het PUF-technologielandschap, zien we dat sommige van de cryptografische algoritmen die door ons en anderen worden gebruikt, gebroken zullen worden wanneer quantumcomputing aankomt. Dit zijn dezelfde algoritmen die in elke moderne cryptografische oplossing gebroken zullen worden: de asymmetrische crypto-ciphers.
Ook zal de lengte van onze sleutels voor symmetrische ciphers verhoogd moeten worden. Deze kwesties zijn niet specifiek voor PUF-technologieleveranciers, dit geldt voor elke beveiligingsleverancier. Daarom werkt het Amerikaanse Ministerie van Handel's National Institute of Standards and Technology (NIST) al aan het standaardiseren van post-quantum crypto, de algoritmen die we allemaal in de toekomst zullen moeten implementeren om de huidige asymmetrische crypto te vervangen.
Specifiek kijkend naar PUF-technologie zelf, is er echter niets om zich zorgen te maken over. Op dit moment is er geen aanwijzing dat Fuzzy Extractors en andere algoritmen die gebruikt worden om sleutels af te leiden van PUF's, gebroken zouden worden door een quantumcomputer. Behalve het simpelweg verlengen van de lengte van de afgeleide sleutels, zullen alle algoritmen gerelateerd aan PUF's ongebroken blijven wanneer quantumcomputing beschikbaar is. Men zou kunnen zeggen dat PUF's "quantum proof" zijn, maar in de realiteit is er simpelweg geen link tussen wat quantumcomputers doen en de algoritmen die vereist zijn om cryptografische sleutels af te leiden van PUF-implementaties. Niet voor onze PUF's, niet voor enige PUF.
Helpen IoT-beveiligingsstandaarden?
EE Times: Standaarden, certificeringen en regelgeving worden wereldwijd geïntroduceerd om IoT en cyberbeveiliging aan te pakken. Welke rol spelen deze standaarden/certificeringen in de industrie - zijn ze behulpzaam of een hinder?
Pim Tuyls: Beveiligingsstandaarden zijn ongelooflijk belangrijk, maar worden niet voldoende gebruikt. Met de enorme fragmentatie van hardware en software, met name in IoT, zijn er ernstige risico's die standaarden zullen moeten helpen mitigeren. Hoe kunnen we een netwerk beschermen, als alle apparaten volgens andere regels spelen? Zolang netwerken apparaten bevatten die niet eens de meest elementaire beveiligingsmechanismen hebben, blijft het hele netwerk in gevaar. Beveiligingssystemen zijn maar zo sterk als hun zwakste schakel.
We zien enkele industriële initiatieven die vastbesloten zijn om standaarden voor IoT-beveiliging te plaatsen, zoals Arm's PSA-initiatief en de ioXt-alliantie waarvan we lid zijn. Initiatieven als deze tonen aan dat grote industriespelers akkoord gaan dat er iets moet gebeuren over IoT-beveiliging, maar industriële bewustwording alleen is niet genoeg. Beveiligingsstandaardisatie moet op een gouvernementieel niveau beginnen om echt effect te hebben. De enige echte manier om alle apparaatfabrikanten te laten zorgen over beveiliging is hen te verplichten zich te houden aan bepaalde standaarden, op risico van aansprakelijkheid of boetes.
De Executive Order die recent door President Biden is getekend, is een eerste stap in de juiste richting. Echter, het is niet genoeg. Veel meer landen moeten dit voorbeeld volgen, maar ook de VS zelf zou verder moeten gaan dan wat in deze EO beschreven staat, wat zich voornamelijk richt op softwarebeveiliging. Elke sterke beveiligingsoplossing begint met vertrouwde hardware, zoals we zeggen: "Niets is veiliger dan cyberbeveiliging geworteld in hardware." Daarom geloven we dat de EO uitgebreid moet worden om beveiliging voor hardware en de toeleveringsketen erin op te nemen.
Een PUF-gemeenschap voeden
EE Times: Beveiliging is iets dat dynamisch is en nooit stilstaat. Waarover bent u het meest enthousiast voor de nabije toekomst, en hoe kunnen apparaatfabrikanten voorop lopen om ervoor te zorgen dat ze goede beveiliging behouden? Is er iets wat Intrinsic ID doet om hierin te helpen, en wat komt er in de nabije toekomst van jullie?
Pim Tuyls: Onze hoogste prioriteit nu is het uitbreiden van ons productportfolio en continue verbetering van de kwaliteit van de bestaande producten die we aanbieden. We verwachten later dit jaar enkele nieuwe softwareproducten te lanceren.
We hebben ook een initiatief waarbij we proberen de verschillende spelers in het PUF-ecosysteem samen te brengen. We doen dit via een online gemeenschap genaamd PUF Cafe, die gratis toegankelijk is voor iedereen geïnteresseerd in PUF-technologie. Deze site deelt wereldwijd nieuws en documentatie over PUF-technologie, en organiseert maandelijkse "PUF Cafe Episodes", waarbij sprekers uit verschillende organisaties verschillende aspecten van PUF-technologie en beveiliging aanpakken. Een recente episode ging over de relatie tussen quantum en crypto. Deze gemeenschap trekt mensen in de industrie en academie aan, allen werkend aan beveiligingskwesties of PUF-technologie zelf.
>> Dit artikel werd oorspronkelijk gepubliceerd op onze zustersite, EE Times.
Internet of Things-technologie
- Industriële IoT beveiligen: Hoe Cisco Cyber Vision het beveiligingslandschap compleet maakt
- De Industriële IoT Beveiligen: Een Praktische Roadmap
- Start Uw IoT/OT Beveiligingsproject: Een Stap-voor-stap Blauwdruk
- Hoe open source innovatie drijft in het Internet of Things
- Waarom Industriële IoT-Systemen Primaire Doelen Zijn voor Cyberaanvallen – en Hoe Ze Te Beveiligen
- Hoe COVID-19 de IoT-adoptie in de Productie Versnelt
- IoT Beveiligen: Uw Netwerk Beschermen Tegen Cyberaanvallen
- Uw IoT-ecosysteem beveiligen: Expert strategieën tegen ransomware en cyberdreigingen
- De IoT-landschap Beveiligen: Belangrijkste Bedreigingen en Strategische Oplossingen – Deel 2
- IoT-beveiliging Toekomstbestendig Maken: Expert Strategieën voor een Veiligere Verbonden Wereld
- Legacy-infrastructuur Beveiligen voor IoT-succes