



MCUs benutten PUF-technologie om de private-key-beveiligingskloof te overbruggen
Meer integrated-circuit-vendors keren zich toe tot physically unclonable functions (PUFs) als een device-level beveiligingsstrategie. Hoewel semiconductor-processen zeer precies zijn, vertoont elk silicium-die nog steeds minieme, inherent willekeurige variaties. Een PUF vangt deze variaties op om een unieke digitale waarde te genereren die fungeert als een geheime sleutel – een essentieel component van moderne cryptografische systemen.
Beveiliging is een uiterste zorg voor ontwikkelaars van verbonden, of Internet-of-Things (IoT), apparaten. Hackers en datalekken dreigen de integriteit en privacy van miljoenen wereldwijd geïmplementeerde units.
Het toevoegen van robuuste beveiliging aan een IoT-apparaat is uitdagend omdat fabrikanten moeten vermijden het siliciumoppervlak of de kost te verhogen terwijl ze ultra-laag stroomverbruik en efficiënte verwerking handhaven. PUFs adresseren deze beperkingen door de noodzaak voor toegewijde sleutelopslag-hardware te elimineren.
PUF-circuitry vereist geen permanente voedingsbron. Elke poging om de sleutel fysiek te proberen verandert de circuit-karakteristieken, wat een andere uitvoerwaarde veroorzaakt. Gevolgelijk wordt de sleutel op-verzoek gegenereerd voor cryptografische operaties en onmiddellijk daarna gewist, wat het vrijwel onmogelijk maakt om te extraheren.
Omdat PUFs traditionele sleutelkluizen kunnen vervangen, reduceren ze bill-of-materials (BOM)-complexiteit terwijl ze tamper-resistente bescherming bieden vergelijkbaar met secure SRAM. Hoewel PUFs alleen geen absolute sleutelbeveiliging garanderen, verminderen ze het aanvalsoppervlak voor embedded-apparaten dramatisch.
Recente productlanceringen van Maxim Integrated en Silicon Labs demonstreren hoe PUFs geïntegreerd worden in veilige microcontrollers en system-on-chip (SoC)-oplossingen. Silicon Labs' Wireless Gecko Series 2 SoCs incorporeren een SRAM-gebaseerde PUF die een device-unieke symmetrische sleutel genereert. Maxim Integrated's MAX32520 ChipDNA Secure ARM Cortex-M4 MCU insluit een PUF die een ChipDNA-sleutel produceert gebruikt voor het versleutelen van non-volatile-geheugen, het beveiligen van firmware en het mogelijk maken van secure boot.
Een Maxim-spreker vertelde EE Times dat de MAX32520 „niet beperkt is tot IoT; het dient ook industriële, gezondheidszorg- en computing-toepassingen.” De MCU-architectuur omvat serial flash-emulatie, die-scherming en tamper-detectie-circuitry. Het ondersteunt robuuste cryptografische primitieven – SHA-512, ECDSA-P521 en RSA-4096 – en benut de ChipDNA-sleutel om alle opgeslagen data te versleutelen, inclusief gebruikersfirmware, wat intellectueel eigendom beschermt.
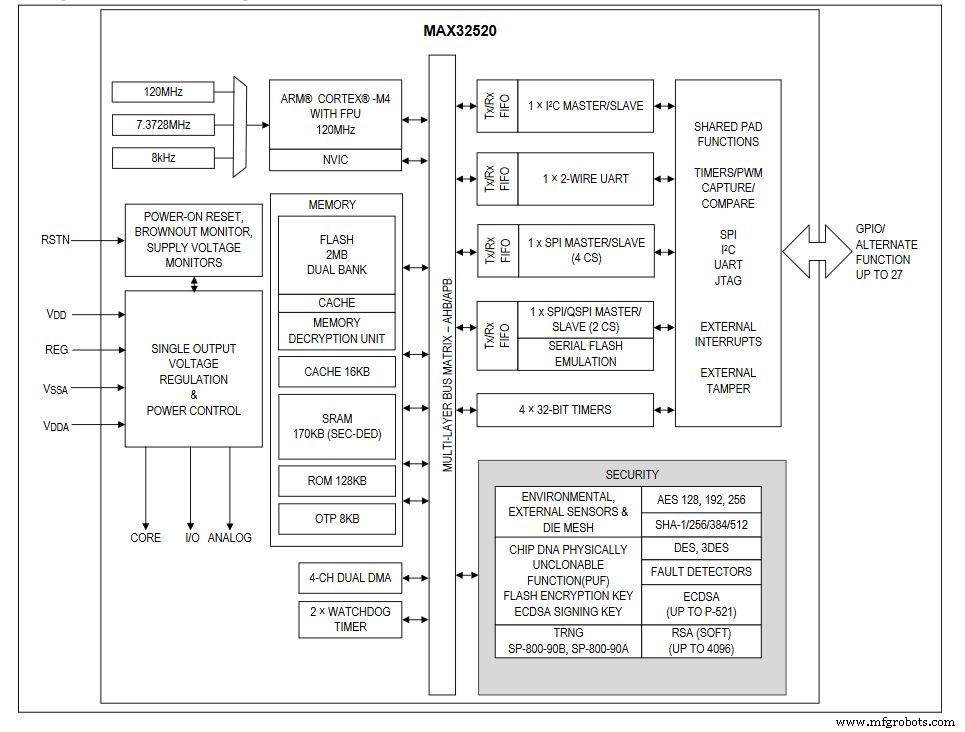 Vereenvoudigd blokdiagram van Maxim's ChipDNA-microcontroller (Afbeelding: Maxim Integrated)
De ChipDNA kan ook dienen als een private sleutel voor ECDSA-ondertekening. De MAX32520 biedt een FIPS/NIST-compliant true random number generator, omgevingsmonitoring en tamper-detectie, wat allemaal bijdraagt aan een robuuste systeem-level beveiligingsstack. Elke poging om het ChipDNA-circuit te observeren of te proberen wijzigt zijn kenmerken, wat reverse-engineering-pogingen doet mislukken.
Mike Dow, Silicon Labs
Silicon Labs' senior productmanager voor IoT-beveiliging, Mike Dow, legde uit hoe het bedrijf een SRAM-gebaseerde PUF in zijn secure vault en secure element-technologieën aanwendt. De SRAM-PUF exploiteert de inherent willekeurigheid van SRAM-bits bij power-up om een enkele, device-unieke symmetrische sleutel te genereren. Het team selecteerde SRAM-PUF omdat het de langste bewezen betrouwbaarheidsrecord heeft – cruciaal voor apparaten die meer dan een decennium in het veld kunnen opereren.
In het Silicon Labs-ontwerp wordt de PUF exclusief gebruikt om een Key Encryption Key (KEK) te genereren die andere sleutels in interne of externe geheugen wrappt. Omdat de KEK alleen actief is tijdens een power-on-reset, is het blootstellingsvenster minimaal, wat het aanvalsoppervlak reduceert. De reconstructie van de KEK treedt alleen op bij POR-events, wat de toegang verder beperkt.
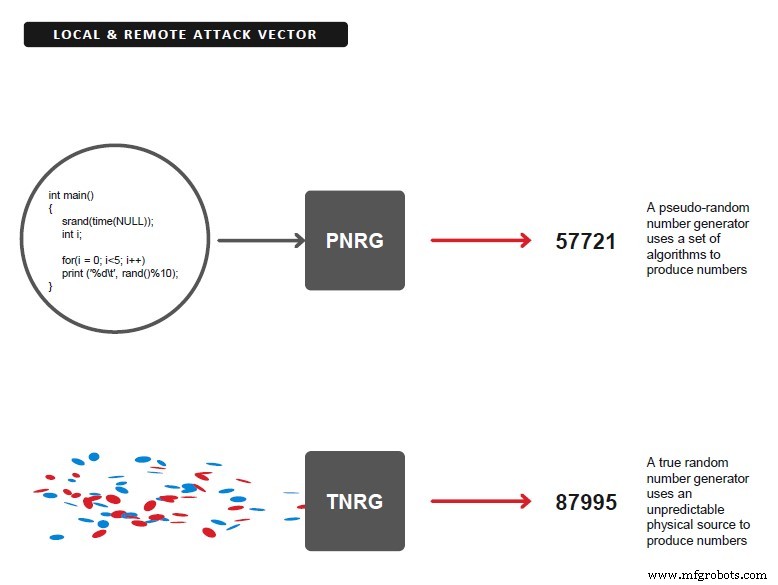 In Silicon Labs-ontwerp wordt elke andere sleutelgeneratie naast de key-encryption-key uitgevoerd door een NIST-compliant true random generator (TRNG). (Afbeelding: Silicon Labs)
Alle non-KEK sleutelmateriaal wordt gegenereerd door een NIST-compliant TRNG en gewrapt met AES-256-versleuteling. Het gebruik van een 256-bit sleutel, gecombineerd met differential power analysis (DPA) side-channel-bescherming, zorgt ervoor dat de AES-implementatie bestand is tegen geavanceerde cryptografische aanvallen. Sleutelmateriaal – inclusief ECC private/public identiteitssleutelparen – wordt opgeslagen in one-time-programmable (OTP)-geheugen, wat vertrouwelijkheid behoudt zelfs als het apparaat fysiek gecompromitteerd wordt.
De mogelijkheid om enorme hoeveelheden sleutelmateriaal veilig op te slaan in interne of externe geheugen is een beslissend voordeel voor het implementeren van complexe cloud-beveiligingsschema's die meerdere asymmetrische sleutelparen vereisen. Het opslaan van sleutels in platte tekst zou fysiek beveiligde geheugens vereisen, die duur en moeilijk te beschermen zijn.
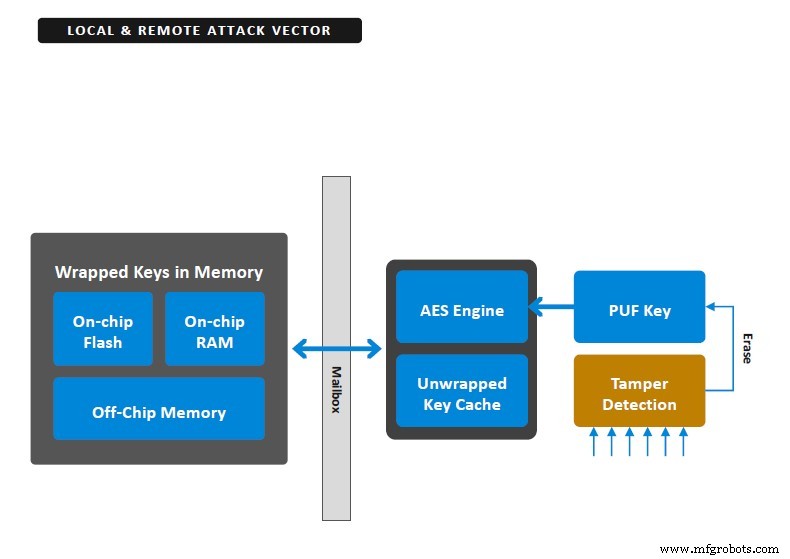 Een PUF creëert een geheime, willekeurige en unieke sleutel; de PUF-sleutel versleutelt alle sleutels in de secure key storage, gegenereerd bij opstart en niet opgeslagen in flash. (Afbeelding: Silicon Labs)
Silicon Labs versterkt zijn secure vault door een initiële vector (IV) te vereisen om de AES-algoritme te voeden. De IV fungeert als een additioneel 128-bit-wachtwoord, wat two-factor-authenticatie mogelijk maakt – ofwel door een menselijke operator of een andere applicatie die op de chip draait – om toegang tot de sleutel te krijgen.
Verder bevat de secure vault een gesofisticeerd tamper-beschermingsschema dat de PUF-reconstructiedata kan wissen als een tamper-event gedetecteerd wordt. Eenmaal gewist, wordt het opgeslagen sleutelmateriaal onbereikbaar, wat het apparaat effectief „bricked” en verdere cryptografische operaties voorkomt, inclusief secure boot.
Door de meest betrouwbare PUF-technologie op de markt te selecteren en de rol ervan te beperken tot het genereren van een enkele KEK, zorgt Silicon Labs ervoor dat zelfs als een aanvaller een apparaat compromitteert, de impact beperkt blijft tot dat apparaat alleen. Additionele tamper-beschermingsbronnen kunnen de PUF-sleutel vernietigen, wat alle gewrapte sleutels nutteloos maakt. Gecombineerd met two-factor-authenticatie en een robuuste AES-implementatie, levert deze strategie sterke, gelaagde beveiliging voor verbonden apparaten.
Ingebed
- Ontdek Uw Netwerkbeveiligingssleutel: Eenvoudige Stappen om uw Wi‑Fi te Vinden en Beveiligen
- 8 Essentiële Encryptietechniques Om Je Privégegevens Te Beschermen
- Microchip & The Things Industries leveren end‑to‑end LoRaWAN‑beveiliging voor vertrouwde key‑provisioning
- Renesas breidt Synergy‑serie uit met laag‑stroom S5D3 MCU's met geavanceerde beveiliging
- Cypress onthult PSoC 64 Secure MCU's: PSA‑gecertificeerd, Arm Cortex‑M, klaar voor IoT‑beveiliging
- Cyberbeveiliging In De Cloud: Kernbedreigingen Overwinnen In Een Multi-Cloud Tijdperk
- SRAM PUF: De ultieme root of trust voor veilige IoT-apparaten
- Cortex-M33 Microcontrollers Verhogen IoT-beveiliging met TrustZone
- IoT-beveiliging en Fragmentatie Blijven Top-uitdagingen, GSMA-onderzoek Onthult
- Infineon & Elektrobit Leveren Next-Gen Beveiliging voor Connected Cars
- Top 5 Cybersecurity Doorbraken voor het beveiligen van digitale oplossingen in 2021