



Microchip introduceert CEC1712 MCU met secure boot voor externe flash-systemen
Microchip Technology heeft de CEC1712 onthuld, een cryptografie-ingeschakelde MCU die besturingssystemen beschermt die booten vanaf externe SPI-flash-geheugen. Het apparaat tegenwerkt rootkit- en bootkit-malware door een secure-boot-proces af te dwingen dat berust op een hardware root of trust compliant met NIST 800-193.
Naarmate 5G-implementaties uitbreiden en cloud-infrastructuur groeit, moeten ontwikkelaars garanderen dat besturingssystemen ongeknoeid blijven. Rootkits laden vóór de OS start, wat conventionele anti-malware-oplossingen omzeilt. Secure boot, aangedreven door een hardware root of trust, is de enige betrouwbare schild die alleen het booten van door de fabrikant vertrouwde firmware toestaat.
Gebouwd op een Arm Cortex-M4-kern, is de CEC1712 de derde generatie in Microchip's lineup. Gekoppeld met de Soteria-G2-firmware, detecteert en stopt het kwaadaardige firmware vóór runtime, wat snelle adoptie van secure boot mogelijk maakt. Soteria-G2 berust op de onveranderlijke ROM-gebaseerde bootloader van de CEC1712 als het systeem's root of trust.
„We targeten elk systeem dat booten vanaf SPI-flash,” zei Jeannette Wilson op embedded.com. „De on-chip cryptografische engines van de CEC1712 besparen tot 15 kB code-ruimte en staan volledige verificatie toe in minder dan 70 ms.”
Naast het beschermen van 5G- en datacenter-besturingssystemen, versterkt de CEC1712/Soteria-G2-combo ook beveiliging voor verbonden autonome voertuigen, automotive ADAS-platforms en elk systeem dat booten vanaf externe SPI-flash.
Naast pre-boot-bescherming, ondersteunt de CEC1712 sleutelintrekking en code-rollback-beveiliging gedurende de levenscyclus van het apparaat, wat veilige in-the-field-firmware-updates mogelijk maakt. Deze functies lijnen op met NIST 800-193's platform-firmware-weerbaarheidseisen: code-integriteit handhaven, corruptie detecteren en herstellen naar een bekende goede staat.
- Integriteit en authenticiteit van firmware-updates handhaven.
- Onbevoegde wijzigingen aan firmware of kritieke data detecteren.
- Firmware herstellen naar een vertrouwde staat wanneer corruptie gedetecteerd wordt.
Sleutelintrekking is essentieel wanneer OEM's te maken krijgen met ingetogen inloggegevens. „Het kan voor de hand liggen, maar nieuwe sleutels introduceren en gecompromitteerde weigeren is verrassend complex,” legde Wilson uit.
De secure bootloader in de CEC1712's ROM laadt, decryptieert en authenticatieert firmware opgeslagen in externe SPI-flash. Eenmaal geverifieerd, geeft de bootloader controle door aan de eerste applicatieprocessor. Het apparaat ondersteunt tot twee applicatieprocessors, elk met twee SPI-flash-modules.
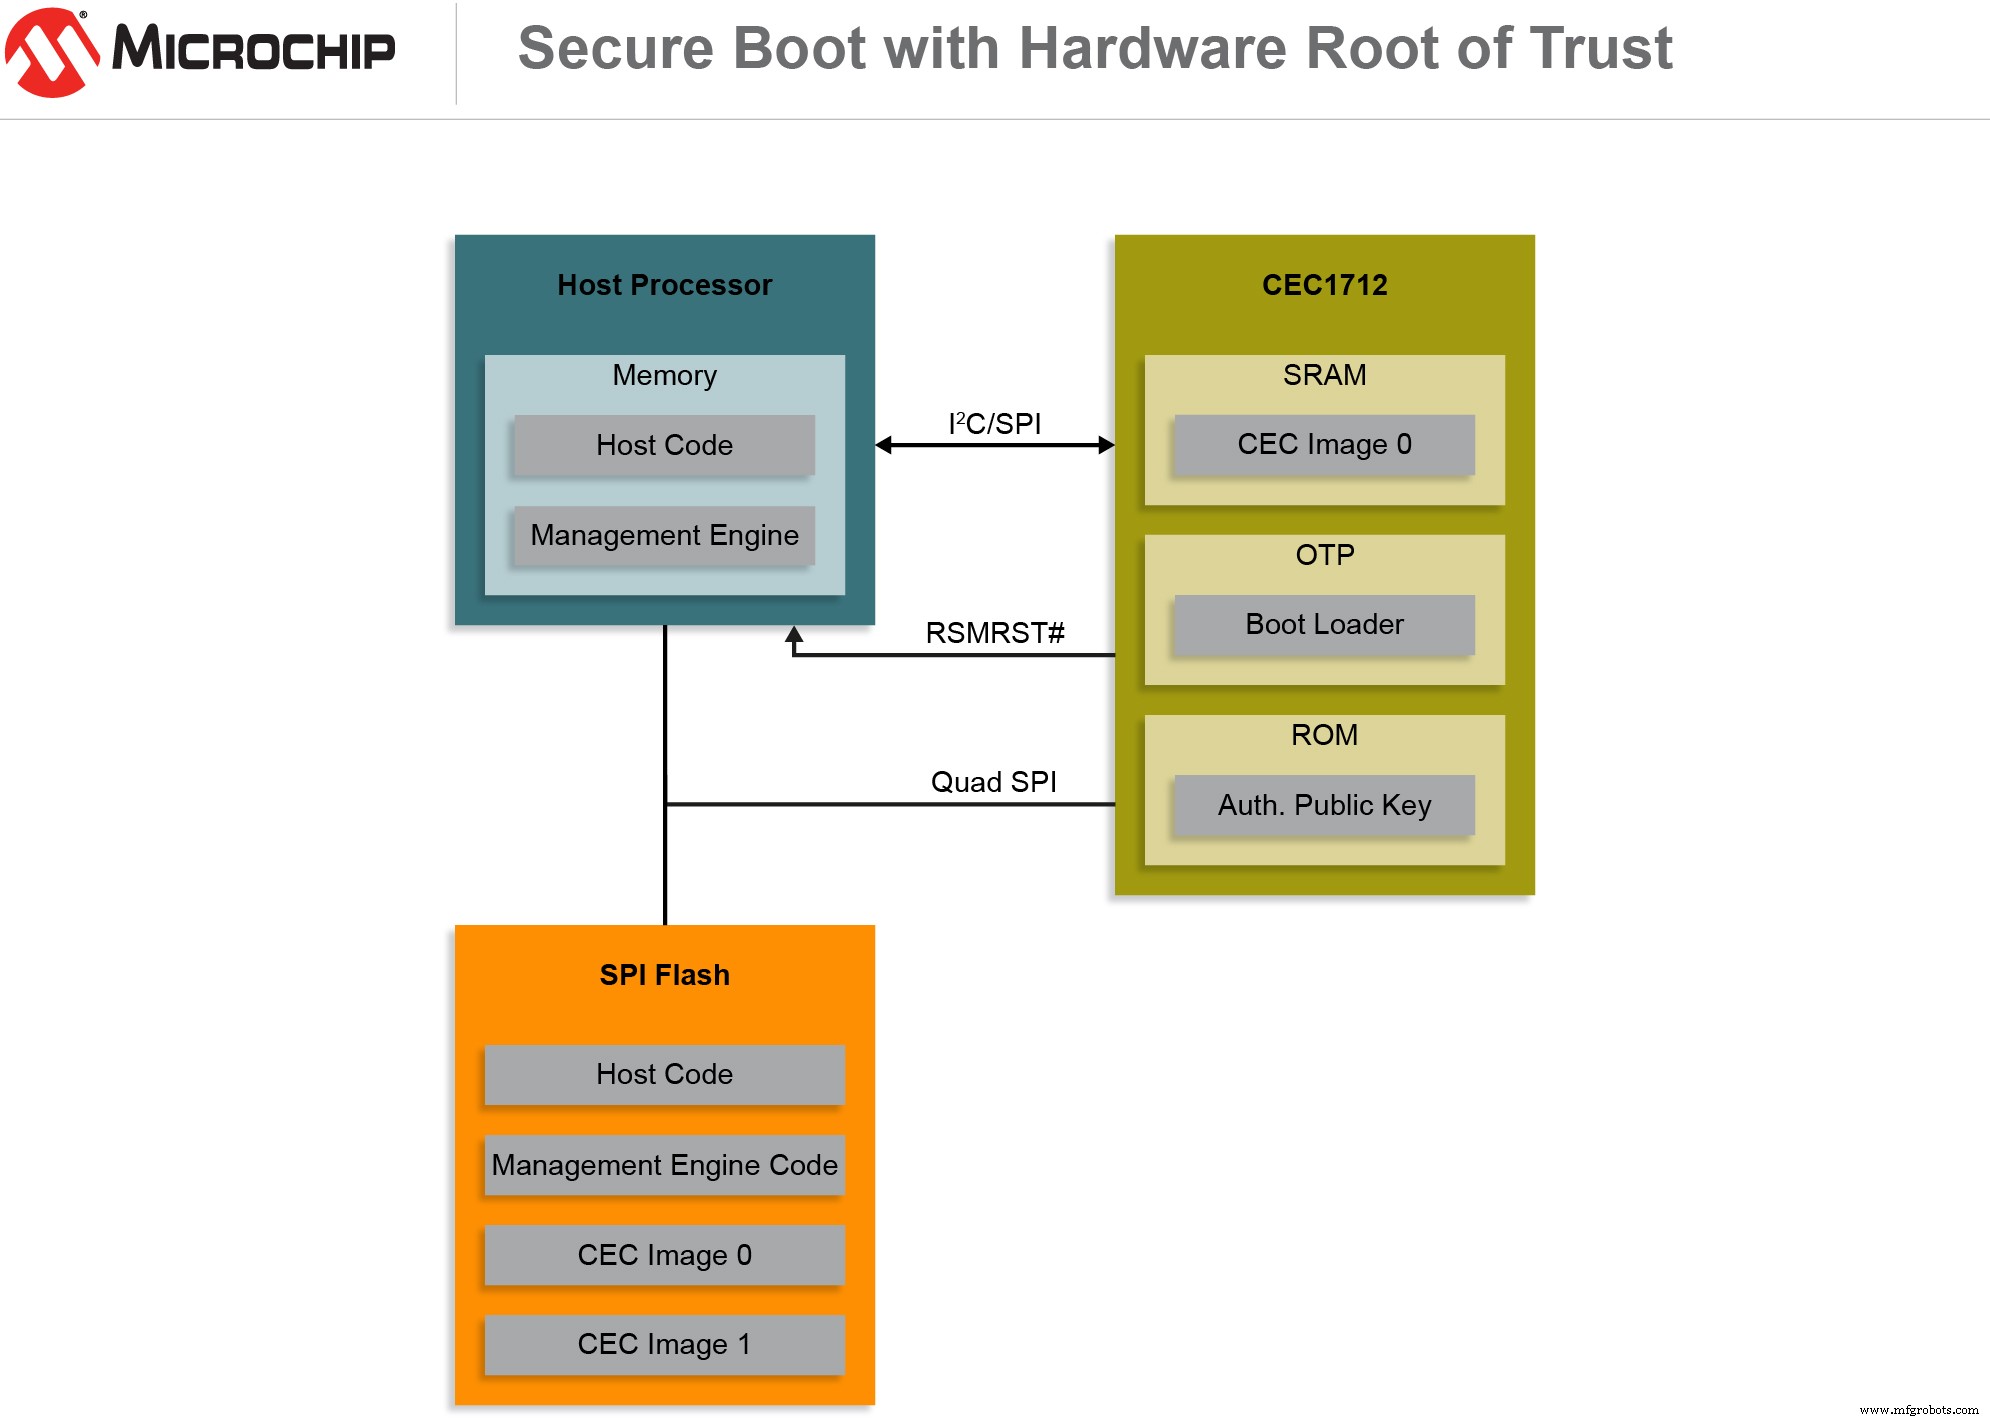
Code-uitvoering begint in CEC1712 ROM. Applicatiecode, ondertekend met de OEM's private sleutel, resideert in SPI-flash. De ROM houdt de processor in reset tot de code geverifieerd is, waarna de host-processor de geverifieerde code laadt en uitvoert. (Afbeelding: Microchip)
Microchip en Arrow Electronics bieden pre-provisioning van klant-specifieke data als een veilige fabricage-oplossing die overbouw en namaak mitigeert. De service vermindert ontwikkeltijd met maanden en elimineert de noodzaak voor derde-partij-provisioning of certificeringsinstanties.
„Hoewel veel klanten gesofistikeerd zijn, hebben niet alle diepe beveiligingsexpertise,” voegde Wilson toe. „Soteria geeft ze de tools om secure boot te implementeren zonder in-house-code.” Ontwikkeling wordt uitgevoerd in de MPLAB IDE-suite.
De CEC1712 vergeleken met zijn voorganger, de CEC1702, benadrukte Wilson dat het eerdere model geen volledige redundante boot kon uitvoeren. De CEC1712 voldoet nu aan NIST 800-193-eisen, ondersteunt 4-byte SPI-adresmodus, gebruikt SHA-384-hashing in plaats van SHA-256, en biedt in-circuit OTP voor custom-keypads en andere programmeerbare toepassingen.
De CEC1712/Soteria-G2-bundel wordt ondersteund door Microchip's MPLAB X IDE, MPLAB Xpress en MPLABXC32-compilers, en is compatibel met MPLAB ICD 4 en PICkit 4 programmers/debuggers. De CEC1712H-S2-I/SX-variant is beschikbaar in volume-productie van 10.000 units vanaf $4,02, inclusief de Soteria-G2-firmware.
Wilson merkte op dat diverse klanten al in de sampling-fase zitten, met anderen die naar full-scale-productie bewegen. De doelmensen omvatten server-vendors, multifunctionele printer-fabrikanten, luchtvaart en defensie, alsook gaming, automotive en notebook-computer-segmenten.
Ingebed
- Mouser breidt line‑card uit met 51 nieuwe leveranciers, versterkend IoT‑focus
- Microchip & The Things Industries leveren end‑to‑end LoRaWAN‑beveiliging voor vertrouwde key‑provisioning
- Renesas lanceert 28 nm automotive MCU met virtualization‑assisted safety‑features
- SMART Modular introduceert N200 SATA SSD's – economische, hoge‑prestatie drives van 32 GB tot 1 TB
- Renesas breidt Synergy‑serie uit met laag‑stroom S5D3 MCU's met geavanceerde beveiliging
- Microchip lanceert rapid‑connect PIC MCU‑bord voor naadloze Google Cloud IoT‑integratie
- Cypress onthult PSoC 64 Secure MCU's: PSA‑gecertificeerd, Arm Cortex‑M, klaar voor IoT‑beveiliging
- Mouser vooraadt nu Maxim's DS2477 DeepCover Secure Coprocessor – geavanceerde apparatauthenticatie
- Microchip introduceert SST26VF-serie: NOR Flash met geïntegreerde voorgeprogrammeerde MAC-adressen
- Rutronik distribueert Redpine Signals' RS14100: ultra-laag-vermogen, multi-protocol veilige wireless MCU's
- Microchip lanceert eerste pre-geprovisionerde veilige sleuteloplossing voor alle-schaal apparaatimplementaties