



Zes bewezen stappen om embedded IoT-systemen te beveiligen
Mark Pitchford van LDRA
Beveiliging blijft een paramounte zorg voor de grote verscheidenheid aan embedded apparaten die het Internet of Things aandrijven – van energienetten en automotivesystemen tot medische apparaten en alledaagse apparaten. Als gecompromitteerd, kunnen deze systemen kritieke infrastructuur, persoonlijke data en publieke veiligheid blootstellen aan significant risico, aldus Mark Pitchford van LDRA.
Preventie is de meest kosteneffectieve strategie, echoend de "shift left" filosofie die beveiliging van het einde van het proces naar het absolute begin verplaatst. Door beveiliging in de ontwerp- en ontwikkelfases in te bedden, kunnen teams kwetsbaarheden vroeg reduceren en dure herwerk later voorkomen.
Hier zijn zes door de industrie ondersteunde praktijken die hoogwaardige, veilige embedded software leveren.
1. Bouw beveiliging in de software development life cycle
Traditionele secure-code checks zijn vaak reactief – code wordt geschreven naar brede richtlijnen en daarna geïnspecteerd op flaws. Of using Agile of een meer klassieke waterfall-benadering, de sleutel is om beveiligingseisen als first-class citizens door de gehele lifecycle te behandelen. Het integreren van threat modeling, secure design patterns en code-level beveiligingscontroles vanaf het begin zorgt voor een robuuster eindproduct.
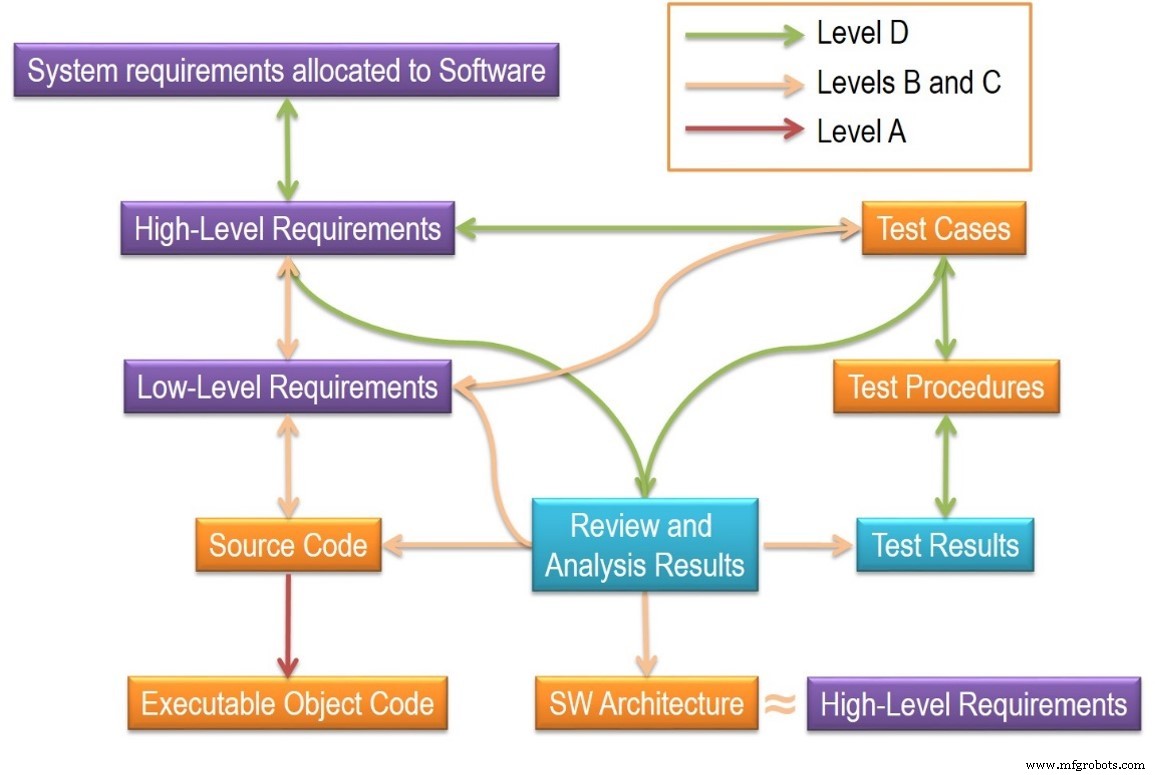
In zowel lineaire als iteratieve modellen, moet beveiliging in elke gefase weven – requirements, design, implementatie en testen – in plaats van behandeld als een post-hoc add-on.
2. Zorg bidirectionele traceerbaarheid
Functionele-veiligheidsstandaarden vereisen bewijs van bidirectionele traceerbaarheid over alle ontwikkelfasen. Dezelfde rigueur geldt voor beveiliging: traceerbaarheid garandeert dat elke requirement een corresponderend designelement, codeblok en testcase heeft, en dat wijzigingen correct propageren. Geautomatiseerde tools kunnen compliance-artifacts on-demand regenereren, audits vereenvoudigend en het risico op verborgen backdoors reducerend.
3. Kies een veilige taalsubset
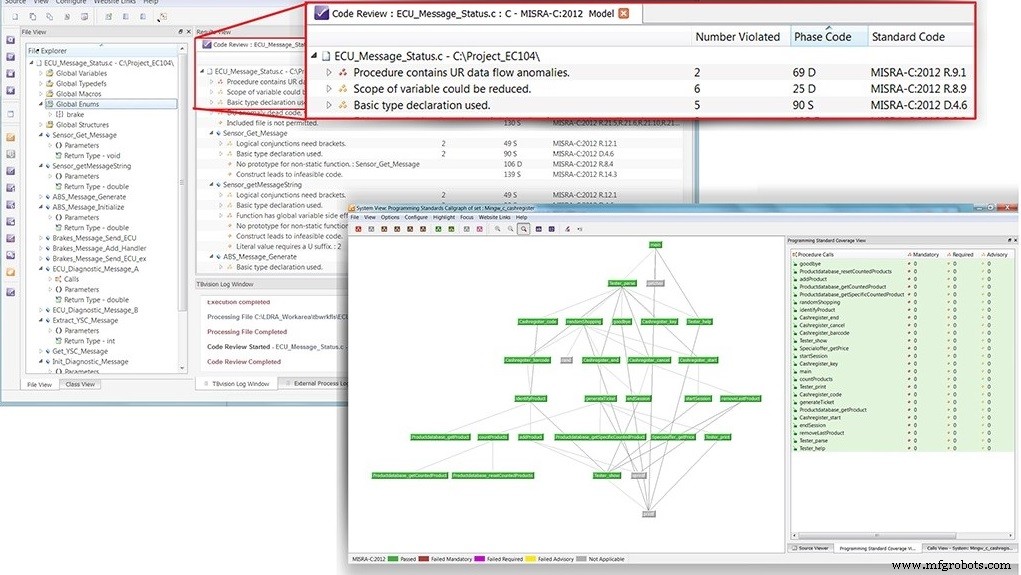
In C en C++, komen ongeveer 80% van defecten voort uit misbruik van een klein deel van taalfeatures. Door de taal te beperken tot een gevet subset – zoals MISRA C of CERT C – kunnen ontwikkelaars veel veelvoorkomende kwetsbaarheden op compile-tijd elimineren. Hoewel handmatige enforcement arbeidsintensief is, automatiseert het integreren van statische analyzers in de build-pipeline compliance en behoudt productiviteit.
4. Gebruik een beveiligingsgefocuste processtandaard
Hoewel beveiligingsstandaarden nog evolueren, adopteren industrieleiders ze snel. Bijvoorbeeld, ISO/SAE 21434 "Road Vehicles Cybersecurity Engineering" biedt gedetailleerde begeleiding voor automotieve connectiviteit, complementerend het hogere-niveau SAE J3061. Het adopteren van dergelijke standaarden zorgt voor een gestructureerde, herhaalbare aanpak voor dreigingsmitigatie.
5. Automatiseer zoveel mogelijk
Automatisering op elk stadium – van requirement capture in tools zoals IBM Rational DOORS tot model-based testing – reduceert menselijke fouten en versnelt feedback-loops. Statische analyse-engines verifiëren compliance met coding- en veiligheidsstandaarden, terwijl dynamische analyse en penetratietesten bevestigen dat de software zich veilig gedraagt onder aanval.
6. Selecteer een veilige software-foundation
Veilige embedded software moet draaien op een betrouwbaar platform. Domein-scheiding isoleert de applicatie van andere componenten, de blast radius van een compromittering limiterend. Geïntegreerde test-harnesses die van requirements tot documentatie spannen, laten ontwikkelaars toe beveiliging te valideren doorheen de build-omgeving.
Het adopteren van deze zes processen biedt een cohesieve strategie voor het bouwen van embedded IoT-systemen die veilig, beveiligd en betrouwbaar zijn.
De auteur is Mark Pitchford van LDRA.
Voor meer informatie klik hier: Leer meer over embedded beveiliging
Internet of Things-technologie
- Industriële IoT beveiligen: Hoe Cisco Cyber Vision het beveiligingslandschap compleet maakt
- De Industriële IoT Beveiligen: Een Praktische Roadmap
- Waarom Industriële IoT-Systemen Primaire Doelen Zijn voor Cyberaanvallen – en Hoe Ze Te Beveiligen
- IoT Beveiligen: Uw Netwerk Beschermen Tegen Cyberaanvallen
- Uw IoT-ecosysteem beveiligen: Expert strategieën tegen ransomware en cyberdreigingen
- IoT Apparaten Beschermen Met Deception Technology
- Waarom SD-WAN de ruggengraat is van het IoT-tijdperk
- IoT beveiligen van hardware tot applicatie: Een laag-voor-laag blauwdruk
- Hoe de ideale CISO te werven voor een IoT-gedreven onderneming
- De wereldwijde IoT beveiligen: Drie essentiële stappen
- Beveiliging ontgrendelt IoT's volle potentieel