



Hoe u uw IXON Cloud-account structureert: Een stapsgewijze handleiding
Een van de meest significante upgrades in het IXON Cloud-platform is het verbeterde gebruikersbeheersysteem. Om administrators te helpen een effectieve structuur te ontwerpen voor hun IIoT-accounts – inclusief gebruikers, apparaten, groepen en rollen – hebben we een uitgebreide, stapsgewijze handleiding samengesteld met drie best practices.
Kern Elementen in het Nieuwe Gebruikersbeheersysteem
| Element | Definitie |
|---|---|
| Rollen | Een rol bundelt specifieke permissies, zoals admin-rechten en toegang tot apparaten, en kan een of meer toegangscategorieën omvatten. |
| Toegangscategorieën | Een selectie van pagina's en diensten die gebruikers kunnen bereiken. |
| Groepen | Een verzameling van apparaten en gebruikers. Groepen kunnen onderverdeeld worden in verschillende groeptypes. |
| Pagina's | Individuele machinedashboards met data en service-toegang (bijv. VPN, VNC, HTTP). Elke pagina kan aan een of meer toegangscategorieën toegewezen worden. |
Stapsgewijze Handleiding
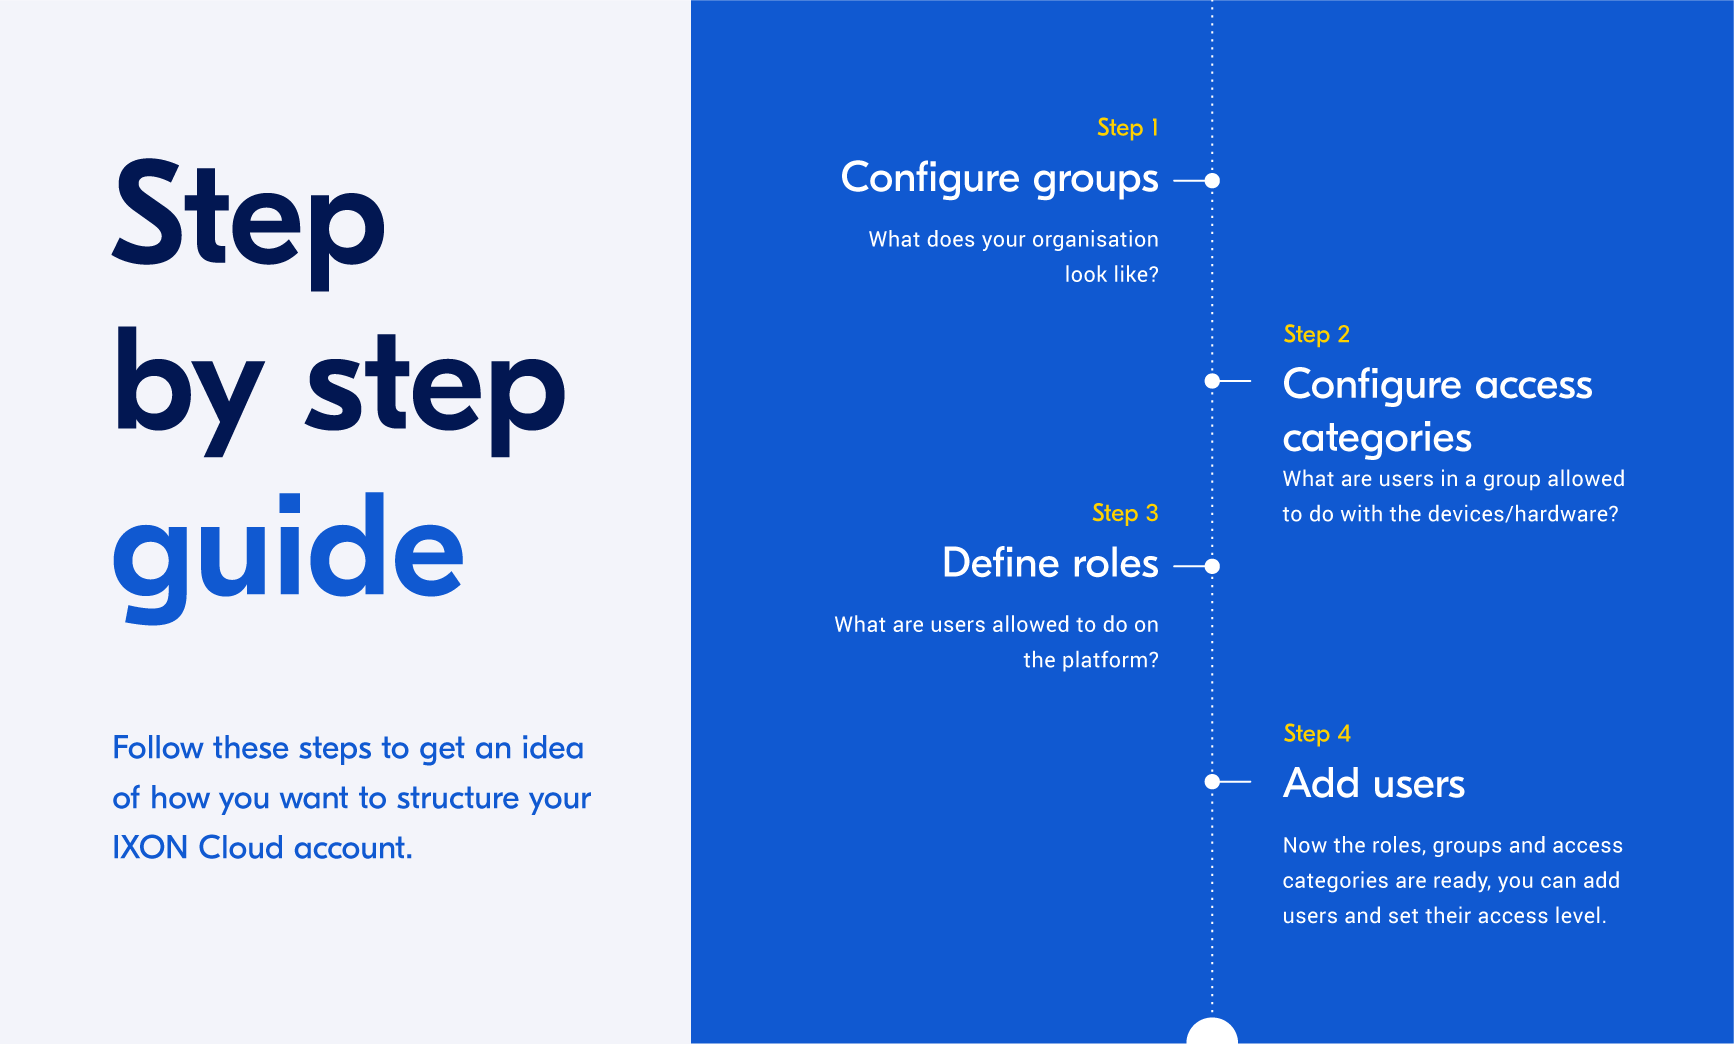
Volg deze vier stappen om een duidelijke en schaalbare IXON Cloud-accountstructuur te creëren. Als u slechts een handvol apparaten en gebruikers beheert, wordt een magere configuratie met minder groepen en rollen aanbevolen.
Spring naar sectie:
- Stap 1: Groepen configureren
- Stap 2: Toegangscategorieën configureren
- Stap 3: Rollen definiëren
- Stap 4: Gebruikers toevoegen
- Voorbeeld Use Cases
Stap 1: Groepen Configureren
De centrale vraag: Hoe ziet uw organisatie eruit? Kaart hoe apparaten wereldwijd verdeeld zijn en wie intern en extern betrokken is. Creëer groeptypes en groepen in het admin-paneel om een helder overzicht te bewaren.
Typische groephiërarchieën kunnen zijn:
- Klanten – Klant A, Klant B
- Regio's – Europa, Azië
- Divisies – Benelux, Globaal
- Machinetypes – Inspectie, Verpakken, Weeg
- Projecten – Project A, Project B
- Servicepartners – Partner A, Partner B
Zodra groepen gedefinieerd zijn, wijs u elk apparaat toe aan de juiste groep(s) via de Fleet Manager. Een apparaat wordt alleen zichtbaar voor gebruikers die toegang hebben tot de groep waartoe het behoort.
Stap 2: Toegangscategorieën Configureren
Vraag uzelf: Wat kunnen gebruikers in elke groep doen met apparaten en hardware? Bepaal welke pagina's en diensten VPN, VNC, HTTP of andere toegang vereisen.
Algemene toegangscategorie-structuren zijn:
- Op basis van toegangsniveau – Geen toegang, Alleen bekijken, Operator-toegang, Service-toegang, Beheer-toegang
- Op basis van functietoegang – VPN, HTTP, VNC, Monitoring-dashboard, Service-pagina
Creëer elke toegangscategorie in de admin-sectie onder "Rollen." Wijs vervolgens pagina's en diensten toe aan deze categorieën in de Fleet Manager.
Voorbeelden van toewijzing van categorieën:
- Voeg de categorie 'VPN' of 'Service-toegang' toe aan de VPN-dienst.
- Voeg 'VNC' of 'Operator-toegang' toe aan de VNC-dienst.
- Wijs een 'Troubleshooting'-pagina toe aan de categorie 'Service-pagina' of 'Service-toegang'.
- Koppel een 'Machine-overzicht'-pagina aan de categorie 'Bekijk-toegang'.
Stap 3: Rollen Definiëren
Overweeg: Wat voor verantwoordelijkheden moeten gebruikers op het platform hebben? Differentieer tussen bedrijfsbrede rollen en groepspecifieke rollen. Bedrijfsbrede rollen gelden voor het hele IXON Cloud-account, terwijl groepspecifieke rollen een subset van apparaten targeten.
Denk aan de dagelijkse activiteiten van elke rol. Een klantadmin kan bijvoorbeeld alleen gebruikers en apparaten binnen hun eigen groep beheren.
In de Admin-sectie creëert u de rollen en wijst u toegangsrechten toe, inclusief welke toegangscategorieën ze mogen gebruiken. Typische rolvoorbeelden:
- Service-ingenieur
- Software-ingenieur
- Klantadmin
- Klantoperator
- Eerste-lijnsupport
- Partner (alleen bekijken)
Stap 4: Gebruikers Toevoegen
De laatste stap is om gebruikers uit te nodigen en hun permissies te configureren. Met rollen, groepen en toegangscategorieën al op hun plaats, kunt u gebruikers toewijzen aan specifieke groepen en rollen via de Portal-app.
Voorbeelden van gebruikstoewijzingen:
- Gebruiker A: Bedrijfsbrede rol als Service-ingenieur.
- Gebruiker B: Klantadmin-rol voor groep Klant A.
- Gebruiker C: Eerste-lijnsupport-rol voor groepen Regio A en Regio B.
- Gebruiker D: Partner-rol voor groep Partner A.
Voorbeeld Use Cases
Hieronder volgen drie illustratieve scenario's die tonen hoe u het IXON Cloud-gebruikersbeheersysteem kunt structureren op basis van algemene organisatiemodellen.
- Use case 1: Fabrikanten die installaties direct aan klanten verkopen.
- Use case 2: Fabrikanten die via partnerkanalen verkopen en support bieden.
- Use case 3: Globaal fabrikanten met meerdere divisies en lokale serviceteams.
[[Download alle use cases in PDF]]
Use Case 1: Direct-naar-Klant Installaties
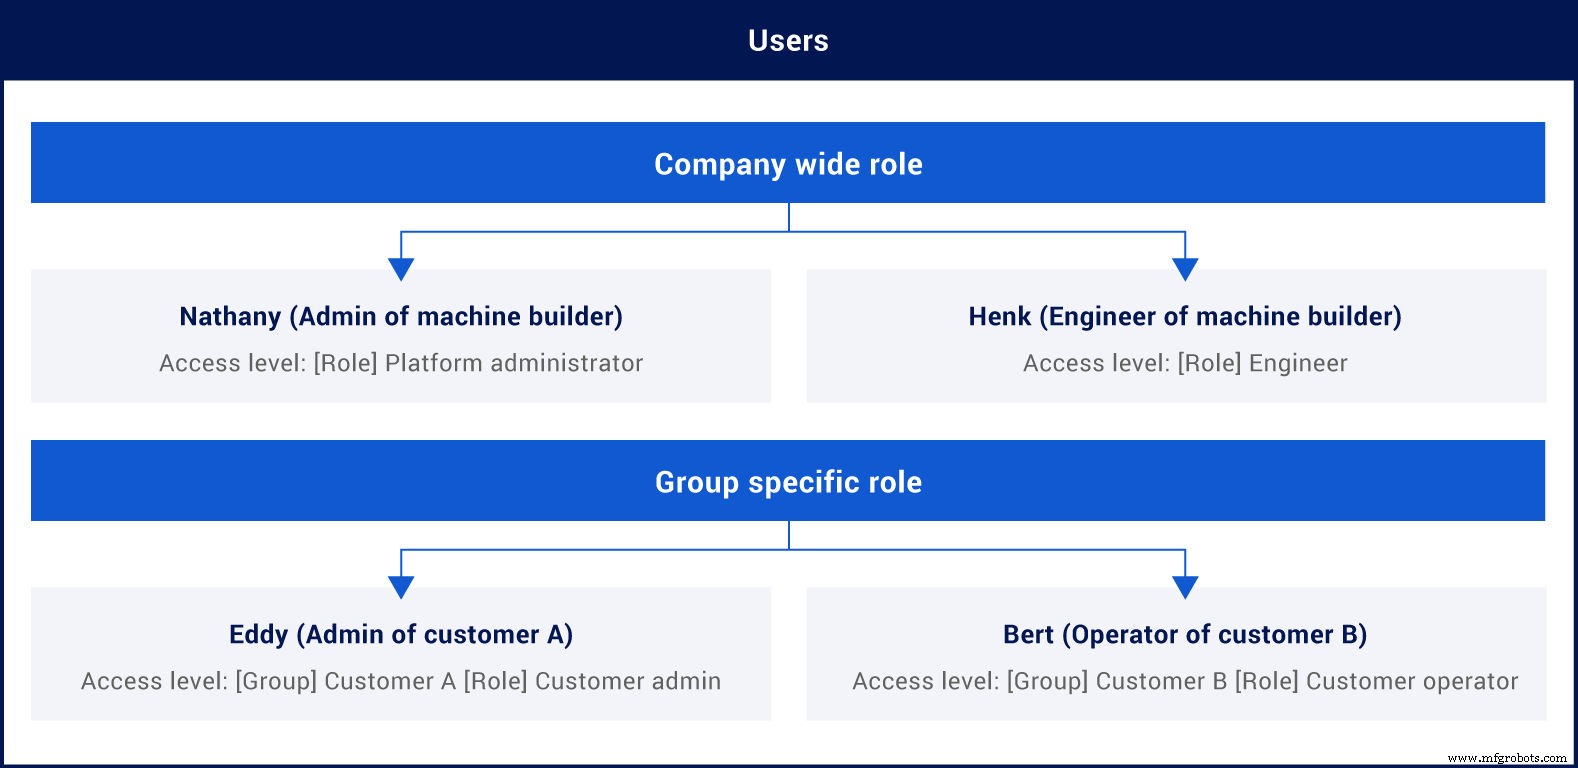
In dit model ondersteunen de ingenieurs van de fabrikant klanten direct. Alle ingenieurs hebben volledige apparatuurconfiguratietrechten en kunnen troubleshooten via VPN en VNC. Elke klant beheert hun operators, die alleen toegang hebben tot de VNC van hun eigen machine.
Use Case 2: Partner-Kanaal Installaties
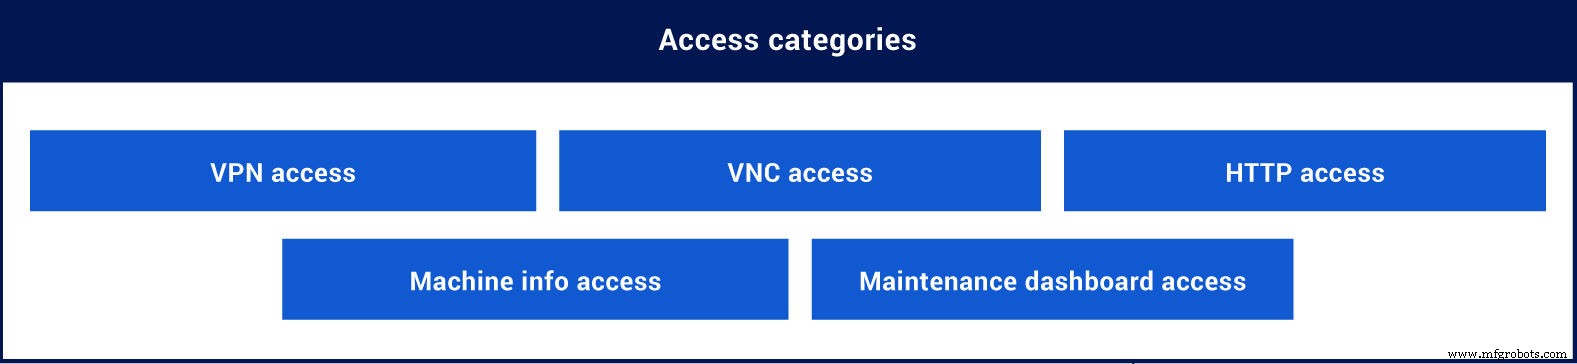
Fabrikanten verkopen via partners; ingenieurs bieden nog steeds support. Ingenieurs kunnen apparaten configureren, toegang krijgen tot alle apparaten via VPN, HTTP en VNC, en het onderhoudsdashboard bekijken. Partners beheren hun eigen apparaten en klanten; operators hebben VNC-toegang voor hun machines.
Use Case 3: Globaal Fabrikant met Lokale Serviceteams
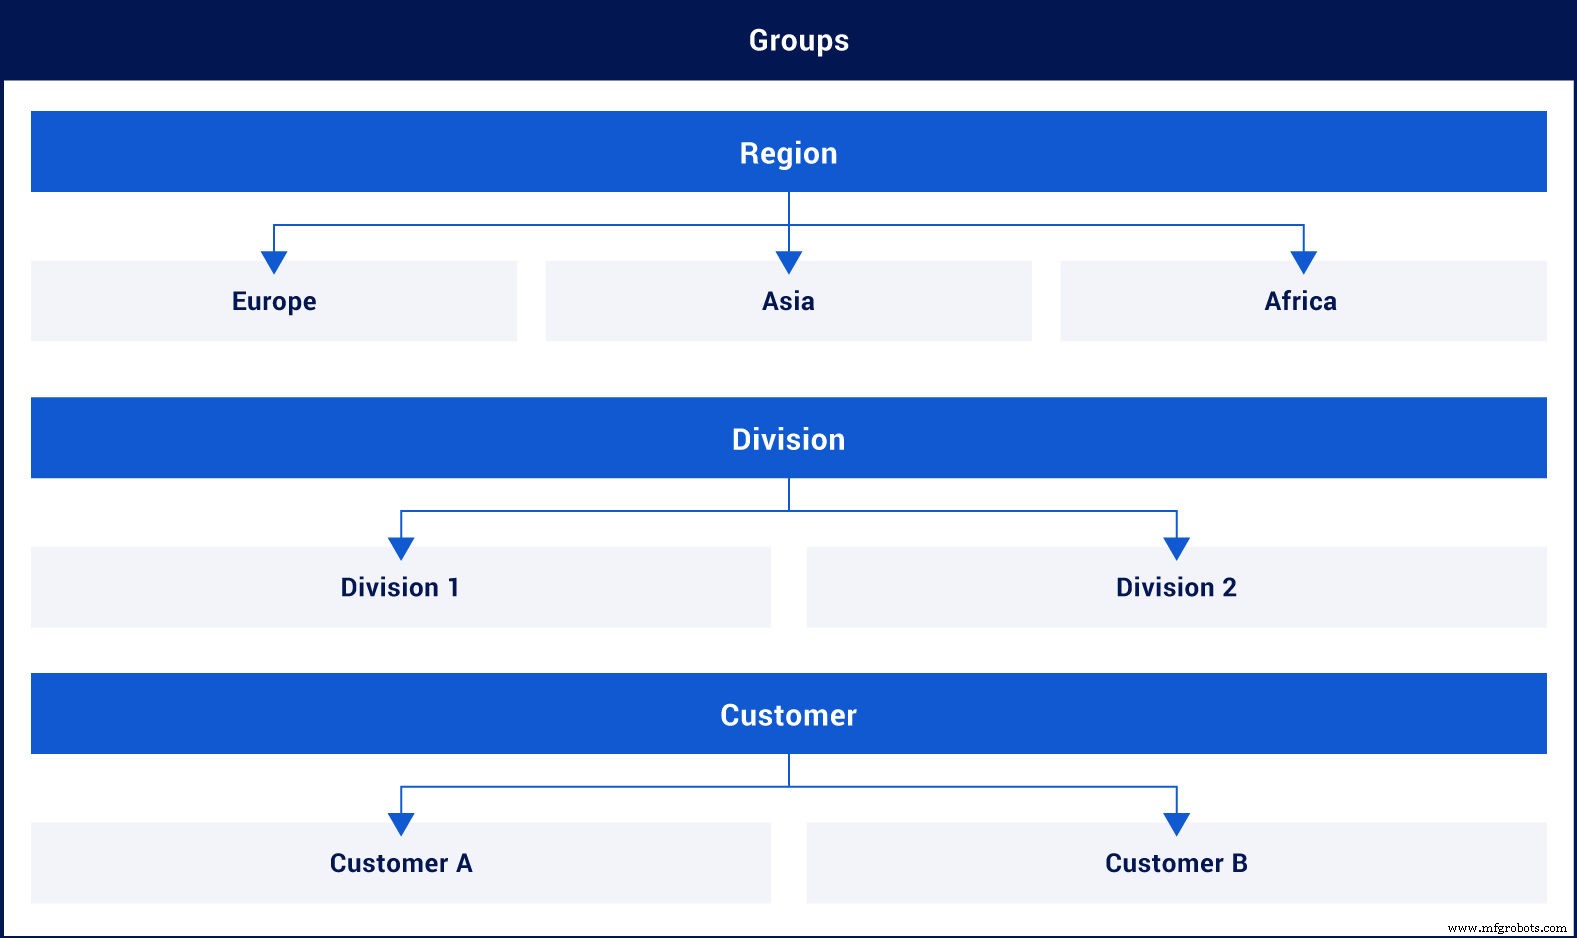
Fabrikanten zijn opgesplitst in regio's en divisies, samenwerkend met lokale serviceteams. Elke divisie's servicemanager bezit zijn gebruikers en apparaten en wijst ze toe aan support-ingenieurs. Ingenieurs kunnen toegewezen apparaten troubleshooten via VPN en machinedashboards bekijken. Klanten hebben nog geen platformtoegang.
Aan de Slag
Gebruik de bovenstaande inzichten om uw eigen IXON Cloud-account te structureren. Klaar om te beginnen?
Internet of Things-technologie
- Ontdek 7 Krachtige IXON Cloud-functies Die Productiviteit Boostsen
- IXON Cloud 2 FAQ: Belangrijkste Wijzigingen, Migratie en Aanpassing
- Uw IIoT-portal volledig aanpassen met IXON Studio – Geen Codering Vereist
- Veilige Samenwerking met Geavanceerd Rollen-gebaseerd Toegangsbeheer in IXON Cloud 2
- IXON Lanceert Next-Generation IXON Cloud 2-platform met Geavanceerde Samenwerkingsfuncties
- Ontmoet IXON Cloud 2: Een Verse, Intuïtieve Interface voor Industriële IoT
- IXON Cloud-brochure – Download de Nieuwste Editie (Engels, Duits, Nederlands, Italiaans, Frans, Spaans, Portugees)
- Cloud Misconceptie #3: De Cloud Is Geen Onverantwoordelijke Zakelijke Keuze
- Remote Access Webinar FAQs – Uitgebreide Antwoorden
- IXON Cloud Connector Op PLCnext Store: Naadloze Remote Access & Industriële IoT-integratie
- Cybersecurity-gids voor cloudbedrijven: Uw data effectief beveiligen