



Fuzz Testing: Een Essentieel Hulpmiddel voor Het Beveiligen van IoT-apparaten
Fuzz testing is een bewezen techniek die ingenieurs gebruiken om verborgen zwaktes in embedded systemen op te sporen, wat het een essentieel onderdeel maakt van elke IoT-beveiligingsstrategie.
Naarmate het aantal verbonden apparaten groeit, groeit ook het aanvalsoppervlak. Seriële poorten, radio-interfaces, en zelfs programmeren/debug-poorten kunnen door aanvallers worden benut. Toch negeren veel embedded-ontwikkelaars historisch device-layer beveiliging, wat kritieke bugs kan missen die het hele product kunnen compromitteren.
Wat Is Fuzz Testing?
Denk aan fuzz testing als een systematisch, hoog-volume "miljoen-aap" experiment – behalve dat we een grote verscheidenheid aan willekeurige byte-strings, genaamd fuzz vectors, in een target-interface injecteren en de systeemrespons monitoren. Als een vector abnormaal gedrag triggert – zoals een crash, reset, of geheugencorruptie – wordt een potentiële kwetsbaarheid gevlagd voor review.
Er bestaan talloze commerciële en open-source fuzzers. Ze genereren duizenden vectors, dienen ze in met een hoge snelheid, en registreren elke afwijking van verwacht gedrag. Omdat de ruimte van mogelijke inputs oneindig is, is het doel om de *kwaliteit* en *kwantiteit* van tests te maximaliseren terwijl de uitvoeringstijd praktisch blijft.
Fuzzing Aanpassen Aan Embedded Omgevingen
Veel fuzzers waren oorspronkelijk ontworpen voor desktop-applicaties, dus de eenvoudigste weg is om de embedded firmware te compileren om als native PC-binary te draaien. Dit levert een enorme prestatieboost, maar introduceert twee uitdagingen:
- PC CPU's gedragen zich anders dan microcontrollers, wat timing-gerelateerde bugs kan maskeren.
- Hardware-specifieke code (bijv. peripheral drivers) moet gestubd of gesimuleerd worden.
Ondanks deze trade-offs, wegen de voordelen van snelle testcycli en rijker instrumentatie vaak zwaarder dan de nadelen. Als native uitvoering niet haalbaar is, overweeg dan een toegewijde test-image te bouwen met extra RAM, flash, of een externe debugging-interface.
Bugs Detecteren Buiten Crashes
Crashes zijn de makkelijkste signalen, maar veel exploiteerbare bugs – zoals out-of-bounds writes of dangling pointer dereferences – manifesteren zich niet als crash of reset. Moderne compilers (GCC, Clang) bieden memory sanitization om illegale geheugentoegangen te vlaggen, maar de extra overhead maakt het ongeschikt voor de meeste embedded-runs. In plaats daarvan, target een subset van kritieke code-paden, run de fuzzers op een resource-rijke build, of gebruik een PC-target.
Code-coverage metrics helpen testeffectiviteit beoordelen. Coverage-bibliotheken injecteren "bread-crumb" calls in elke functie; wanneer een crumb executet, incrementeert een counter. Echter, coverage-nummers kunnen misleidend zijn voor embedded-systemen omdat grote delen van firmware – zoals device-driver-lussen die nooit interacteren met de gefuzde interface – ongetest blijven. In de praktijk is slechts 20%-30% van de code bereikbaar via fuzz-vectors.
Rapportage en Triaging
Wanneer een fuzz-vector ongewenst gedrag produceert, zijn gedetailleerde diagnostieken cruciaal: de exacte foutlocatie, stack-snapshot (indien beschikbaar), en bug-type. Deze details versnellen triaging en stellen ingenieurs in staat om fixes te prioriteren. Embedded-apparaten resetten vaak stilzwijgend, wat state wist, dus reproduceerbare vectors en debugging-sessies zijn verplicht om de root-cause te pinpointen.
Omdat een enkele bug duizenden schijnbaar unieke crash-vectors kan genereren, is het essentieel om ze te groeperen op onderliggende fout. Een consistent crash-adres of patroon duidt meestal op dezelfde kwetsbaarheid.
Continu Fuzzing in de Release-levenscyclus
Gegeven zijn stochastische aard, profiteert fuzz testing van uitgebreide runtimes. Een efficiënte workflow start fuzzing op een toegewijde branch na de main release. Nieuwe bugs worden in deze branch gefixed, wat de fuzzing-lus ongehinderd laat doorgaan. Bij elke release worden eerder ontdecken issues herbeoordeeld en, als kritiek, gemerged in de volgende versie. Ten slotte worden de gevalideerde vectors geïncorporeerd in de standaard QA-pipeline om te beschermen tegen regressie.
Fuzz-tests moeten alle relevante device-states dekken: device-type, netwerkconnectiviteit, firmware-versie, en elke andere configuratie die de interface-logica kan beïnvloeden. Hoewel exhaustive coverage onrealistisch is, levert systematisch variëren van één dimensie per keer betekenisvolle inzichten op.
Fuzzing Architecturen
Er zijn twee dominante fuzzing-paradigma's:
- Directed fuzzing – ingenieurs definiëren input-patronen op basis van protocol-specificaties.
- Coverage-guided fuzzing – de fuzzer muteert seeds en stuurt nieuwe vectors naar onbedekte code-paden.
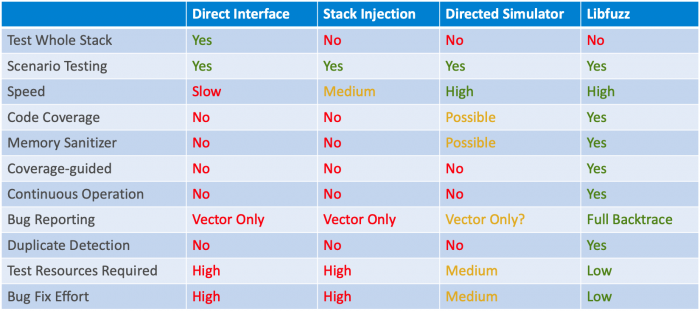
Wanneer embedded-code niet op een PC kan draaien, kan een lichtgewicht simulator gebouwd worden, maar dit voegt complexiteit toe. De volgende tabel vat vier praktische benaderingen samen:
- Directe interface-testing op productiehardware (echt apparaat, live pakketten)
- Packet-stack injectie (packet handlers direct aanroepen in een host-omgeving)
- Directed fuzzing met een PC-simulator (pre-built model van de firmware)
- Coverage-guided fuzzing met een simulator (bijv. LibFuzzer op een host-build)
Meerdere Testers Beneficiëren
Na het beveiligen van de debug-interface met lock en secure boot, blootstel het apparaat's publieke interfaces aan een verscheidenheid aan fuzzing-tools. Coverage-guided fuzzers zijn ideaal voor lopende tests, terwijl directed fuzzers specifieke protocol-edge-cases op echte hardware snel kunnen valideren. Het combineren van meerdere testbeds maximaliseert code-coverage en, consequent, beveiligingsveerkracht.
>> Dit artikel is oorspronkelijk gepubliceerd op onze zusje-site, EDN.
Internet of Things-technologie
- Hoe 5G Industriële IoT zal transformeren: Automatisering, betrouwbaarheid en connectiviteit boosten
- Hoe IoT Beveiligingsrisico's in de Olie & Gas Industrie Mitigeert
- De Industriële IoT Beveiligen: Een Praktische Roadmap
- Hoe IoT en 5G Moderne Werkplekken Transformeren
- IoT‑provisioning schalen: veilige, efficiënte strategieën voor device‑onboarding
- IoT-beveiliging – Wie draagt de verantwoordelijkheid?
- IoT-beveiliging: Implementatiebarrières Overwinnen
- IoT-beveiligingsgaten Dichten door Supply Chain te Optimaliseren
- IoT-risico's: Je bedrijf beschermen tegen kwetsbaarheden in slimme apparaten
- Uw IoT-toekomst beveiligen: Digitale transformatie drijven terwijl risico's geminimaliseerd worden
- NIST Publiceert Concept-richtlijnen Voor Sterkere IoT-apparaatbeveiliging Voor Fabrikanten