



Industriële IoT-apparaten Hardenen om Cyberaanvallen te Voorkomen
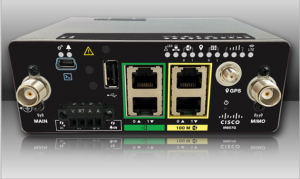 In 2016 werd een Distributed Denial of Service (DDoS)-aanval tegen Dyn gelanceerd vanaf meer dan 100.000 gecompromitteerde apparaten, wat de kwetsbaarheid van Internet-of-Things (IoT)-eindpunten blootlegde. De aanval verstoren kritieke online diensten wereldwijd, wat een nieuwe focus op netwerkbeveiliging en de noodzaak om het groeiende ecosysteem van verbonden apparaten te beveiligen, ontketende.[DYN]
In deze blog onderzoeken we een multi-layer product-beveiligingsarchitectuur die industriële IoT-netwerkapparaten – routers, switches en draadloze toegangspunten – beschermt tegen gesofisticeerde dreigingen. We schetsen hardening-vereisten die het risico op datalekken en software-intrusies reduceren, zelfs wanneer aanvallers vastbesloten zijn conventionele verdediging te omzeilen.
Kwaadaardige aanvallen zijn niet beperkt tot consumenten-IoT. In recente maanden ervoer een productieplant in Noord-Carolina een dure productieuitval toen hackers gecorrumpeerde firmware implementeerden ontworpen om operaties te saboteren en ransom te eisen. Dit incident illustreert de financiële en operationele impact van datalek-aanvallen, een trend benadrukt in de 2017 Cost of Data Breach Study door Ponemon.[Ponemon]
Industriële IoT-ontwerpers moeten apparaat- en platformintegriteit – toegangscontrolebeleid, dreigingsdetectie en mitigatiemechanismen – direct in routers, switches en buitendraisel toegangspunten inbedden. Het niet-adresseren van deze elementen kan aanvallers een voet aan de grond geven wat leidt tot datalekken of bredere infrastructuurcompromittering, zoals gezien in incidenten in Ierland.[Ireland]
Volgens Cisco Trustworthy Systems At-a-Glance, heeft het dreigingslandschap zich geëvolueerd, wat device-hardening een onmisbare eerste stap naar betrouwbare systemen maakt. Het beschermt tegen:
- Hardware-tampering en rogue-apparaten: Voorkomt onbevoegde hardware om het netwerk te joinen en elimineert het risico op namaakcomponenten die anomale gedrag kunnen introduceren.
- Software-tampering: Blokkeert kwaadaardige code die data kan exfiltreren of apparaatfunctionaliteit kan wijzigen.
- Onbevoegde gebruikers-toegang: Beperkt geprivilegieerde accounts om onbevoegde controle over apparaten en het netwerk te krijgen.
- Onbevoegde netwerktoegang: Stopt aanvallen zoals sniffing, reconnaissance en man-in-the-middle (MITM) die datavertrouwelijkheid en integriteit compromitteren.
- DDoS via protocolmanipulatie: Mitigeert floods die legitiem verkeer overweldigen, inclusief ARP, DHCP, routing en Layer 3-4 spoofing of header-manipulatie.
- Malware in applicatielagen: Beschermt tegen virussen, ransomware en protocol-exploits die data kunnen corrumperen of operaties verstoren, met name in Fog- en Edge-omgevingen.
Hoe Industriële IoT-beveiliging Gebouwd Wordt
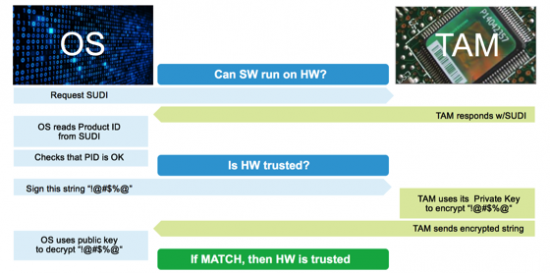
Het Cisco Industrial IoT-portfolio is van de grond af opgebouwd met behulp van de Cisco Secure Development Lifecycle. Elk hardware-platform incorporeert een ACT2-chipset die een Secure Unique Device Identity levert compliant met IEEE 802.1AR, samen met een X.509-certificaatketen die bij productie geprovisioned wordt. Dit ingesloten certificaat ankert vertrouwen in de boot-keten, wat continue verificatie van boot-code-integriteit mogelijk maakt, geïllustreerd in Figuur 1.[CSDL]
Software-integriteit wordt afgedwongen door image-signing en Secure Boot. Kernfeatures omvatten:
- Golden-bootloader-images worden permanent opgeslagen op read-only flash, geseald in epoxy en tamper-evident, en getekend.
- FPGA-bootloaders zijn getekend en gevalideerd door Cisco Secure Boot met certificaten ingesloten in ACT2.
Deze architectuur beschermt de boot-sequentie tegen wijziging, booten van onbevoegde apparaten, integriteitschecks omzeilen, of persistent kwaadaardige code injecteren. Elke stap van het boot-proces, getoond in Figuur 2, is cryptografisch geketend om integriteit volledig door het systeem te garanderen.

Na de boot kan apparaatintegriteit gevalideerd worden met Cisco IOS Software Integrity Assurance, met platform-specifieke commando's gedetailleerd in de documentatie.[CSIA]
Vervolgens beschermt het hardenen van de software-configuratie – geleid door Cisco IOS-hardening-best-practices – gebruikers-toegang en het netwerk-control-plane tegen exploitatie.
Hoewel perfectie onbereikbaar is, is een proactieve benadering die beschermt tegen bekende dreigingen en onbekende risico's mitigeert, de meest effectieve strategie.
We verwelkomen je inzichten. Deel de uitdagingen die jouw organisatie tegenkomt in de reacties hieronder.
Internet of Things-technologie
- Energiekosten knippen: Bewezen groene strategieën voor fabrikanten
- Vier typen cyberaanvallen — Bewezen preventiestrategieën
- De Beveiliging van Uw Shopfloor-Netwerk Beoordelen: Bent U Klaar?
- IT-risico evalueren: Strategieën, frameworks en best practices voor bedrijfsbescherming
- Hoe narrowband-technologieën de IoT-revolutie aandragen
- 7 essentiële stappen om uw thuis-IoT-netwerk te beveiligen
- Slimme beveiliging: Expertstrategieën om uw thuis-IoT-apparaten te beschermen tegen hackers
- Hoe intelligente netwerken zakelijke efficiëntie en groei drijven
- Implementeren En Beheren Van Draadloze Sensornetwerken In Het Bedrijf
- De Stijgende Dreiging van Kill-Chain Aanvallen op IoT-apparaten — Wat Bedrijven Moeten Weten
- Urgent: Malware Richt Zich Op Windows 7 IoT-apparaten Na Support-einde