



Onduidelijke kwetsbaarheidsopenbaarprogramma's laten IoT en industriële controlsystemen bloot
De meeste productkwetsbaarheden worden tegenwoordig ontdekt door onafhankelijke onderzoekers in plaats van de leveranciers zelf, wat leidt tot een bont mosaïc van blootstelling in de industrie.
Internet of Things (IoT)- en Industrial Control System (ICS)-apparaten ontwikkelen zich tot een broedplaats voor kritieke fouten. Claroty's meest recente ICS Risk & Vulnerability Report wijst erop dat er in de eerste helft van dit jaar al meer dan 600 kritieke of hoog-ernstige kwetsbaarheden zijn onthuld. Bijna een kwart van deze fouten heeft geen oplossing of kan slechts deels worden hersteld, en velerlei kunnen op afstand worden uitgebuit om componenten onbruikbaar te maken.
Een recent voorbeeld is de BadAlloc-cluster die ontdekt werd in real-time besturingssystemen (RTOS) en bijbehorende bibliotheken van meerdere leveranciers. Aanvallers kunnen deze kwetsbaarheden misbruiken voor denial-of-service of remote code execution, wat de gehele software supply chain bedreigt.
klik voor afbeelding in volledige grootte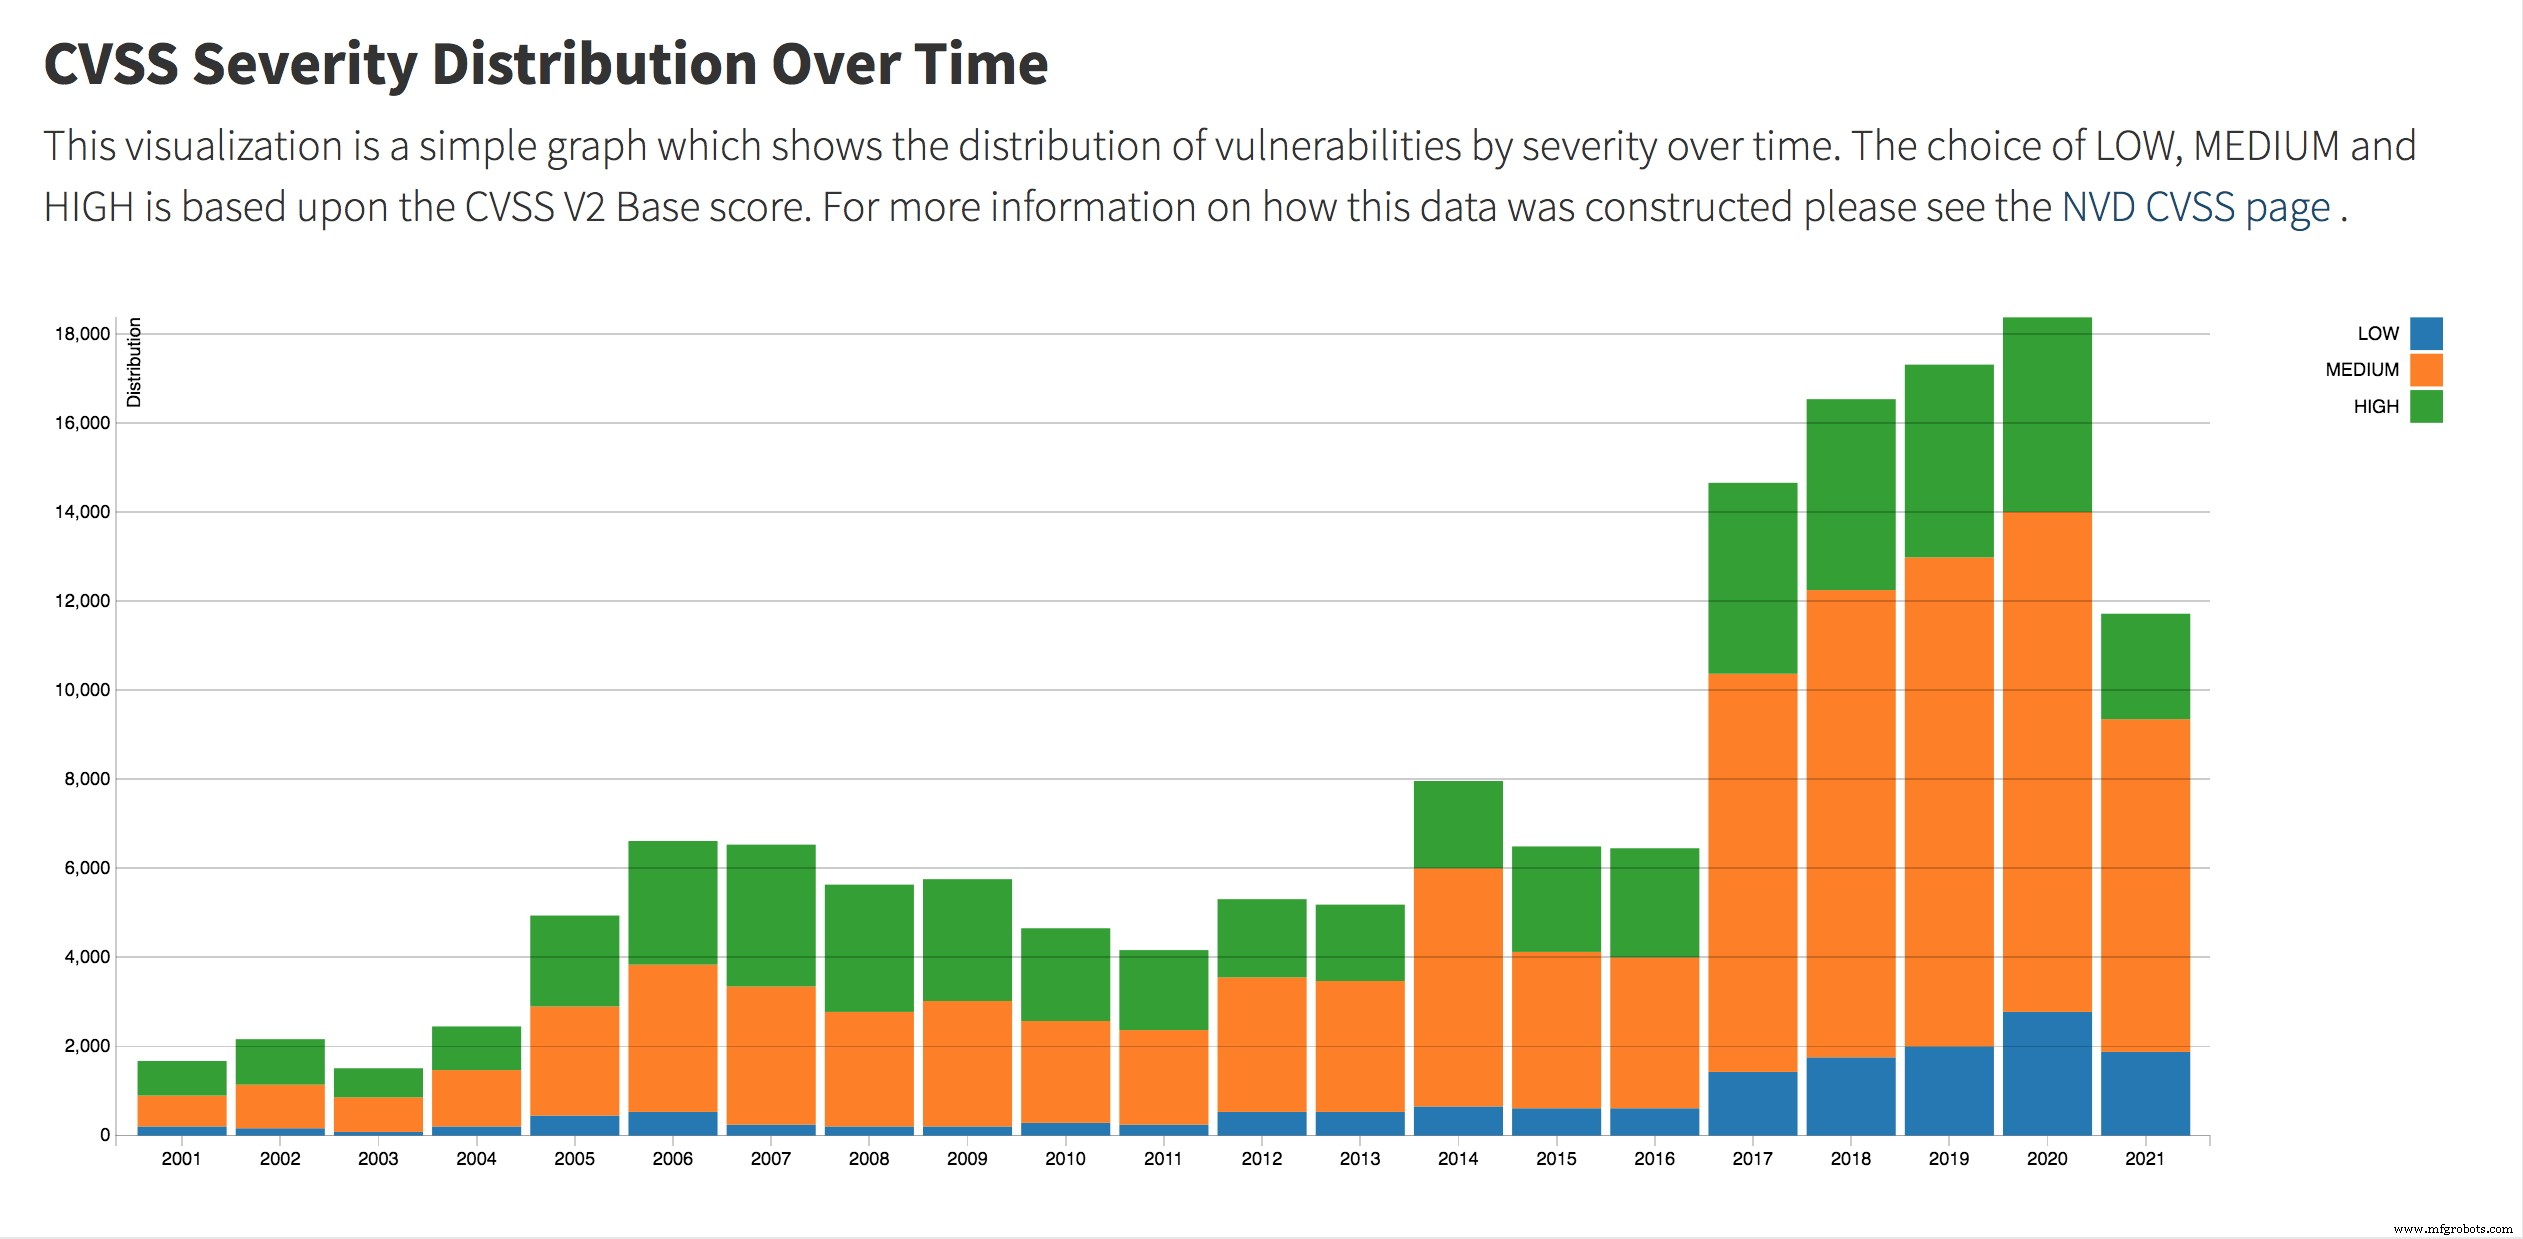
(Bron: National Institute of Standards and Technology)
Miljoenen IoT- en operationele technologie (OT)-apparaten – waaronder voertuigen en medische apparatuur – lopen potentiële risico's. Toch waren veel OEM's en asset-eigenaren zich niet bewust van deze fouten tot Microsoft ze in april openbaarde.
Kwetsbaarheidsopenbaarprogramma's (VDP's) zijn geschapen om deze kloof te overbruggen. Zo legt Bugcrowd's Ultimate Guide 2021 uit: VDP's "bieden een mechanisme voor het identificeren en verhelpen van kwetsbaarheden die buiten de typische softwareontwikkelcyclus worden ontdekt." Ze worden meestal beheerd door federale instanties, branchespecifieke groepen of grote leveranciers.
Geen consistentie tussen programma's
In september 2020 publiceerde de Cybersecurity and Infrastructure Security Agency (CISA) een bindende richtlijn die federale instanties verplichtte hun kwetsbaarheidsopenbaarbeleid te publiceren – een initiatief dat leidde tot een proliferatie van uiteenlopende VDP's. CISA's VDP-platform, aangeboden door Bugcrowd en EnDyna, fungeert als gecentraliseerde hub voor burgelijke federale instanties waar onderzoekers beveiligingsproblemen op websites van overheden kunnen melden.
Ron Brash
Toch richten de meeste VDP's zich op productkwetsbaarheden in plaats van proces- of configuratiewakheden, en er is weinig afstemming tussen hen. "Deze programma's zijn allemaal over de kaart heen: zelfs Amerikaanse federale instanties doen elk hun eigen ding," zegt Ron Brash, directeur cyber security insights bij Verve Industrial Protection, in EE Times. "Geen van hen is ingesteld voor maximale efficiëntie." Zelfs gerespecteerde kaders als NIST en ISO/IEC lijden onder inconsistenties in rapportage, handhaving en herstelwerkstromen.
Brash wijst ook op een transparantiegat. Federale instanties bezitten de commerciële off-the-shelf (COTS)-producten die ze inkopen niet, maar fungeren als tussenpersonen. "De mensen die deze producten toezien, missen diepgaande technische kennis, budgettaire beperkingen en goedkeuringsknopen," merkt hij op, "wat het moeilijk maakt om leveranciers te dwingen tot het uitbrengen van fixes of naleving af te dwingen."
De eigenaarsonduidelijkheid strekt zich uit tot de adviezen zelf. Grote leveranciers claimen vaak verantwoordelijkheid, maar gefragmenteerde bedrijfseenheden en multi-vendor productstacks verwateren de aansprakelijkheid nog verder. "Omdat elk product meerdere producten kan combineren, vermenigvuldigt het aantal leveranciers zich nog meer," stelt Brash.
Beperkingen van het CVE-rapportagesysteem
CISA beheert twee centrale Amerikaanse VDP's: de National Vulnerability Database (NVD) bij NIST en het Common Vulnerabilities and Exposures (CVE)-programma dat door MITRE wordt beheerd, beide catalogiseren openbaar bekende kwetsbaarheden. CISA publiceert ook de ICS-CERT-adviezen, die exploits en operationele problemen beschrijven.
"Zelfs als we het openbaarheidsproces en de onderzoeksaspecten negeren, is het CVE-systeem arcaan en complex," argueert Brash. "Asset-eigenaren missen vaak de expertise om OT/ICS-adviezen te interpreteren, wat leidt tot paralyse voor de overmacht aan data." De complexiteit is duidelijk in Brash's YouTube-presentatie, een handleiding voor het navigeren door CVE-entries.
Daarnaast vangt de CVE-databank niet elke kwetsbaarheid. Volgens Risk Based Security werden in juli 2.158 kwetsbaarheden gepubliceerd, waarvan 670 geen CVE-identifier hadden.
John Jackson, oprichter van Sakura Samurai, merkt op dat "CVE-dekking zich richt op wijd gebruikt software; een fout uniek voor de logica of server van één bedrijf verschijnt misschien nooit in de database."
Federale VDP's richten zich primair op federale instanties, met beperkte middelen voor commerciële entiteiten. Hoewel sommige industrieën toegewijde regulators hebben – zoals de North American Electric Reliability Corporation (NERC) voor nutsbedrijven – kunnen deze kaders verschuiven met beleidsveranderingen.
"Sommige open-source projecten managen kwetsbaarheidsopenbaaring effectief," zegt Brash. "Bepaalde delen van de Linux-kernel hebben robuuste processen, anderen hinken achter. Zelfs binnen het bredere Linux-ecosysteem variëren beveiligingspraktijken enorm."
Rapportage- en openbaarheidsuitdagingen
Het gebrek aan standaardisatie in rapportage plaatst onderzoekers in een nadeel, zeker wanneer juridische risico's schuilgaan onder de Computer Fraud and Abuse Act (CFAA). "Veel VDP's vergen van onderzoekers dat ze niet over bevindingen spreken, bieden geen compensatie en worden beheerd door niet-beveiligingspersoneel," waarschuwt Jackson. "Deze omstandigheid belemmert samenwerking en verzwakt de algehele beveiligingshouding."
Een NTIA-rapport uit 2016 vond dat 92% van de onderzoekers zich bezighoudt met gecoördineerde openbaaring, doch 60% noemt juridische dreigingen als belemmering, en slechts 15% verwacht een bounty – hoewel 70% regelmatige communicatie over de bug verwacht. Bugcrowd's 2021-gids rapporteert dat 87% van de organisaties met VDP's een kritieke kwetsbaarheid via het programma ontving, maar slechts 79% daadwerkelijk onderzoekers compenseert voor impactvolle bevindingen.
Gegeven de complexiteit van ingesloten, IoT- en industriële productkwetsbaarheden, pleit Brash voor een gestandaardiseerd openbaarheidskader. Hij voorziet een register – vergelijkbaar met automobiel-terugroepactiesystemen – voor ingesloten IoT-apparaten, zodat OEM's en systeemintegrators asset-eigenaren tijdig informeren. "Met een duidelijk overzicht van kwetsbaarheden kunnen eigenaren kiezen om het risico te accepteren, patches toe te passen of apparatuur te vervangen, vergelijkbaar met het auto-terugroepproces," stelt hij.
>> Dit artikel werd oorspronkelijk gepubliceerd op onze zus-site, EE Times.
Internet of Things-technologie
- De Industriële IoT Beveiligen: Een Praktische Roadmap
- Firmware-beveiliging Revolutie: Axiado's TCU Als Next-Gen Verdediging
- Waarom Industriële IoT-Systemen Primaire Doelen Zijn voor Cyberaanvallen – en Hoe Ze Te Beveiligen
- De Industriële Internet of Things Beveiligen: Strategieën, Standaarden en de Chain of Trust
- IoT-beveiliging – Wie draagt de verantwoordelijkheid?
- De Opkomst van IoT: Waarom Beveiliging Vanaf Dag Één Ingebouwd Moet Zijn
- IoT-beveiliging: Implementatiebarrières Overwinnen
- Cybersecurity Retrofitten: Legacy Industriële Systemen Beveiligen in het IIoT-tijdperk
- IoT Apparaten Beschermen Met Deception Technology
- ICS-beveiligingschecklist: 8 bewezen stappen om industriële controlesystemen te beschermen
- Toeleveringsketenkwetsbaarheden Bedreigen Industriële IoT-beveiliging