



Ransomware versnelt de industriële cyberbeveiligingstransformatie
Het Colonial Pipeline ransomware-incident eiste een losgeld van $4,4 miljoen, maar de echte kosten—verloren omzet, merkerosie en geïntensificeerd regulatorisch toezicht—liepen in de tientallen miljoenen.
Na die aanval versnellen federale agentschappen een ruimte cyberbeveiligingshervorming, maar veel industrieën worstelen nog steeds om moderne digitale tools in legacy-operaties te weven.
Data-gedreven automatisering verspreidt zich, maar verouderde handmatige uitwisselingen—klapbord-gebaseerd delen, langdurige goedkeuringscycli—gaan efficiëntie uitputten en blootleggen kritieke kwetsbaarheden.
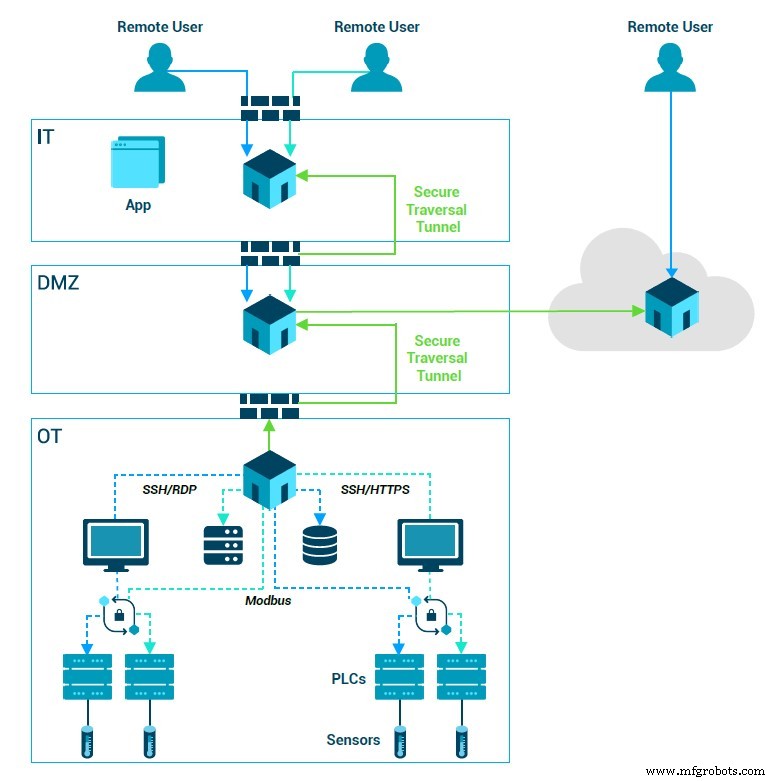
Een diagram van een zero-trust systeem.
Met President Biden's executive order om de landelijke cyberbeveiligingshouding te versterken, een 100-dagenplan gericht op het verouderde energienet, en het Department of Homeland Security's nieuwe pipeline-directief, staan industrieën die nog niet volledig moderne technologie hebben geadopteerd onder intense druk om hun beveiligingsprocessen en -technologieën te upgraden. De uitdaging is complex en kostbaar, maar essentieel.
Voor veel operators voelt de taak even ontzagwekkend als noodzakelijk. Het oplossen van beveiligingsgaten die ontstaan wanneer nieuwe en legacy apparatuur samenwerken, vereist meer dan een plug-and-play oplossing; het vereist een fundamentele mindset-shift.
Beveiliging kan niet langer slechts als een verdedigingstactiek worden gezien. Het moet de fundering zijn voor de overgang naar "slimme" infrastructuur—een visie die al bijna een decennium circuleert, maar meer theoretisch dan praktisch is gebleven.
De visie voor een slim energienet ziet er zo uit:
Elektrische substations zouden beheerd worden door IoT-apparaten die realtime kunnen communiceren met beheerders, partners en klanten; diverse energiebronnen—wind, water, zonnestroom, kernenergie en fossiele brandstoffen—zouden automatisch samengaan om opwekking en distributie te optimaliseren; energie-intensieve locaties zoals datacenters, grote kantoorgebouwen en woningen zouden slimme thermostaten implementeren die machine learning gebruiken om kosten en verbruik te verminderen.
Hoewel deze ideeën niet nieuw zijn, bewijzen een reeks hoogtepunt-cyberaanvallen dat de slimme-netvisie—en elke verbonden infrastructuur—afhangt van een robuuste cyberbeveiligingshouding.
Bijvoorbeeld, volledig automatische spanningsaanpassingen in een substation of realtime communicatie met thermostaten, straatverlichting en kantoorverwarmingssystemen zijn alleen mogelijk als elke interactie beveiligd is. Anders zouden grootschalige digitaliseringsinvesteringen meer cyberkwetsbaarheden introduceren dan voordelen.

Duncan Greatwood
Nu we weten dat cyberbeveiliging essentieel is voor slimme infrastructuur, is de volgende stap duidelijk. Biden's executive order roept op tot afwijking van traditionele modellen, en dringt operators aan om zero-trust architectuur aan te nemen—de moderne alternatief voor perimeter-gebaseerde beveiliging.
Zero trust is als het vergrendelen van elke deur in je huis—incl. koelkast, voorraadkast en magnetron—terwijl elk gezinslid een unieke sleutel heeft voor elke locatie. In tegenstelling, vertrouwt een traditionele benadering op een enkele hoofdsleutel voor de voor- en achterdeur.
Binnen deze architectuur wijzen utility-beheerders elke gebruiker, elk apparaat en elke applicatie een unieke identiteit toe met aangepaste toegangsprotocollen. Als een cyber-adversary het systeem binnendringt, isoleert het netwerk die entiteit en verstrikt controles om verdere toegang te voorkomen.
Het gebrek aan granulair beheer verklaart waarom incidenten zoals de Colonial Pipeline ransomware-aanval een operatie gedwongen kunnen worden af te sluiten, en waarom bijna elke week een nieuwe grootschalige cyberaanval een ander kritisch systeem lamlegt.
Het implementeren van zero trust over alles—van 20-jarige systemen zonder wachtwoorden of encryptie tot toekomstige IoT-apparaten met digitale identiteiten—zal de voordelen van digitale transformatie ontgrendelen. Operators zullen genieten van naadloze remote-toegang, efficiënte datadeling en gestroomlijnde samenwerking met partners, wat een keer een kostbare verdediging was, in een katalysator voor innovatie verandert.
Door deze nieuwe benadering te mandateren en te incentiveren, verhoogt het Biden-bestuur niet alleen de rol van beveiliging in het bouwen van slimme infrastructuur; het herdefinieert wat het betekent veilig te zijn. In het proces ontketent het stilletjes een nieuwe digitale revolutie binnen de industriële sector.
— Duncan Greatwood is chief executive officer van Xage
>> Dit artikel werd oorspronkelijk gepubliceerd op onze zustersite, EE Times.
Internet of Things-technologie
- Waarom Industriële IoT-Systemen Primaire Doelen Zijn voor Cyberaanvallen – en Hoe Ze Te Beveiligen
- Productie-excellentie Verhogen met Industry 4.0: De Opkomst van Quality 4.0
- Cybersecurity Retrofitten: Legacy Industriële Systemen Beveiligen in het IIoT-tijdperk
- Industriële retrofit-revolutie: Hoe slimme upgrades efficiëntie & winstgevendheid drijven
- Industriële IoT-beveiliging: stijgende dreigingen en de noodzaak voor geïntegreerde IT/OT-bescherming – Deel 1
- Waarom TÜV SÜD de autoriteit is in industriële cyberbeveiliging
- Industriële cyberbeveiliging op de vlucht: Hoe generische malware alle sectoren bedreigt
- Trisis-malware gedetecteerd in tweede industriële faciliteit, cyber-fysieke beveiligingszorgen verergeren
- ICS-beveiligingschecklist: 8 bewezen stappen om industriële controlesystemen te beschermen
- Industriële automatisering beveiliging: Waarom het een top prioriteit moet zijn
- Industriële IoT Beveiligen: Praktische Strategieën voor Cyber-Fysieke Systemen