



Gegevensbeveiliging In De Cloud Garanderen: Uw Informatie Beschermen Met Vertrouwen
Leiderschap En Partnerschap In Cloudbeveiliging
Definities zijn cruciaal; essentieel zelfs. De term "leiderschap", bijvoorbeeld, wordt door Google Dictionary eenvoudig gedefinieerd als "De actie van het leiden van een groep mensen of een organisatie". Bij phoenixNAP is leiderschap in onze industrie deel van ons DNA en cultuur. We definiëren leiderschap als het creëren van innovatieve, betrouwbare, kosten-geoptimaliseerde en wereldklasse oplossingen die onze klanten gemakkelijk kunnen consumeren.
In die zin neigt de term "Cloud Infrastructure" (of zijn voorganger "Cloud Computing") ertoe om meerdere verschillende scenario's en oplossingen te vertegenwoordigen, opgevoed door overmatige marketingteams. Zonder een duidelijke definitie is duidelijkheid rondom de termen het beste verwarrend. "Cloud Security" wordt vaker beschreven als het vertegenwoordigen van zorgen rondom gegevensvertrouwelijkheid, privacy, wettelijke compliance, herstel, disaster recovery, en zelfs leverancierslevensvatbaarheid. We streven ernaar duidelijkheid, specificiteit en vertrouwen in deze ruimte te brengen door onze Data Security Cloud-oplossingen.
De Weg Vooruit: Het Beveiligingslandschap
Volgens Heng & Kim (2016) van Gartner, zullen tot 2020 60% van de bedrijven een storing van een of andere soort lijden, direct toegeschreven aan de onvermogen van hun interne IT-team om risico's effectief te beheren. 87% van de bijna 1200 wereldwijde C-level executives die door E&Y geïnterviewd werden, zeggen dat ze 50% meer financiering nodig hebben om te gaan met het verhoogde dreigingslandschap. Vererger dat probleem door het feit dat we een mondiale tekort aan vaardigheden in technologie- en beveiligingsdiensten tegenkomen. Deze kwesties beïnvloeden direct de capaciteit van organisaties om hun Information Technology en nu hun Cybersecurity-personeel te behouden en te werven.
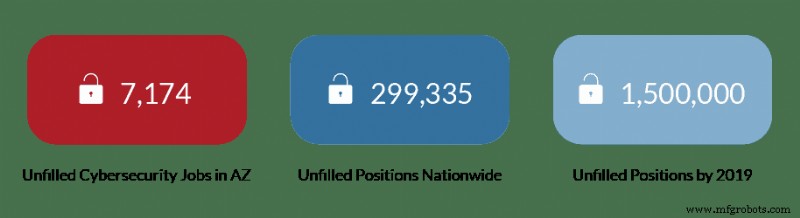
Terwijl de industrie zich voorbereidt op deze potentiële beveiligingsepidemie, voorspellen voorspellingen dat een consolidatie van het grote aantal beveiligingsdienstverleners zal plaatsvinden, samen met een verhoogde focus en vertrouwen op automatisering en machine learning-tools. Ondanks publieke zorgen, hoeft dit geen slecht ding te zijn. De groeiende sophisticated van deze tools, de capaciteit om analyses en correlatie in veel dimensies uit te voeren, en de automatiseringsmogelijkheden, kunnen efficiëntie creëren of potentiëel, vooruitgang in onze verdedigingscapaciteiten.
Toonaangevende providers in deze ruimte staan niet stil. Als zo'n provider is phoenixNAP aan de voorhoede van veel initiatieven, variërend van lokaal tot internationaal. Het is bijvoorbeeld cruciaal dat we beginnen met het bevorderen van kennis bij kinderen zo jong als de basisschool om interesse in het vak te wekken. In samenwerking met industriorganisaties, sponsor evenementen en nemen we leiderschapsrollen in organisaties om curriculumontwikkeling en bewustwording te ondersteunen. We leiden inspanningen in threat intelligence sharing, en het gebruik van uiteenlopende dark web databronnen, om een voorspellende analyse te creëren die geoperationaliseerd kan worden voor vroege dreigingsvectoridentificatie. Bovendien hebben we een partnerschap met de Verenigde Staten Gewapende Machten en het U.S. Department of Veteran Affairs om paden te bieden voor die diensten die geïnteresseerd zijn, om een lage drempel voor toegang te hebben, en een toegewijd ondersteuningssysteem, zodat ze succesvol kunnen overstappen naar cyberrollen als burgers.
"Leiderschap", zien we als onze maatschappelijke verantwoordelijkheid en onze bijdrage aan het verbeteren van de beveiligingshouding van ons marktsegment.
Waarom Is Dit Relevant Voor Beveiliging In De Cloud?
Een Gartner-studie uit 2015 voorspelde een jaarlijkse groeisnelheid van 16% jaar-op-jaar. De realiteit is dat naarmate we de 2020-milestone benaderen, we een 32% toename zien in IT-uitgaven aan clouddiensten. Diezelfde studie identificeerde dat ongeveer 40% van de IT-budgetten nu toegewijd zijn aan cloud- of SaaS-gerelateerde diensten.
Veilige Oplossingen Van Onze Unieke Perspectief
Het is veilig om aan te nemen dat u al in de cloud zit, of er naartoe gaat. Onze focus is om te educeren over wat we geloven de meest significante componenten zijn van een veilige cloud-infrastructuur, en hoe deze componenten de beveiligingsbehoeften van modern bedrijf complementeren en ondersteunen. Net als de path-goal theorie het belang van de relatie voor doelbereiking benadrukt, geloven we als technologie-dienstverlener in partnerschap met onze klanten en de extra mile te gaan om wederzijds vertrouwde adviseurs te worden in productcreatie en -onderhoud. De cloud is in uw niet-verre toekomst. Laten we u veilig en beveiligd houden, en u op de weg begeleiden.
Bij phoenixNAP hebben we een uniek perspectief. Als infrastructuurprovider bieden we een dienstportfolio van complementaire tools en diensten om organisaties te voorzien van holistische, veilige, cloud-gebaseerde oplossingen. Met dat in gedachten, identificeerden we een kloof in de kleine en middengrote bedrijven ruimte (MKB), en hun toetredingsbarrières, voor toegang tot high-tech technologie zoals deze. We wisten wat we moesten doen: we ontwikkelden de tools om deze bedrijven te helpen met toegang tot een wereldklasse veilige cloud-gebaseerde oplossingsaanbieding, die aan hun regulatorische behoeften voldoed en deze ondersteunde. We leggen de lat hoog voor prestaties, herstelbaarheid, business continuity, beveiliging en nu compliance. Onze passie voor kleine tot middelgrote bedrijven en toewijding aan beveiliging is waarom we de Data Security Cloud bouwden. Onze Data Security Cloud is een aspiratie om de werelds meest veilige cloud-aanbieding te creëren.
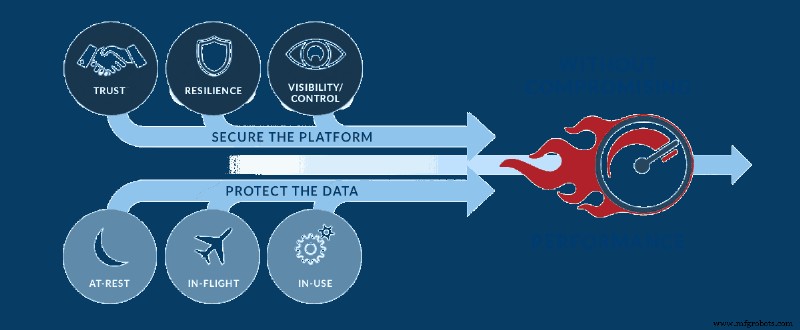
We wilden een manier om een oplossing te bouwen die de Gouden Standaard in beveiliging zou zijn, maar ook volledig toegankelijk voor iedereen. Voor dat te laten gebeuren, moesten we de traditioneel consultatieve beveiligingsdiensten commoditiseren en het aanbieden tegen een betaalbare OpEx-kostenstructuur. Dat is precies wat we deden.
Cloudbeveiliging Is Een Gedeelde Verantwoordelijkheid
De Cloud Adoption Survey 2017 vond dat 90,5% van de respondenten gelooft dat Cloud Computing de toekomst is van IT. Zo veel als 50,5% van deze respondenten identificeerde nog steeds beveiliging als een zorg. Van die zorgen waren de volgende gebieden van bijzonder belang:
- Uitdagingen bij data- en applicatie-integratie
- Regulatorische compliance-uitdagingen (54% gaf aan PCI-compliance vereisten te hebben)
- Zorgen over "lock-in" door proprietaire publieke cloud-platforms
- Wantrouwen tegenover grote cloudproviders
- Kosten
We hebben onze oplossing van de grond af opgebouwd, met deze perspectieven in gedachten. We identificeerden dat we monitoren, actief verdedigen en een Security Operations Center inzetten moesten, om 24×7 wereldwijd op incidenten te reageren. We ontwierpen een oplossing waarin we partnerschap aangaan met elk van onze klanten om de verantwoordelijkheid voor het beschermen van hun omgeving te delen. Uiteindelijk draagt deze strategie bij aan het beschermen van de privacy en vertrouwelijkheid van de daarnaastvolgende geprivilegieerde, financiële, gezondheidszorg- en persoonlijke/demografische gegevens van hun klanten. We zetten ons in om een systeem te ontwerpen dat uw doelen naar uw beveiligingshouding versterkt.
Onze uitdaging, zoals we zagen, was om de typen beveiliging in cloudcomputing te commoditiseren en ontmystificeren. We hebben significante middelen geïnvesteerd in het integreren van tools en leveranciers gedwongen om over te gaan van een traditioneel CapEx-kostenmodel naar een OpEx pay-as-you-grow model. Uiteindelijk stelt deze strategie prijsstructuren in die gunstig zijn voor dit marktsegment en verwijdert elke toetredingsbarrière, zodat onze klanten toegang kunnen krijgen tot dezelfde tools en technieken die voorheen voorbehouden waren aan de enterprise-ruimte.
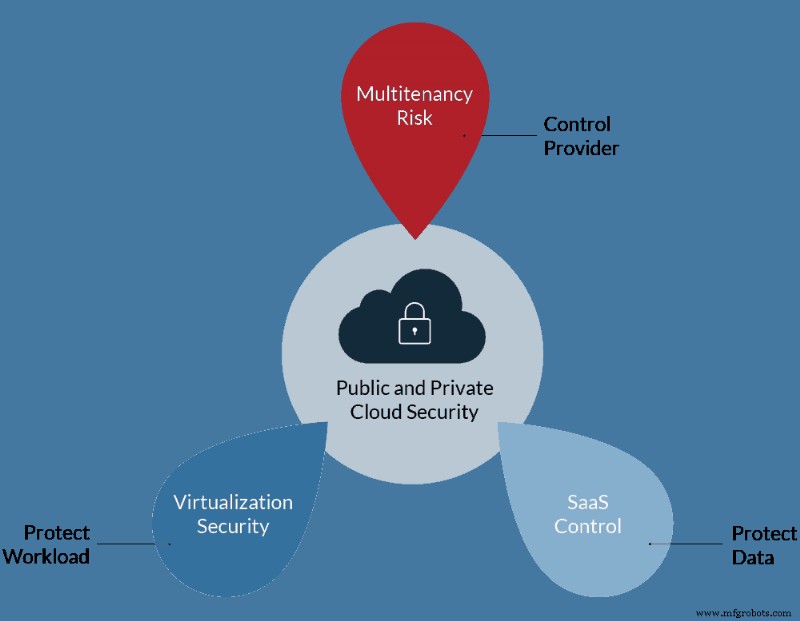
Wat Zijn Cloud Services?
Bij het spreken over Cloud Services, moeten we de context definiëren van:
Private Cloud
- Een Private Cloud vertegenwoordigt doorgaans de virtualisatieoplossing die u in-house heeft of die u of uw organisatie in een datacenter colocation kan hosten.
- Optimaliseren van het gebruik van onbenutte tijd op een typische compute-workload, door meerdere workloads op een enkele host te aggregeren, zal de Private Cloud gebruikmaken van de resource-overprovisionering die inherent is aan een bare metal hypervisor-platform.
- U bent eigenaar van uw Private Cloud. Het is technisch in uw faciliteit, onder uw operationele controle. Het vertrouwen in de beveiligingscontroles is daardoor hoog, maar afhankelijk van de vaardigheden en competentie van de operators en hun vermogen om op de juiste beveiligingshygiëne te blijven letten.
- De uitdaging is echter dat u nog steeds de hardware, software, licentie, contingenteplanning (backup en business continuity), en zelfs de hierboven beschreven human resources moet aanchaffen en onderhouden. Inclusief de organisatorische overhead om deze bronnen continu te ontwikkelen en beheren (training, HR, medisch/tandartsplannen, etc.).
Publieke Cloud
- Een publieke cloud is een omgeving waarin een dienstverlener een virtualisatie-infrastructuur beschikbaar stelt voor bronnen zoals virtuele machines, applicaties en/of opslag. Deze bronnen zijn open voor het algemene publiek voor consumptie via het internet. De publieke cloud is doorgaans een omgeving die onder een pay-per-use-model opereert, waarbij de klant alleen betaalt voor wat ze geabonneerd en/of gecommitteerd hebben.
- We kunnen publieke cloud verder categoriseren als:
- Software-as-a-Service (SaaS). Een geweldig voorbeeld van SaaS is Microsoft's Office 365. Hoewel u veel van de tools via de internetbrowser zelf kunt gebruiken, kunt u ook de client-software downloaden, terwijl al het echte werk plaatsvindt binnen de cloudomgeving.
- Platform-as-a-Service (PaaS). Een oplossing waarbij de cloudprovider hardware en softwaretools levert, doorgaans in een OpEx-model.
- Infrastructure as a Service (IaaS). Wanneer we verwijzen naar de publieke cloud, is dit doorgaans de service waar de meeste mensen naar verwijzen. Een typisch scenario is wanneer u een website bezoekt en een virtuele Windows Server bestelt; met X aantal processors, Y hoeveelheid RAM, en Z hoeveelheid opslag. Bij phoenixNAP bieden we deze stijl van service. Eenmaal ingericht, installeert u IIS en WordPress, u uploaded uw site, en nu heeft u een internet-facing server voor uw website. Consumenten die tot dit model hingezogen zijn, zijn doorgaans kostenbewust en proberen hun oplossing met de minste uitgaven te creëren. Dingen zoals een internet-facing firewall kunnen over het hoofd gezien of volledig overgeslagen worden. Sterke systeemarchitectuurpraktijken zoals het creëren van afzonderlijke workloads voor webplatforms en database/opslagplatforms (met een interne firewall) kunnen ook lijden. Wat op dit punt duidelijk kan zijn, is dat dit een van die gebieden van intense focus is toen we onze oplossingen creëerden.
- Onze value proposition is dat dit type cloudplatform de behoefte van de organisatie vermindert om in on-premise infrastructuur, bronnen of zelfs jaarlijkse servicecontracten te investeren en te onderhouden. Hoewel dit resourcebehoeftes zal verminderen, zal het ze niet elimineren. Omdat de meeste licentiekosten ofwel via de provider zijn inbegrepen en waarschijnlijk beschikbaar zijn aanzienlijk verlaagde prijspunten door de economies of schaal van de provider, bent u ook gegarandeerd dat u enkele van de beste prijzen krijgt.
De volgende tabel contrasteert het verschuivende kostenallocatiemodel:
Traditionele IT
Activakosten
- Server Hardware
- Opslag Hardware
- Netwerk Hardware
- Software Licentie
Arbeidskosten Om Infrastructuur Te Onderhouden
Fysieke Datacenter Kosten
- Stroom
- Koeling
- Beveiliging
- Verzekering
Uitbestedings/Consulting Kosten
Communicatie/Netwerk Kosten
Publieke Cloud
Virtuele Infrastructuur Kosten
- Server Kosten
- vProcs
- vRAM
- vStorage
- Software Licentie Kosten
- Professionele Diensten
- Bandbreedte Kosten
- Beheerde Diensten Kosten
Hybride Cloud
- Beschouw de Hybride Cloud als een fusie tussen de Private en Publieke Cloud. Het gewenste doel is dat workloads in beide omgevingen met elkaar communiceren, inclusief de mogelijkheid om deze workloads naadloos tussen de twee platforms te verplaatsen.
- Hoewel dit ook mogelijk is in de andere scenario's, is in het geval van de Hybride Cloud het typisch om een publieke cloud-omgeving te zien geconfigureerd als een on-premise omgeving. Dit scenario kan een goede Noord-Zuid verkeerssegmentatie hebben, en in het zeldzame geval, een goede Oost-West verkeerssegmentatie gefaciliteerd door virtuele firewall-apparaten of meer recent VMware NSX gebaseerde micro-segmentatietechnologie.
Welke Rol Spelen Control Frameworks?
Control Frameworks zijn uitlijning van best practices. Een sterke en gedefinieerde set van processen en controles die de provider helpen de juiste beveiligingshouding aan te houden. Houding die geëvalueerd, geaudit en gerapporteerd kan worden, vooral wanneer onderworpen aan regulatorische vereisten geverifieerd door een auditproces. Wat dit voor een consument betekent is dat de provider een standaards-gebaseerde oplossing heeft gebouwd die consistent is met de industrie. Ze hebben geen hoeken afgeknipt, ze hebben de moeite genomen om een kwaliteitsproduct te creëren dat betrouwbaar en inter-operabel is, voor het geval u componenten van uw infrastructuur moet importeren of exporteren. Een standaards-gebaseerde benadering door de provider kan ook gebruikt worden voor uw eigen regulatorische compliance-behoeftes, aangezien het componenten op uw checklist kan adresseren die u aan de provider kunt toewijzen.
Partnerschap Met De Besten
Marktaandeelcijfers zijn een kwantitatieve maatstaf, hoewel onderhevig aan een niveau van alpha, is het nog steeds statistisch geldig. Intel en VMware zijn duidelijke leiders en wereldwijde innovatoren in deze ruimte. Productsuperioriteit, een kwalitatieve maatstaf, is een cruciale activa bij het integreren van componenten om innovatieve oplossingen te creëren in een hoog vereistende ruimte. Bij phoenixNAP zijn we trots op onze lopende partnerschappen en trots om producten met deze partners te ontwikkelen. We geloven in de waarde van co-gebrandeerde oplossingen die innoveren maar toch stabiele platforms creëren door longeviteit en leiderschap in de ruimte.
Bij het ontwikkelen van onze Data Security Cloud (DSC) productaanbieding, had ik het genoegen om te werken met de nieuwste generatie Intel chipsets en vroege release VMware productcode. We architekteerden en implementeerden met next-generation tools en technieken, niet gebonden door het erfgoed van eerdere oplossingen of methodologieën.
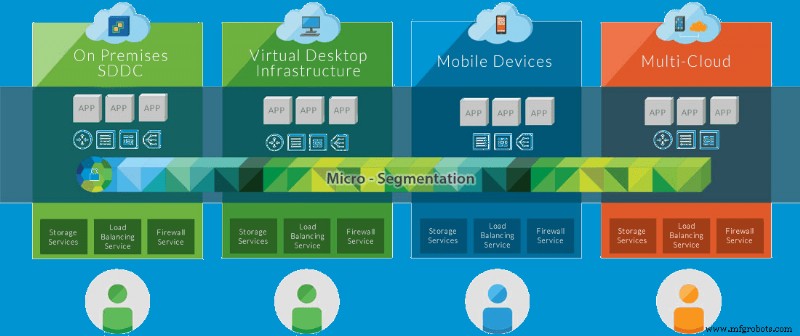
We hebben VMware's vRealize Suite en vCloud Director technologieën geïntegreerd in een wereldklasse oplossing. Bij phoenixNAP willen we niet alleen onze klanten in staat stellen hun operationele taken zelf te beheren, maar door het gebruik van de industriestandaard VMware als platform, kunnen we hybride cloudoplossingen creëren tussen hun on-premise en Data Security Cloud implementaties.
Vers Nieuw Beginnen
Omdat we een veilige cloud-service-aanbieding wilden ontwerpen, kozen we ervoor om niet beïnvloed te worden door legacy. Beginnend met een heel nieuw netwerkplatform gebaseerd op software-defined-networking, creëerden en bouwden we een flexibele, schaalbare oplossing, met micro-segmentatie en data-isolatie best practices. We ontwierpen dit niveau van flexibiliteit en controle doorheen het gehele virtualisatieplatform-stack en de interconnecterende communicatiefabric.
Ontwerpmetodologie
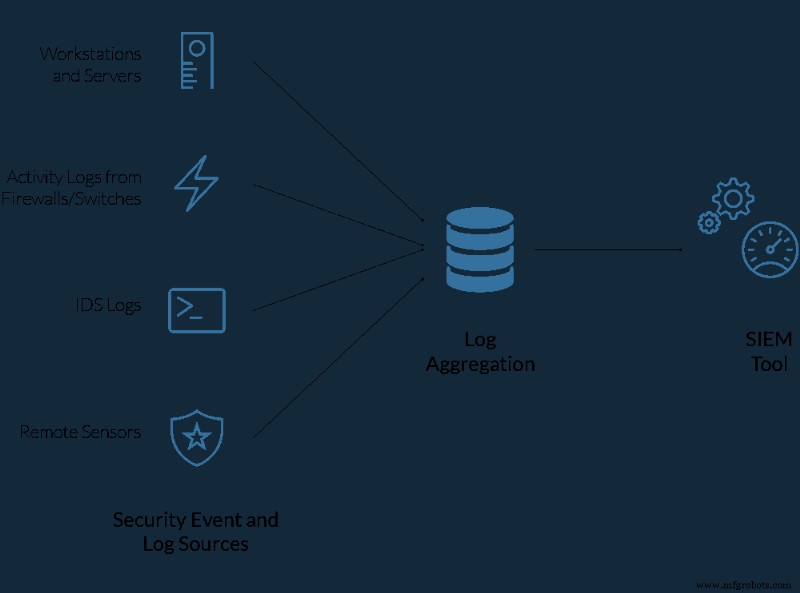
We maakten gebruik van ons uitgebreide achtergrond in het halen van compliance-doelen; een framework-benadering incorporerend, gebruikmakend van industry best practices, de behoeften en beperkingen anticiperend die geërfd worden met het behalen van industrie- en compliance-certificeringen zoals PCI, HIPAA Compliance, en ISO 27002 (binnenkort). We ontwierpen een flexibele, maar veilige architectuur, aangevuld door een VMware LogInsight logverzamelings- en aggregatieplatform, dat beveiligingsgerelateerde incidenten streamt naar een LogRhythm SIEM, bewaakt door onze 24×7 Security Operations Center (SOC).
We Bewijzen Het
Wat voor betere manier om te bewijzen dat we onze doelen in een beveiligingsstandaard hebben gehaald, dan door de meest gerespecteerde organisaties ons te laten valideren en certificeren. We lieten TrustedSec onze omgeving evalueren, en hen getuigen dat het aan hun verwachtingen voldood. Echter, we stopten niet bij het alleen bereiken van compliance. Bovendien, als beveiligingsprofessionals, auditeerden we onze omgeving, gaande over en boven de regulatorische standaarden. We ontwierpen ons framework om een "no compromise approach" te hebben, en onze fundamentele filosofie van "doe het juiste ding" vanuit een technisch en beveiligingsperspectief. Bewijzen door onze PCI-certificering van dit veilige cloudplatform.
De Lancering Van Onze Beveiligingsdienstenaanbieding
Na jarenlang uitgebreide testen en feedback van onze klanten, bouwden we onze Security Risk Management en Incident Response-mogelijkheden in een dienstenaanbieding, beschikbaar voor onze gehele klantenbasis. We verbeterden onze Security Operations door de integratie van geavanceerde Security Orchestration en geautomatiseerde testtools, en door strategische partnerschappen met publieke en private Information Sharing and Collaboration (ISACs) organisaties. Versterkt door onze capaciteit om dreigingsvectordata wereldwijd, in real-time van onze eigen systemen, lidorganisaties, en het dark web te verzamelen, gebruiken we unieke verrijkingstechnieken, om voorspellend profiel te maken van de sociale structuur van deze samenleving; met als doel het creëren van actionable intelligence of vroege waarschuwingsystemen, om onze verdedigingshouding te ondersteunen.
Wat dit betekent is dat we geavanceerde tools bouwen om dreigingen te detecteren voordat ze uw bedrijf beïnvloeden. We gebruiken deze tools om preventieve actie te ondernemen om klantennetwerken onder ons toezicht te beschermen. Acties die ervoor kunnen zorgen dat de nieuwste dreiging u voorbijgaat zonder u in zijn kielzog te betrekken.
Gelaagde Benadering Voor Het Creëren Van Een Veilige Cloud-infrastructuur
Bewijzen Basis
phoenixNAP heeft een lange en bewezen geschiedenis in het ontwerpen, ontwikkelen en exploiteren van innovatieve infrastructuuroplossingen. Met een moederbedrijf in de financiële transactiesector, hebben we uitgebreide kennis en expertise in de veilige exploitatie van deze kritische oplossingen. Als exploitant van wereldwijde datacenter-faciliteiten, hebben we een betrouwbare reputatie en operationeel proces opgebouwd, om de behoeften van onze diverse en grote klantenbasis te ondersteunen.
Onze certificeringen in SOC-1, SOC-2 en SOC-3 vestigen een basislijn voor fysieke en logische toegangscontrole, gegevensbeveiliging en business continuity management en procedures. Onze Type II-aanduiding verifieert deze mogelijkheden in de praktijk. Onze PCI-DSS-certificering vestigt ons engagement en geloofwaardigheid om "het juiste te doen" om een omgeving te creëren die uw zorgen voor het hoogste niveau van beveiligingshouding exemplificeert.
Redundante Wereldwijde Communicatiefabric
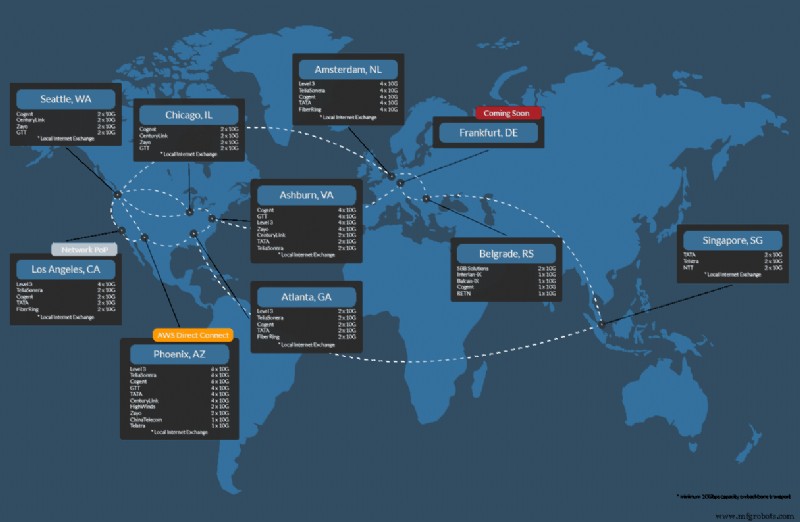
Bij phoenixNAP geloven we dat elke klant de hoogste vorm van beveiliging en bescherming verdient. Op ons meest consumentgerichte niveau, profiteren onze klanten van een Internet Service die rijdt op een zes-carrier blended verbinding, met technologieën zoals DDoS-mitigatie ingebouwd in de communicatiefabric. Elke klant van ons ontvangt deze uitzonderlijke beschermingsniveau out-of-the-box. Op onze datacenter-beschikbaarheidsexpertise voortborduurend, ontwierpen we een meshed switching fabric die even veerkrachtig is als het snel is, wat single points of failure elimineert wat ons de vertrouwen geeft om een 100% Service Level Availability (SLA) garantie te bieden.
Hoog Schaalbaar Hardwareplatform
Lisa Spellman – Intel VP/GM van Xeon en Datacenter
Veilig Aan De Fundering
- Root of trust module (TPM)
- Ingebouwde instructiesets voor verificatie (Intel TXT)
- Snelle, hoogwaardige random number generator (RDSEED)
- Firmware assurance (BIOS Guard)
Ingebouwd Ecosysteem
- Efficiënte provisioning en initialisatie (Intel PTE)
- Schaalbaar beheer met beleidsafdwinging (Intel CIT)
- Directe integratie met HyTrust en VMware, etc.
Een Nieuw Niveau Van Vertrouwen
- Veilig, Enterprise Key Management
- Vertrouwde connectiviteit
- Remote attestation van het veilige platform
- Compliance en meting aan de kern
Ontworpen rond de nieuwste Intel Xeon processor-technologie naast onze uitgebreide expertise in het beheren van hoog schaalbare workloads in onze andere cloud-aanbiedingen, bouwden we een rekenplatform dat 1,59x prestatiewinst bereikte ten opzichte van eerdere generaties. Deze toename wordt doorgegeven aan de workloads van onze klanten, waardoor ze betere prestaties en een hogere dichtheid-omgeving krijgen om hun bestaande investering te optimaliseren, zonder enige kapitaaluitgave; in de meeste gevallen zonder enige extra OpEx-commitments.
Geavanceerde Hypervisor-technologie
We bouwen een fundamentele toewijding aan VMware, en ons engagement om de nieuwste tools en technieken te integreren om onze klanten in staat te stellen te doen wat ze nodig hebben, wanneer ze het nodig hebben.
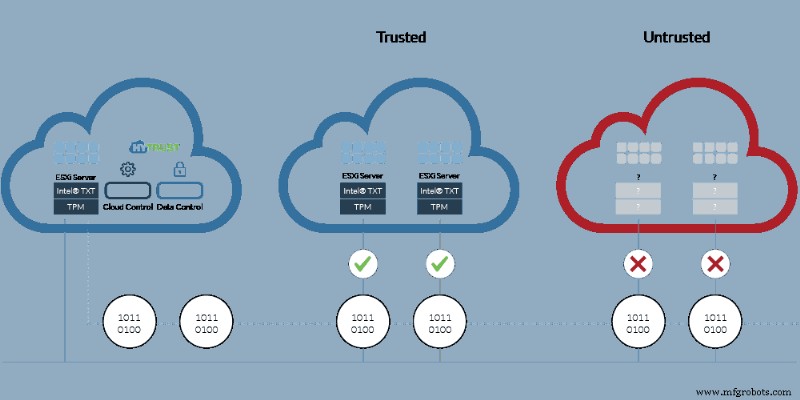
Met Hybrid Cloud Extender kunnen we klanten helpen de netwerkgaten te overbruggen naar gehoste clouddiensten terwijl netwerktoegang en -controle behouden blijven. Tools zoals VMWareNSX stellen de creatie van logische beveiligingsbeleid in staat dat toegepast kan worden op een Virtuele Machine ongeacht locatie (cloud of on-premise). De integratie van de nieuwste Intel Cloud Integrity Toolkit stelt platformbeveiliging in met ongekende databescherming en compliance-mogelijkheden.
Onze vRealize Suite en vCloud Director integratie is niet anders. We bieden onze klanten directe toegang tot de tools die ze nodig hebben om hun hybride cloudomgevingen effectief te beheren en te beschermen. In het geval de klant wenst phoenixNAP in te zetten om een aantal van deze taken uit te voeren, bieden we Managed Services via onze NOC en 3rd party ondersteuningsnetwerk.
Gesegmenteerde Componenten
Ervaring heeft ons geleerd hoe herhaalde fouten te identificeren en te voorkomen, zelfs die gemaakt door strategische of competitieve partners in het industrisegment. Een van die geleerde lessen is de best practice om het "Management" compute-platform te secties en te scheiden van het "User compute platform." Segmentatie zal de impact van een "support systeem" crash, of zelfs een zware operationele workload, aanzienlijk minimaliseren, van het beïnvloeden van de gehele rekenomgeving. Door het creëren van flexibele en innovatieve kansen, trainen we onze teams om te reflecteren, communiceren en hun ervaringen te verbeteren, wat een kennisrijke en scherpe operator creëert die op het batter's box kan stappen klaar om te doen wat van hen gevraagd wordt.
Dreigingsbeheer
We geloven dat we een state-of-the-art infrastructuuroplossing met wereldklasbeveiliging en functionaliteit hebben gecreëerd. Echter, de oplossing is nog steeds afhankelijk van een menselijke operator. Een, die gebaseerd op vaardigheid of training, de zwakste schakel kan zijn. We engageren ons daarom in continue educatie, primair door onze diverse industriële betrokkenheden en leiderschapsinspanningen. Deze dienstenaanbieding is ontworpen als een high-touch omgeving, met een zero-trust methodologie. Een klant, die niet in staat is om te gaan met de elementen van een incident, kan zien dat we in naam van hen ingrijpen en de contention oplossen.
Als alles faalt, en de omgeving wordt ingebroken, vertrouwen we op 3rd party pre-gecontracteerde Incident Responders die in een rap formaat deployen. De juiste behandeling van cybersecurity Incident Response vereist een Crisis Communicatie component. Een of meer individuen getraind in het afhandelen van de details van de situatie, interfaceren met het publiek en de wetshandhaving, en gebaseerd in de concepten van psychologie, zijn getraind om gevoelig en ondersteunend te zijn voor de verschillende slachtoffergroepen van de situatie.
Omdat we backup en recovery als een kernservice in onze aanbiedingen bundelen, kunnen we servicerestauratiebeslissingen nemen gebaseerd op het risico van overschrijven van data versus verlengde downtime. Door de cloudomgeving te gebruiken tot ons voordeel, kunnen we systemen isoleren, en parallelle systemen deployen om de dienst te herstellen, terwijl de beïnvloede server bewaard blijft voor verdere forensische analyse door de wetshandhaving.
Het Gaat Allemaal Om De Lagen
Hiërarchie Van Virtuele Omgeving Beveiligingstechnologieën
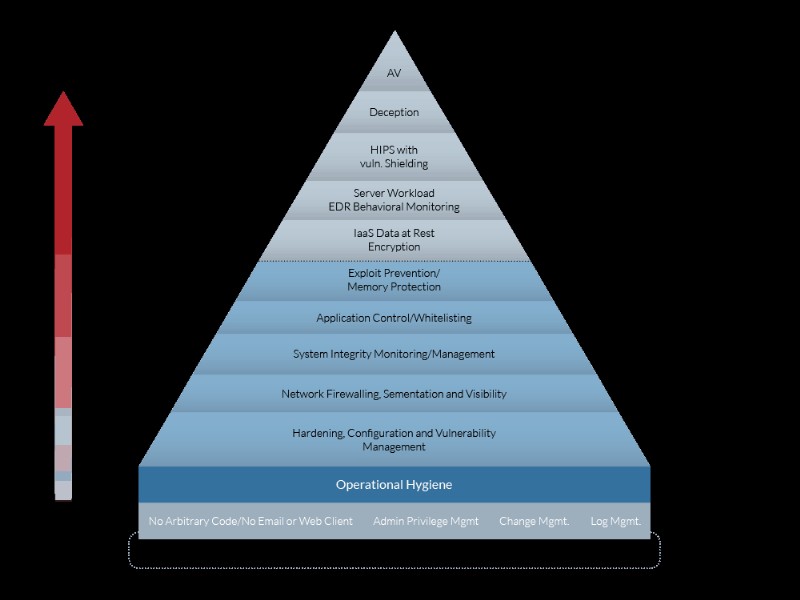
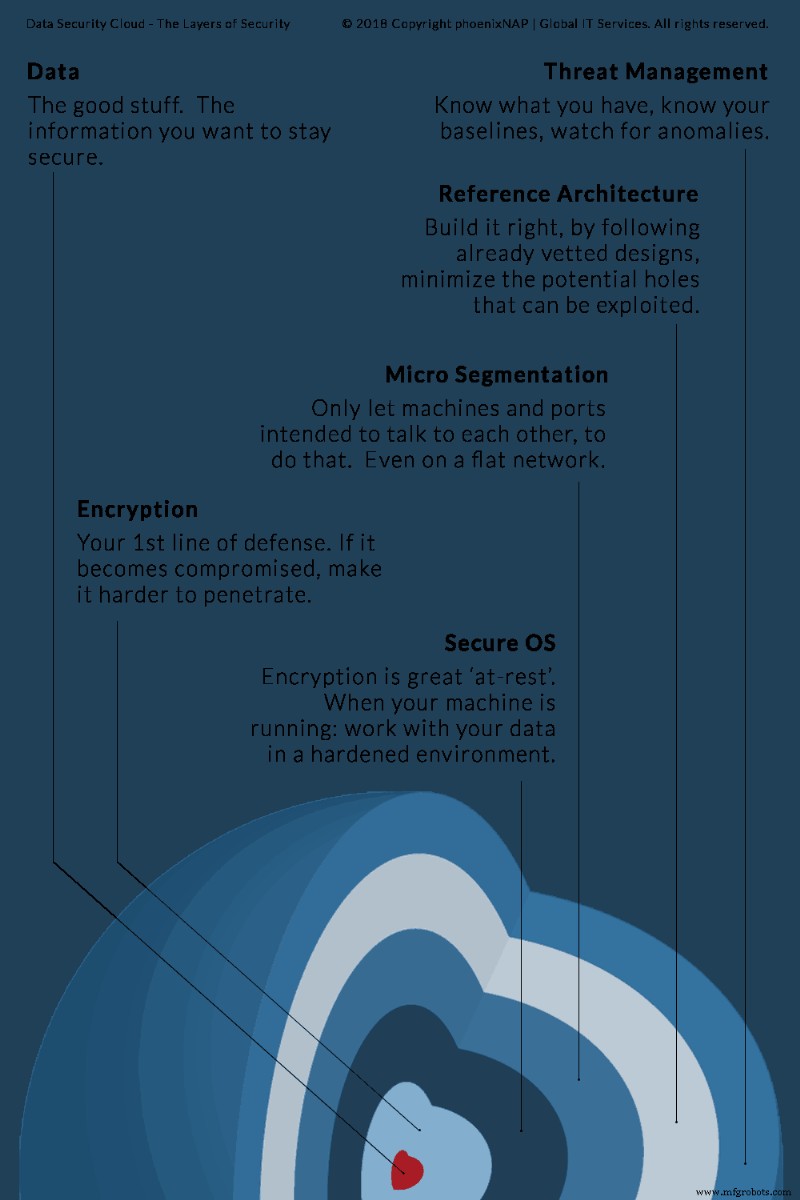
Beveiligingsoplossingen zijn ontworpen om te verdedigen door diepgang. Als één laag gecompromitteerd wordt, begint het verdedigingsproces door de tools en technieken te escaleren naar de volgende tier. We geloven dat een gelaagde benadering zoals beschreven een veilige en stabiele oplossing creëert die gemakkelijk lateraal geschaald kan worden naarmate de behoeften en klantenbasis groeit.
Waarom Dit Allemaal Ertoe Doet
In een van zijn artikelen in de CISO Playbook serie, daagt Steve Riley IT-leiders uit om zich geen zorgen te maken dat migratie naar de cloud het loslaten van totale controle zou vereisen, maar moedigt ze aan om een nieuwe mindset te omarmen. Deze mindset is gericht op identiteitsbeheer, databescherming en workload-prestaties.
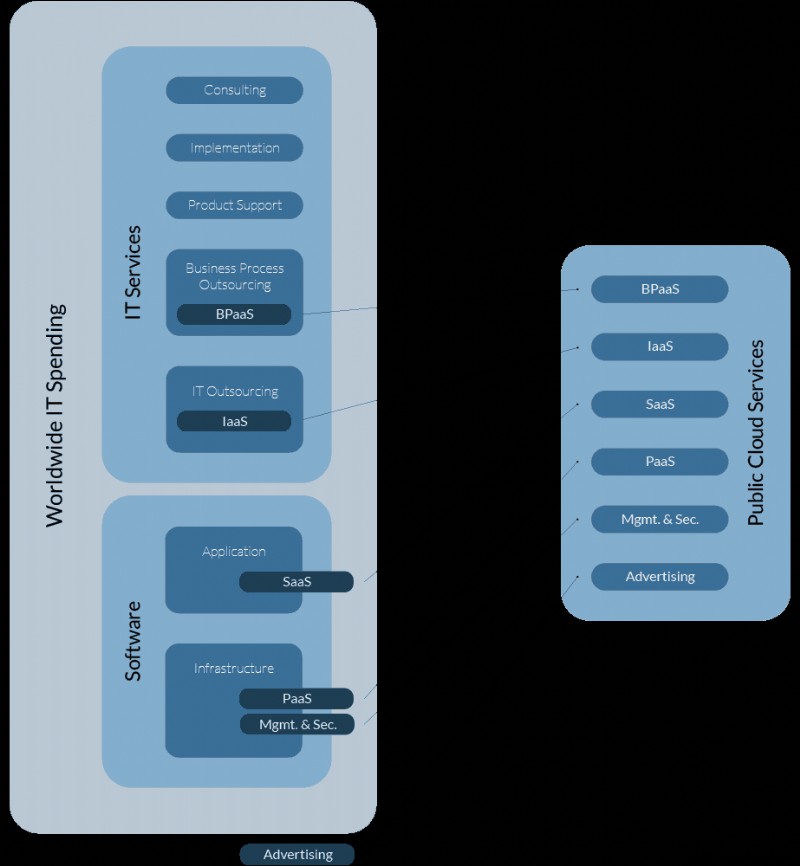
De primaire is waarschijnlijk een referentie tot de kostenbesparingen bereikt door consolidatie, en overdracht van verantwoordelijkheid aan een dienstverlener.
- Het omzetten van CapEx-uitgaven naar OpEx-uitgaven kan zeker de cashflow verbeteren voor diegenen in de MKB-marktruimte.
- Het verminderen van technische overhead door het elimineren van rollen die niet meer vereist zijn, kan veel meer operationeel kapitaal opleveren, en door kernbronnen te herfocuseren op kerncompetenties, zakelijke voordelen creëren in de gebieden die belangrijk zijn voor de organisatie.
Volgens Gartner omvatten de voordelen van cloudmigratie het volgende:
- Kortere projecttijden: Cloud IaaS is een sterke benadering voor trial and error, biedend de snelheid die vereist is om het zakelijk model te testen.
- Breder geografische distributie: De wereldwijde distributie van cloud IaaS stelt applicaties in staat om snel in andere regio's gedeployed te worden.
- Agiliteit en schaalbaarheid: De bron is pay-as-you-go. Als een applicatie correct ontworpen is, is het simpel om de capaciteit in een korte periode te schalen.
- Verhoogde applicatiebeschikbaarheid: Zoals beschreven, hebben we de hoogste niveaus van beveiliging en betrouwbaarheid gedemonstreerd. Als u het juiste applicatieontwerp heeft, kunt u de applicatiebeschikbaarheid daarvolgens ontwikkelen.
Wat Drijft De Cloud-First Strategie?
We horen veel organisaties een cloud-first strategie aanhouden, waar ze standaard kiezen voor een cloud-gebaseerde oplossing, totdat het blijkt onmogelijk of niet haalbaar voordat ze andere opties overwegen. Factoren die deze trend drijven omvatten:
- Verminderde infrastructuur- en operationele kosten. Van een reductie in kapitaaluitgaven, het gebruik van de elasticiteit van clouddiensten, lagere algemene softwarekosten en potentiële reductie van IT-personeel, rapporteren organisaties ongeveer 14% besparing.
- Flexibiliteit en schaalbaarheid om zakelijke agiliteit te ondersteunen. Agiliteit gedefinieerd door de capaciteit om nieuwe oplossingen snel op de markt te brengen. De capaciteit om kosten te controleren, verschillende typen diensten te benutten, en flexibel te zijn om aan marktomstandigheden te adaptieren.
- Cloudservices neigen ertoe de nieuwste innovatie te gebruiken. In staat te zijn om de hoge innovatiesnelheid in deze ruimte te benutten, kan een organisatie profiteren door het als onderdeel van hun zakelijk strategie te incorporeren.
- Een cloud-first strategie kan zakelijke groei drijven door een ondersteunend ecosysteem.
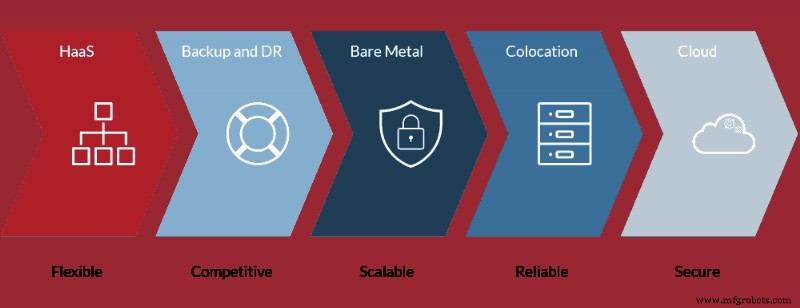
Dingen Om Te Overwegen
Niet elke workload is geschikt of bestemd voor cloud-gebaseerde compute-platforms. Het scoping-deel van elk cloudmigratieproject moet beginnen met het identificeren en selecteren van workloads die gemakkelijk gemigreerd en geïmplementeerd kunnen worden in multi-tenant cloud-implementatie.
De klant moet het profiel en de kenmerken van hun workloads begrijpen. Voor veel jaren zouden we nooit hebben overwogen database-workloads van fysieke hardware te verplaatsen. Dit is een vergelijkbaar geval waar hoge I/O of hardware-timer-afhankelijke workloads (zoals GPS of real-time event processing) gevoelig kunnen zijn voor het zich in een gedeelde, multi-tenant computeromgeving te bevinden.
- Belangrijker nog, cloudservices draaien voornamelijk om x86-gebaseerde serverplatforms. Daarom zijn workloads die afhankelijk zijn van andere processorarchitectuur, of zelfs gespecialiseerde secundaire verwerkingseenheden of zelfs dongles, geen ideale cloudkandidaten.
In tegenstelling, stelt cloud-gebaseerde infrastructuur in staat:
- Zakelijke Agiliteit – voor snelle implementatie, en zelfs snelle overgang van het ene platform naar het andere, met lage overgangskosten.
- Apparaatkeuze – De flexibiliteit om te deployen, af te breken en opnieuw te deployen verschillende apparaatconfiguraties in kwestie van klikken.
- Samenwerking – Cloudproviders bieden doorgaans een expert-level helpdesk, met directe toegang tot een community van experts die uw behoeften kunnen ondersteunen.
Er zijn veel redenen om een hybride strategie te overwegen waar u workloads combineert. Wat op bare-metal moet blijven kan op bare metal servers blijven, of in uw faciliteit of een colocation-faciliteit zoals de onze, terwijl verbonden blijft met het cloudplatform via een cross-connect, wat de voordelen van beide scenario's geeft.
Cloudcomputing-beveiliging bestaat uit een brede set van zorgen. Het is niet beperkt tot gegevensvertrouwelijkheid alleen, maar omvat zorgen voor privacy, regulatorische compliance, continuïteit en herstel, en zelfs leverancierslevensvatbaarheid. Veilig blijven in de cloud is echter een "gedeelde verantwoordelijkheid." Het vereist partnerschappen, vooral tussen de klant en hun infrastructuur-dienstverlener. Niemand hoeft overtuigd te worden dat datalekkages frequent zijn, en vaak te wijten aan management- of operatornalatigheid. Klanten worden moe van hun gegevens die onthuld worden en dan tegen hen gebruikt. Meest recent, misbruikt via een e-mail-gebaseerde dreigingsvector, waarbij de slechte actor een gelekte gebruikers-ID en wachtwoord citeert, als een manier om het doelwit te overtuigen om een ongewenste actie uit te voeren, achter het masker van waargenomen authenticiteit.
Elke organisatie die Persoonlijk Identificeerbare Informatie (PII) van haar klantenbasis accepteert, stelt met die klant een geïmpliceerd sociaal contract om die informatie te beschermen. Bij phoenixNAP hebben we leiderschap gedemonstreerd in de infrastructruimte op wereldwijde schaal, door partnerschappen met klanten, oplossingsaggregators en resellers. We hebben innovatieve oplossingen gecreëerd om de unieke uitdagingen die bedrijven tegenkomen aan te gaan, gaande boven en verder om de doelen te bereiken die gewenst zijn door de doelorganisatie.
Notities Van De Auteur: Elementen Van Een Sterke Beveiligingsstrategie
Door de jaren heen heb ik veel belangrijke lessen geleerd wanneer het gaat om het creëren van oplossingen die veilig en betrouwbaar zijn. Hier zijn enkele laatste gedachtes om over na te denken.
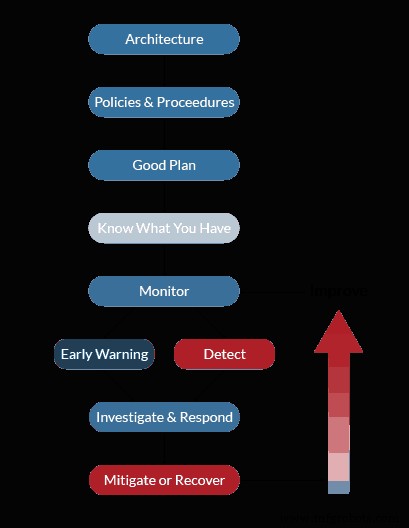
- Er is geen vervanging voor sterke architectuur. Doe het goed en u heeft een stabiele fundering om op te bouwen. Doe het fout en u speelt whack-a-mole voor de rest van die levenscyclus.
- Heb gedetailleerde documentatie. Implementeer beleid en procedures die zinvol zijn. Documentatie die het zakelijke proces ondersteunt. Beveiligingsbeleid voor de cloud mag de gebruikers niet belasten. Als ze dat doen, worden ze een doelwit voor shadow IT. Het beleid moet ondersteunend zijn voor het bestaande proces terwijl het de controle implementeert die het absoluut nodig heeft. Een beetje controle is beter dan geen controle door een omzeiling.
- Plan voor een inbraak, plan om down te zijn, plan voor een buitenaardse invasie. Als u ervoor plant, zult u niet in een staat van paniek gevangen zitten wanneer iets ongetwijfeld gebeurt. Hoe meer off-the-beaten-path een scenario lijkt, des te beter kunt u u aanpassen voor wanneer real-life scenario's zich voordoen.
- U kunt niet beschermen wat u niet weet dat u hebt. Asset management is het beste wat u kunt doen voor uw beveiligingshouding. Als het er moet zijn: documenteer het. Als het er niet moet zijn: zorg ervoor dat u een mechanisme hebt om het te detecteren en te isoleren. Zelfs om te ontdekken wie het er plaatste, waarom en wanneer.
- Nu u weet wat u hebt: monitor het. Leer kennen wat normaal gedrag is. Leer kennen zijn "baseline."
- Gebruik die baseline als een vergelijkingsmaatstaf om afwijkingen te detecteren. Toont dit systeem inconsistente gedrag?
- Onderzoeken. Heb de capaciteit om de alert te zien die getriggerd wordt door dat inconsistente gedrag. Bent u een 24/7 operatie? Kunt u es allowing die indicator tot de ochtend negeren? Zullen uw stakeholders, inclusief uw klanten, uw capaciteit om te detecteren en te reageren op de Service Level Agreement (SLA) die u aan hen uitstrekt, accepteren? Kunt u de benodigde resources voor een 24/7 operatie ondersteunen, of moet u het Threat Management-component tenminste in een dekkingsuitbreidingsmodel uitbesteden? De beste SIEM-tools zijn nutteloos zonder iemand die actie ondernemt zodra ze opduiken. Machine learning helpt, echter, het kan de operator nog niet vervangen.
- Mitigeer het probleem of wees in staat om de omgeving te herstellen. Begrijp wat uw Recovery Point Objectives (RPO's) en uw Recovery Time Objectives (RTO's) zijn. Voldoen uw huidige oplossingen aan die doelen? Kunnen diezelfde doelen gehaald worden als u moet herstellen in een faciliteit aan de andere kant van het land, zonder beschikbaarheid van uw huidige personeel door de crisis die geconfronteerd wordt? Hoe zult u communiceren met uw klanten? Heeft u een crisiscommunicator en incident-handler als onderdeel van het responsteam?
- Neem uw geleerde lessen, verbeter het proces en doe het allemaal opnieuw.
Geen enkele leverancier kan u een "zilveren kogel" bieden. Elke leverancier die u dat vertelt, is iemand waar u u van moet feren. Elke klant heeft unieke behoeften. Elke situatie vereist een unieke mix van oplossingen om effectief te zijn. Daarom uw uitgebreide netwerk van partnerrelaties, om u de oplossingen te bieden die u nodig hebt, zonder te proberen u op een van hun aanbiedingen te passen.
De aanbieding staat altijd open. Bij phoenixNAP nemen we graag het gesprek aan om uw zorgen in dit gebied te bespreken, en advies te geven over wat onze gedachten zijn over het onderwerp van belang. Het promoten en ondersteunen van goed beveiligde omgevingen is deel van onze maatschappelijke verantwoordelijkheid. Het is deel van ons DNA en de kernfilosofie voor het bouwen van producten in dit segment. Laten we uw partner zijn in deze reis.
Gebruik Van Referentie-architecturen
Een van de voordelen van een cloud-gebaseerde, veilige infrastructuur zoals onze Data Security Cloud, is de mogelijkheid om geteste referentie-architecturen te implementeren die in sommige gevallen boven de standaardcapaciteiten uitstijgen van wat mogelijk is in de fysieke omgeving.
In wat we een extreem geval zouden beschouwen; een architectuur zoals hierboven afgebeeld creëert meerdere lagen beveiliging met verschillende gateways om bij de geprezen databases te komen die de meeste slechte actoren zoeken. Laten we de slechte actoren die de webinfrastructuur willen overnemen om bezoekers te infecteren met infectieuze payloads niet negeren; echter, de echte prijs zit in die databases in de vorm van PII, PHI, of PCI-gegevens. Terwijl de verschillende niveaus van defensieve componenten ontworpen zijn om het moeilijk te maken voor slechte actoren om het kasteel te bestormen, zal de 24×7 Threat Monitoring ongetwijfeld de meerdere pogingen en afwijkende gedragingen opvangen, wat een onderzoek en responsactiviteit trigger.
Door een robuuste combinatie van tools, technologie, diensten, en een kostenmodel dat de behoeften van de MKB-ruimte ondersteunt, geloven we dat we ons leiderschap hebben gedemonstreerd, maar belangrijker, dat we een oplossing hebben gecreëerd die u zal ten goede komen; onze MKB-klant. We streven ernaar een complete beveiligingsoplossing te hebben gecreëerd die u mee kunt nemen naarmate u uw cloudstrategie verder definieert.
Onze Belofte
We hebben een wereldklasse team samengesteld van hoog ervaren en bekwame leiders, die gepassioneerd zijn over cloudbeveiliging. Als wereldwijde thought leaders, ontwerpen we voor de wereld en implementeren we lokaal. We creëren duurzame oplossingen, begripvol voor de appetit en beperkte budget van een klant. Laten we u laten zien hoe we uw doelen kunnen ten goede komen door onze dienstenaanbiedingen. Trouw aan onze belofte om "het juiste te doen" aangezien het betreft het vinden van de beste oplossing voor u.
Start Vandaag Nog Met Gegevensbeveiliging In Cloudcomputing; Neem Contact Op Met phoenixNAP.
Cloud computing
- 5 Bewezen Cloudcomputing-strategieën om Tijd te Besparen en Kosten te Verlagen
- Big Data Benutten Met Cloudcomputing: Een Strategisch Voordeel
- Cloudbeveiliging Begrijpen: Waarom Uw Bedrijf Het Nodig Heeft
- Hoe Cloud Computing Zakelijke Groei, Efficiëntie en Weerbaarheid Drijft
- Kritieke Cloud Beveiligingsdreigingen Die Elk Bedrijf Moet Aanpakken
- Cloud Computing Meester Worden: Een Bewogen Pad Naar Expertise
- De Cloud Revolutie: Hoe Cloud Computing IT, Beveiliging en Carrières Transformeert
- Big Data & Cloud Computing Benutten Om Zakelijke Groei Te Drijven
- Pad Naar Cloud Security Engineer: Vaardigheden, Verantwoordelijkheden En Certificeringen
- Waarom Cloud Computing IT-Teams Maakt
- Hoe Cloud Computing Bedrijfsmanagement Revolutioneert