



IoT Beveiliging: Mirai, Stuxnet en Andere Cyber Aanvallen Begrijpen en Afweren
 Opmerking van de redacteur: Het beveiligen van het Internet of Things is essentieel niet alleen voor het beschermen van datastromen en software binnen elke IoT-applicatie, maar ook voor het beschermen van enterprise resources die afhankelijk zijn van die applicaties. IoT beveiliging is een complexe uitdaging die een systematische benadering vereist om dreigingen te identificeren en effectieve mitigatiestrategieën te implementeren.
Geaccepteerd uit Internet of Things for Architects, door Perry Lea.
Hoofdstuk 12. IoT Beveiliging
Door Perry Lea
Anatomie van IoT Cyber Aanvallen
Terwijl het veld van cybersecurity breed is, focust dit hoofdstuk op drie representatieve IoT-gebaseerde aanvalsvectoren die de breedte van dreigingen over hardware, netwerken, protocollen, cloud componenten en besturingssystemen illustreren. Het begrijpen van deze aanvalmodaliteiten stelt architecten in staat veerkrachtige verdedigingen te ontwerpen.
- Mirai: De meest schadelijke distributed denial-of-service (DDoS) campagne in geschiedenis, afkomstig van onbeveiligde IoT-apparaten wereldwijd.
- Stuxnet: Een nation-state cyberwapen dat industriële SCADA PLC's targette, wat onomkeerbare schade aan Iraans nucleaire centrifuges veroorzaakte.
- Chain Reaction: Een research proof-of-concept die demonstreert hoe een simpele LED licht PAN-level netwerken kan compromitteren zonder internetconnectiviteit.
Door deze dreigingen te dissecteren, kunnen ontwerpers geschikte technologieën en processen selecteren om vergelijkbare incidenten te voorkomen.
Mirai
Mirai is een malware die eerste verscheen in augustus 2016, wat Linux-gebaseerde IoT-apparaten infecteerde en een botnet vormde capabel van massive DDoS aanvallen te lanceren. High-profile slachtoffers omvatten de security blog Krebs on Security, DNS provider Dyn, en telecom operator Lonestar Cell, onder anderen. De botnet's impact werd gevoeld over een spectrum van diensten – Sony PlayStation, Amazon, GitHub, Netflix, PayPal, Reddit en Twitter – toen Dyn overweldigd werd.
Op zijn piek infecteerde Mirai ongeveer 600.000 apparaten, voornamelijk IP camera's, DVRs, routers, VOIP telefoons, printers en set-top boxes. De malware werd verdeeld in drie stadia:
- Ontdekking: Mirai voerde een asynchrone TCP SYN scan uit voor SSH/Telnet op poorten 23 en 2323, respecterend een blacklist van 3,4 miljoen IP adressen (bijv. US Postal Service, Hewlett Packard, Department of Defense). De scan snelheid gemiddelde 250 bytes/s, een bescheiden snelheid geschikt voor beperkte IoT-apparaten.
- Credential Brute-Force: De malware probeerde 62 username/password combinaties. Succesvolle logins werden gerapporteerd aan een centrale command-and-control (C2) server.
- Infectie & Persistentie: Een loader binary identificeerde de target's architectuur (32-bit ARM, MIPS of X86) en deployde device-specifieke payloads. Competerende processen op poorten 22/23 werden getermineerd, en de loader werd geobfusceerd en verwijderd om detectie te vermijden. De bot remained dormant tot een C2 commando ontvangen werd.
Mirai's DDoS tactieken omvatten SYN floods, GRE IP netwerk floods, STOMP floods en DNS floods. Over vijf maanden voerde de botnet 15.194 aanvalscommando's uit tegen 5.042 internet sites, genererend pieken van 623 Gbps – het record van de krachtigste DDoS aanval tot dato.
klik voor grotere afbeelding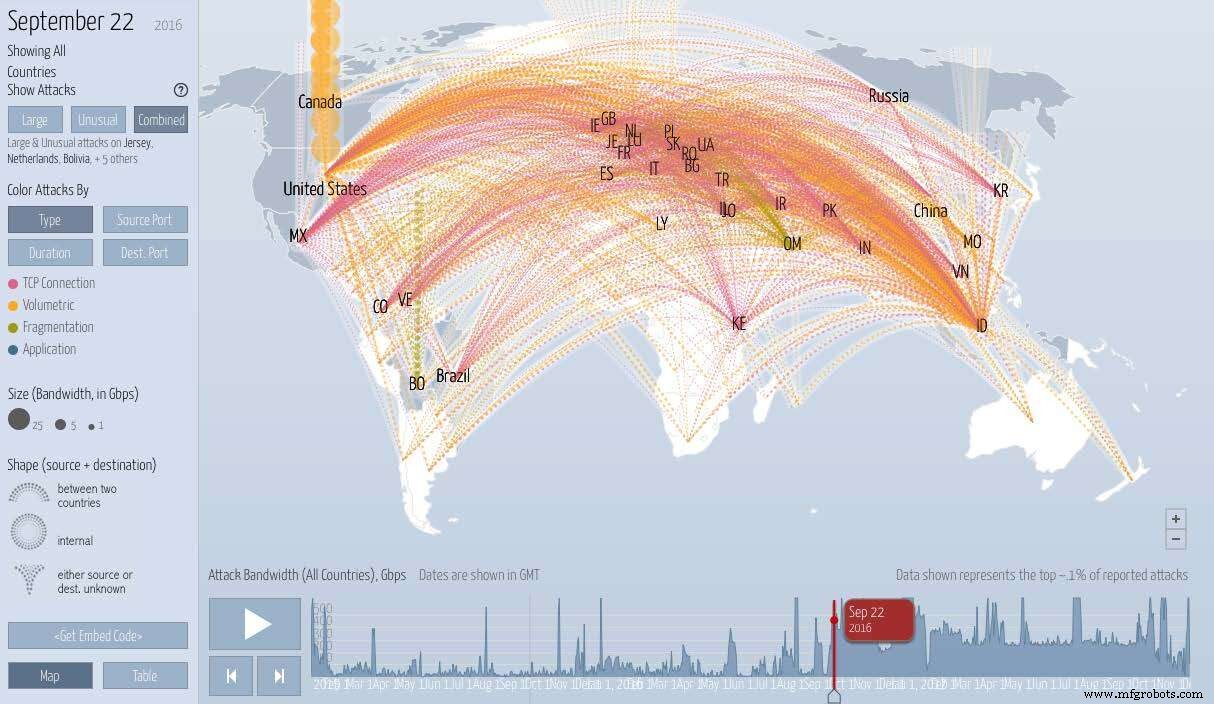
Een view van de Mirai DDoS aanval op de Krebs on Security website; courtesy of www.digitalattackmap.com
Stuxnet
Stuxnet vertegenwoordigt het eerste gedocumenteerde cyberwapen geëngineerd om permanent een ander land's industriële infrastructuur te beschadigen. De worm targette Siemens S7-300 PLC's die kritische SCADA systemen controleerden. De payload was geëngineerd om de rotationele snelheid van motoren in industriële apparatuur te wijzigen – specifiek pompen en uranium-verrijkingscentrifuges – door de slave variable frequency drives te modificeren die opereren op 807 Hz en 1210 Hz.
Stuxnet's sophistication lag in zijn multi-stage zero-day exploits, rootkit capaciteiten en de precisie waarmee het PLC logica herprogrammeerde, wat catastrofale falen veroorzaakte zonder operators te alarmeren.
Lees verder op pagina twee van dit artikel >>
Internet of Things-technologie
- De Industriële IoT Beveiligen: Een Praktische Roadmap
- IoT Beveiligen: Uw Netwerk Beschermen Tegen Cyberaanvallen
- Uw IoT-ecosysteem beveiligen: Expert strategieën tegen ransomware en cyberdreigingen
- IoT-beveiliging – Wie draagt de verantwoordelijkheid?
- De Opkomst van IoT: Waarom Beveiliging Vanaf Dag Één Ingebouwd Moet Zijn
- IoT-beveiliging: Implementatiebarrières Overwinnen
- IoT-beveiliging Toekomstbestendig Maken: Expert Strategieën voor een Veiligere Verbonden Wereld
- IoT-apparaatadoptie brandt opkomende cyberbeveiligingsbedreigingen: Wat regeringen moeten doen
- IoT Apparaten Beschermen Met Deception Technology
- IoT-beveiligingselementen: Uw apparaten beschermen tegen moderne cyberdreigingen
- Hoe COVID-19 gezondheidszorg IoT-cyberbeveiliging vormde: Lessen uit de eerste golf