



Community-gedreven Hardware CWE: Een nieuw framework voor het identificeren van ontwerpbeveiligingszwaktes
Moderne computersystemen zijn geavanceerder – en complexer – dan ooit, en de sophistication van cyberaanvallen escalereert in een verbazingwekkend tempo. Terwijl de industrie lang gericht is op het verharden van software, targeten aanvallers de hardware-laag steeds vaker, exploiterend kwetsbaarheden die ontstaan tijdens ontwerp, fabricatie, en operatie.
Academisch en industriëel onderzoek heeft geavanceerde hardware-gebaseerde aanvalstechnieken gedocumenteerd – vaak hardware en software exploits blendend – demonstrerend dat public-domain kennis hackers een significant voordeel geeft. Hardware-ontwerpers hebben echter geen unified taxonomie en gedeelde kennisbasis comparabel met de goed-gevestigde Common Weakness Enumeration (CWE) en Common Vulnerabilities and Exposures (CVE) systemen voor software.
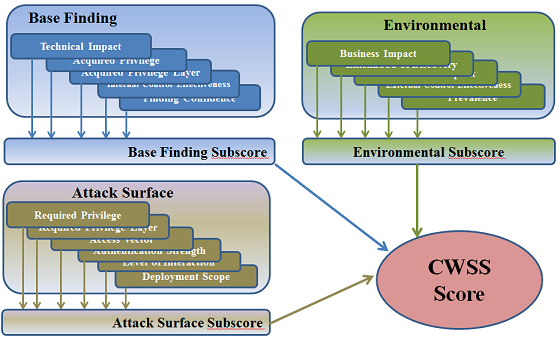
Software-architecten en -ontwikkelaars vertrouwen op de Mitre-ontwikkelde CWE en CVE-databases om beveiligingsflauwen in code te identificeren en te vermijden. Deze bronnen stellen een collectieve inspanning in om kwetsbaarheden over het software-ecosysteem te detecteren, catalogeren, en te remediëren.
Naarmate hardware een primaire target wordt, moet de industrie een evenzeer uitgebreide repository voor hardware-ontwerpzwaktes vestigen. Zo'n framework zou praktijkers in staat stellen om kernvragen te adresseren:
- Waar zijn de kritieke hardware-ingangspunten in mijn ontwerp?
- Welke ontwerpzwaktes moet ik het meest nauwlettend monitoren?
- Hoe beïnvloeden temperatuur, spanning, of stroom-uitwijken apparaateigenschappen, en hoe kunnen aanvallers deze anomalien exploiteren?
- Wat zijn de potentiële impacten van een succesvolle hardware-aanval op het apparaat, de softwarestack, en het algehele systeem?
- Wat illustreren recente incidenten deze kwetsbaarheden?
- Hoe kunnen validatieteams fouten vroeg in de productlifecycle detecteren en mitigeren?
- Wat zijn mitigatiestrategieën, en wat zijn hun kosteneffectiviteits-afwegingen?
Om deze behoefte te bevredigen, is een gestandaardiseerde, openlijk toegankelijke taal voor hardware-beveiliging essentieel – een die onderzoekers, vendors, en ontwerpers in staat stelt om bevindingen en best practices efficiënt te delen.
In een significante mijlpaal, parten Intel en Mitre vorige zomer om de eerste versie van een hardware-gerichte CWE te lanceren. In februari 2020, releaseerde Mitre CWE 4.0, wat zijn focus uitbreidt buiten software om hardware-ontwerpkwetsbaarheden te omvatten. Het doel is om ontwerpers te helpen potentiële vallen in specifieke IP-blokken te herkennen en toekomstige professionals te educeren over veelgemaakte hardware-fouten.
De nieuwe CWE Hardware Design View lijst al 30 hardware-issues die frequent over het hoofd worden gezien. Deze zijn georganiseerd in high-level categorieën zoals Manufacturing en Lifecycle Management, Security Flow, Privilege Separation, General Circuit en Logic, Core en Compute, Memory en Storage, en Cryptographic Primitives, onder andere.
Hoewel dit een cruciale eerste stap vertegenwoordigt, zal de verzameling groeien naarmate de community nieuwe entries en voorbeelden bijdraagt. Industrie, academie, en overheid-stakeholders moeten samenwerken om deze cumulatieve hardware CWE uit te breiden en te verfijnen.
Een robuuste hardware CWE zal architecten in staat stellen bewezen mitigaties te implementeren, ontwerpers up-to-date te houden op secure-by-design-praktijken, en verificatie-ingenieurs in staat stellen kwetsbaarheden gedurende de ontwikkeling te detecteren. Onderzoekers kunnen systeemrisico's in hardware gemakkelijker identificeren, effectieve fixes bedenken, en cross-disciplinair samenwerken. Uiteindelijk versnelt een uitgebreide, open hardware CWE de evolutie van veilige hardware voor de apparaten waar we dagelijks op vertrouwen.
Te lang heeft het classificeren van hardware-zwaktes onoverkomelijk leken. Naarmate hardware een prime attack-vector blijft, is de urgentie om deze kwetsbaarheden te catalogeren en evalueren – op par met software-dreigingen – nooit groter geweest. CWE 4.0 biedt een stevige fundering voor de industrie om zich om te scharen, wat een gedeelde taal en een veiliger hardware-ecosysteem bevordert.
> Dit artikel was oorspronkelijk gepubliceerd op onze zustersite, EE Times.
Ingebed
- Dure verrassingen vermijden in connected hardware-ontwerp: Bewezen strategieën
- Bijgewerkte Gids: Maatwerk Behuizingen Ontwerpen voor ATX, Mini-ITX en Micro-ATX Moederborden
- Control Unit Uitgelegd: Componenten & Ontwerp in CPU's
- Chatbots 101: Ontwerpproces, Architectuur en Praktische Inzichten
- Mouser vooraadt Infineon's OPTIGA Trust X – turnkey hardwarebeveiliging voor IoT, slimme huizen en meer
- Lattice's MachXO3D FPGA versterkt hardwarebeveiliging met Root-of-Trust-functies
- Hardware-beveiliging leidt IIoT met tamper-weerstand, snellere markttoegang, en sterke bescherming voor productie, transport, en utiliteiten
- Microchip lanceert Trust Platform: veilige, pre-geprovisionerde IoT-hardware-oplossingen
- Renesas RX23W MCU versterkt IoT-beveiliging met Bluetooth 5.0
- Hoe hardware-accelerators moderne AI-systemen aandrijven
- Purdue-ingenieurs ontwikkelen verborgen transistordesign om chips te beschermen tegen reverse engineering