



Beveiliging versterken in automotivesystemen: de toekomst van connected vehicles beschermen
In de toekomst zullen infotainmentsystemen steeds meer taken uitvoeren. (Afbeelding: Fotolia)
In 2015 betaalden Audi AG, BMW Group en Daimler AG samen €2,8 miljard om Nokia's geodata-bedrijf over te nemen. Het belang van navigatiesystemen bij de komst van autonoom rijden kon niet duidelijker benadrukt worden. Exacte positionering is vereist voor hooggeautomatiseerd en zelfs autonoom rijden. Hiervoor zijn de nauwkeurigheid van GNSS Galileo, verwacht bij definitieve voltooiing, en high-quality-maps de belangrijkste componenten. Kaarten van HERE (voorheen Nokia, voorheen NAVTEQ) worden, volgens het bedrijf, al in vier van de vijf auto-navigatiesystemen in Europa en Noord-Amerika gebruikt. De investering in 2015 en alle additionele participaties sindsdien lijken de moeite waard te zijn. Maar hoe worden navigatiesystemen beschermd tegen softwarepiraten? Gebruiken licentiehouders de technische mogelijkheden die beschikbaar zijn om data voldoende te beschermen? Het antwoord is waarschijnlijk nee.
Meestal worden SD-geheugenkaarten gebruikt om kaartdata in een navigatiesysteem te laden. Over het algemeen is de data-afbeelding op die kaarten versleuteld – maar alleen via software. Dit type kopiebeveiliging is kennelijk relatief makkelijk te omzeilen, omdat de content-encryption-key op een of andere manier moet worden afgeleid van de publiek leesbare kaart-identifier op exact dezelfde kaart. Een aanvaller – niet wetend de encryptiesleutel – kloont een kaart volledig, d.w.z. kopieert de versleutelde inhoud en kloont de kaart-identifier. Dit is de realiteit in het internet-tijdperk. Nooit minder licentie- of vervalsingsbescherming of de optie van een betrouwbare centrale licentievoorraad.
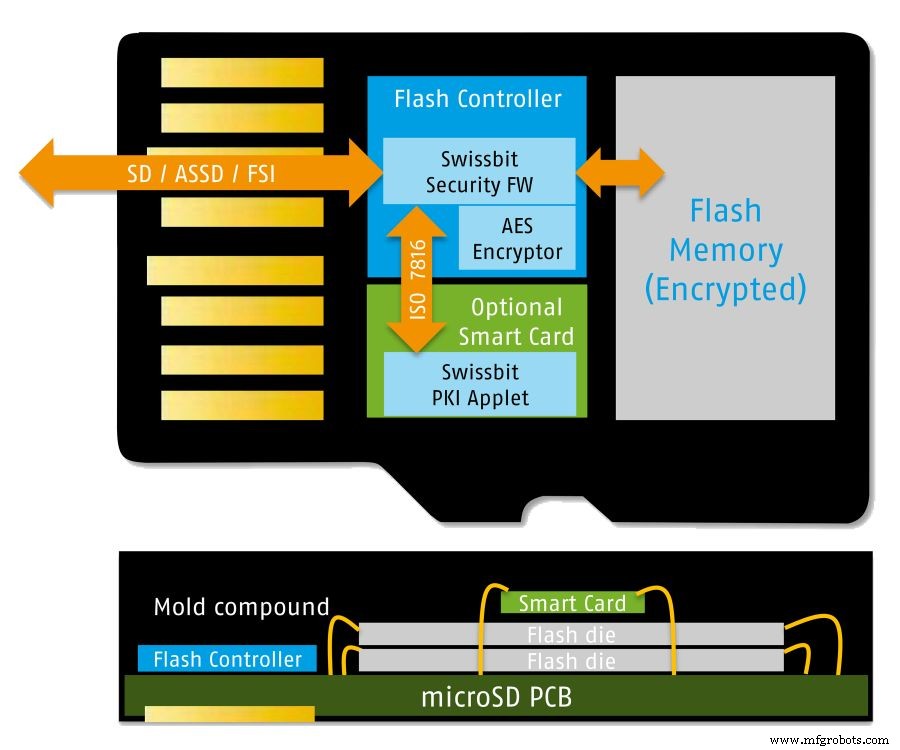
Ontwerp van een beveiligde microSD-geheugenkaart met Secure Element (Afbeelding: Swissbit)
Kopiebeveiliging vereist daarentegen een verborgen authenticatiefunctie die niet gepirated kan worden. Er zijn al oplossingen die flash-geheugenkaarten in het veld gebruiken. Swissbit gespecialiseerd in duurzame geheugenproducten voor industriële gebruik met lange-termijn-beschikbaarheid en biedt geheugenkaarten met beveiligingsfuncties. Deze beveiligde geheugenkaarten combineren een flash-geheugenchip, een optionele SmartCard en een flash-controller. De speciale firmware met geïntegreerde AES- en HASH-algoritmes stelt een veelheid van veilige toepassingsscenario's in staat.
De optioneel geïntegreerde JavaCard SmartCard is gecertificeerd volgens Common Criteria Level EAL 5+. De combinatie van de identifier met standaard data-geheugen biedt een technisch elegante oplossing. Tap-proof mobiele telefoons, bodycams en vervalsingsvrije kassa's zijn al beveiligd met dit type kaart. De eenvoud van distributie en content-laden zal niet lijden. Een high-resolutie kaart-update zou een stresstest zijn – prestaties- en kostenmatig – voor mobiele dataplannen. Thuis laden of simpele drop-in-vervanging door een monteur garandeert de vereiste eenvoud.
Een benadering met potentieel
Het gebruik van flash-geheugenmodules met Secure Element biedt directe voordelen zoals het krijgen van controle over navigatiesysteemdata en het kunnen garanderen van naleving van licentievoorwaarden. Toch biedt deze benadering een breed scala aan toepassingsscenario's met betrekking tot databescherming en cyberbeveiliging in auto's. Infotainmentsystemen zijn platforms die een basis bieden voor verdere communicatiediensten. Deze systemen worden steeds belangrijker als interface naar ICT-apparaten en het internet. Bij het aanbieden van betaalde diensten hiervoor, het ontvangen van waardevolle mediacontent, het betalen van tolheffingen of het ondersteunen van e-laad-use-cases, rijst de kwestie van unieke identiteit en dus een veilige authenticatie-entiteit opnieuw.
Hier bieden geheugenkaarten met een geïntegreerde SmartCard eveneens de ideale oplossing – met name omdat ze veilig met het voertuig gekoppeld kunnen worden en zo eenvoudig vervangen kunnen worden wanneer nodig. Zorgvuldige overweging moet gegeven worden voordat men een SD-kaartlezer als interface op infotainment-apparaten achterwege laat. Met de relevante kaarten kunnen nieuwe functies geretrofitted en continu beveiligd worden op het hoogste cryptografische niveau.
Beveiliging als veiligheidsaspect
In recente jaren heeft toenemende netwerking binnen en buiten de auto – bijvoorbeeld Car2Car-communicatie – beveiliging in de zin van bescherming tegen cyberaanvallen een onderwerp voor discussie gemaakt, voornamelijk op de achtergrond van mogelijke effecten op functionele veiligheid. De suggestie om geheugenmodules met Secure Element te gebruiken, geïntroduceerd hier, is ook interessant met betrekking tot dataverkeer in elektrische auto-systemen. De communicatie van elektronische controle-eenheden (ECU's) via bussystemen kan versleuteld worden als, bijvoorbeeld, een embedded multimedia controller (eMMC) met Secure Element fungeert als Trusted Platform Module op de knooppunten. Dankzij deze authenticatiefunctie kan het risico op manipulatie van in-voertuig-communicatie afgewend worden.
In de auto zijn er twee categorieën functionele veiligheid: beveiligingsgerelateerd en niet-beveiligingsgerelateerd. Deze onderscheid wordt doorgaans gemaakt zodat, bijvoorbeeld, het infotainmentsysteem geen toegang heeft tot veiligheidsgerelateerde systemen op het platform. Toch is zelfs voor de niet-veiligheidsgerelateerde elementen de optie vereist om flexibele en duurzame cyberbeveiliging te voorzien, omdat de levenscyclus van auto's gemakkelijk 10 jaar kan overschrijden. Dan zullen veel nog niet voor de hand liggende eisen vervuld moeten worden, zoals tolheffing, facturering van e-ladingen, betaalbare value-added-mediaservices, abonnementen voor updates van navigatiedata, en nog veel meer. De toegevoegde waarde van het infotainmentsysteem zal toenemen naarmate het steeds belangrijkere taken uitvoert. Aan de andere kant zullen automotive IT-systemen blootgesteld worden aan steeds gesofisticereerdere aanvallen over de tijd.
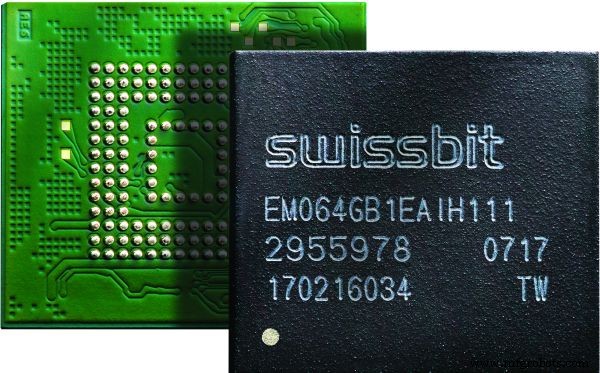
De communicatie van ECU's via bussystemen kan versleuteld worden als, bijvoorbeeld, een eMMC met Secure Element fungeert als Trusted Platform Module op de knooppunten. (Afbeelding: Swissbit)
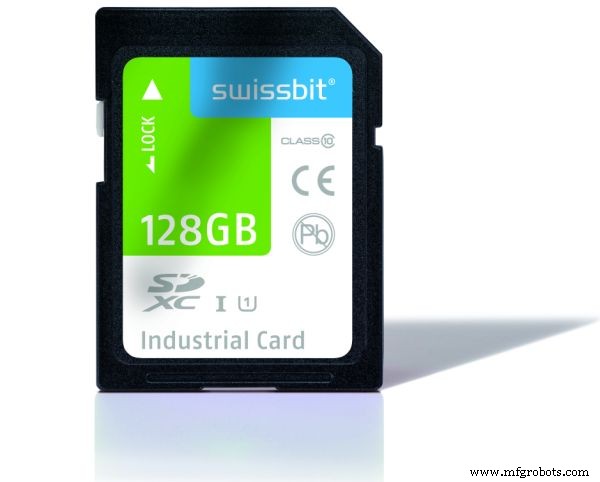
Een beveiligde vervangbare opslagmedium, zoals de SD-geheugenkaart van Swissbit, zou een geschikte oplossing zijn om de beveiliging van een infotainmentsysteem up-to-date te houden tijdens de levenscyclus van een auto. (Afbeelding: Swissbit)
Om beveiligingsredenen en als voorzorgsmaatregel, moet een flexibele, vervangbare Secure Element in een geheugenkaart worden voorzien voor de bescherming van toekomstig business. Het British Standards Institution (BSI) vereist de consistente toepassing van state-of-the-art-technologie, wat niet bereikt kan worden voor beveiligingsoplossingen die al enkele jaren oud zijn en vooral puur op software-beveiliging gebaseerd zijn, wat de vereiste flexibiliteit biedt maar nooit de vereiste lange-termijnbeveiliging. Derhalve is het raadzaam de optie van een vervangbare hardware-beveiligingsmodule te handhaven. Een ander voordeel naast eenvoudige wijziging en retrofitting: Verschillende software-afhankelijke configuraties van hetzelfde model zijn eenvoudig te beheren.
(Afbeelding: Fotolia)
Alle varianten zijn geconfigureerd, en met de hulp van Secure Element op de geheugenkaart worden de door de klant gekochte geactiveerd – een effectieve manier om de varianten-diversiteit in productie te vereenvoudigen. En bij het kiezen tussen een gesoldeerde en vervangbare flash-geheugen, moet het negatieve effect op de duurzaamheid van de NAND-chips in de geheugenmodules, veroorzaakt door een combinatie van frequente toegang en uitdagende thermische condities in de auto, overwogen worden. Dit betekent dat voor geheugenkaarten die niet door een monteur vervangen kunnen worden, significant duurdere oplossingen gevonden moeten worden.
De bescherming van kaarten met een beveiligingsfeature is slechts één voorbeeld van een toepassing waarin de combinatie van geheugenkaart en SmartCard een hogere graad van controle en beveiliging toestaat. Wanneer men evolveert richting informatie- en communicatietechnologie en consumentenelektronica, heersen andere beveiligingsoverwegingen, ontwikkelcycli en marktmechanismen dan in de automobielfabrieken; dus het gebruik van een vervangbaar standaardelement biedt de optie om een hoog niveau van beveiliging te creëren met hardware-gebaseerde cryptografie terwijl permanent flexibel blijft wat betreft de integratie van additionele diensten.
>> Dit artikel werd oorspronkelijk gepubliceerd op onze zus-site, EE Times Europe.
Ingebed
- Fundamenten van digitaal geheugen: adressering, toegang en volatiliteit
- Microprocessoren: de evolutie van stored-program computing
- IoT-beveiliging gedemystificeerd: uw verbonden apparaten beschermen
- ST Microelectronics Toont 28 nm FD‑SOI MCUs Met Embedded PCM Voor Powertrain, ADAS en Elektrificatie
- Swissbit toont avantgardistische hardware-beveiliging voor IoT-apparaten op it-sa
- Melexis lanceert ASIL‑klare Hall‑effectsensor voor veiligheidskritische automotivesystemen
- Naadloze integratie van QC-meetgegevens in productiesystemen voor verbeterde OEE
- Cloudbeveiliging Meesteren: Bewezen Strategieën Om Risico's Te Mitigeren En Uw Organisatie Te Beschermen
- Cybersecurity Retrofitten: Legacy Industriële Systemen Beveiligen in het IIoT-tijdperk
- ICS-beveiligingschecklist: 8 bewezen stappen om industriële controlesystemen te beschermen
- Innovatie aan het Sturen: Hoe Edge Computing de Auto-industrie Transformeert