



Hybride Cloud-architectuur: Legacy-systemen moderniseren met On-premise controle & Publieke Cloud-kracht
Hybride cloud-architectuur stelt een bedrijf in staat om een strak gecontroleerde on-premise infrastructuur te combineren met de kracht van een publieke cloudservice. Vanwege hoge flexibiliteitsniveaus zijn hybride cloud-oplossingen de go-to-optie voor het moderniseren van bestaande en legacy-applicaties.
Dit artikel is een introductie tot hybride cloud-architectuur. Lees verder om te leren hoe bedrijven hybride systemen opzetten om technische en zakelijke doelen effectiever te bereiken dan met alleen een publieke of private cloud.
Hybride Cloud-architectuur uitgelegd
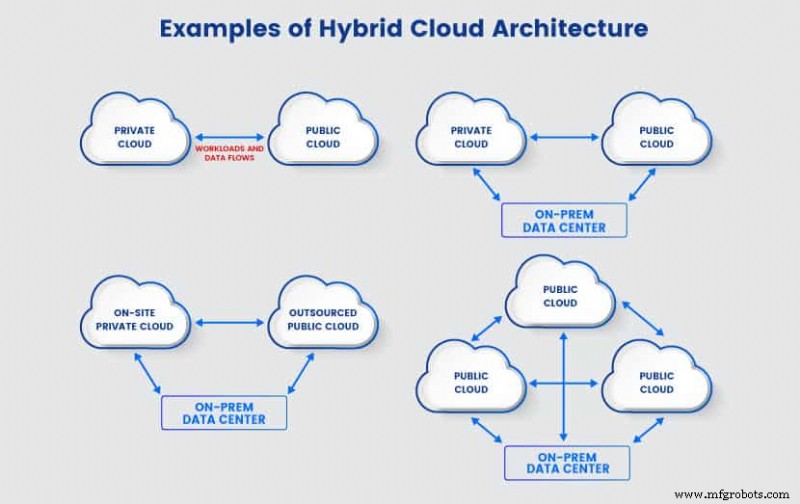
Hybride cloud-architectuur is een mix van twee of meer verschillende infrastructuurtypen (publiek, privaat, community clouds, bare metal, etc.) gebonden tot een enkel systeem met totale workload- en datadraagbaarheid. Deze architecturen variëren op basis van zakelijke behoeften, maar de meest voorkomende systemen combineren:
- Een on-premises systeem (bare metal of private cloud) met een publieke cloud.
- Een publieke cloud, private cloud en bare metal-infrastructuur.
- Twee of meer private clouds.
- Twee of meer publieke clouds.
Onze vergelijking tussen publieke en private clouds belicht de belangrijkste verschillen tussen de twee meest voorkomende cloud-implementaties.
Ongeacht de specifieke opzet, heeft elke hybride cloud-architectuur vier kenmerken gemeen:
- Netwerkverbinding: Verschillende omgevingen in een hybride cloud delen dezelfde verbindingen, ofwel binnen een privé-netwerk of via het internet.
- Volledige integratie: Data- en workload-synchronisatie vindt plaats over elk component van een hybride cloud.
- Unified management: Het team beheert een hybride setup via een enkel hulpmiddel, en elke omgeving gebruikt hetzelfde besturingssysteem.
- Snelle resource-inrichting: Een hybride cloud kan snel nieuwe resources inrichten, meestal via een derde-partij publieke cloud.
De verbinding tussen verschillende componenten is het belangrijkste kenmerk van een hybride cloud. Een hybride biedt een geünificeerd cloudcomputingsysteem dat beheerders in staat stelt om services tussen de omgevingen te verplaatsen.
Als er geen integratie is tussen componenten, heeft een bedrijf geen hybride systeem. In plaats daarvan draait de setup verschillende clouds parallel en is het waarschijnlijk een vorm van multi-cloud.
Drie hoofdaspecten van het ontwerpen van een hybride architectuur zijn connectiviteit, app-modernisering en cloudbeveiliging.
Connectiviteit
Connectiviteit en interoperabiliteit zijn kernconcepten van een hybride cloud-architectuur. Deze functie maakt mogelijk:
- Vrije verplaatsing van workloads.
- Unificatie van beheer.
- Orchestratie van processen.
Het niveau van connectiviteit beïnvloedt direct hoe goed de hybride cloud werkt. Om het belang van interconnectiviteit in een hybride omgeving te begrijpen, gebruiken we een voorbeeld van een applicatie voor het handelen en opslaan van aandelen. Zoals in het diagram hieronder getoond, steunt de app op een private en publieke cloud.
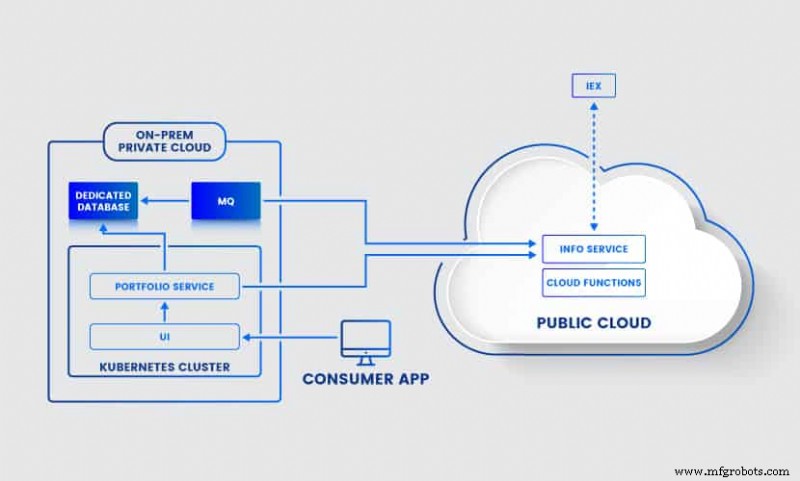
Wanneer iemand toegang krijgt tot onze voorbeeld-app, raakt de gebruiker een endpoint op een private cloud en voedt deze in de on-prem Kubernetes-cluster. De cluster bevat talloze services:
- De front-end van de app (de UI).
- De MQ-service die de message queueing-capaciteit mogelijk maakt.
- De portfolio-service die gebruikers in staat stelt investeringen te beheren.
De portfolio draait operaties in de private cloud, maar de service steunt ook op taken in de publieke cloud. De centrale service in de publieke cloud is degene die aandeelprijzen ophaalt van de Investors Exchange (IEX).
De MQ-service houdt de loyaliteitsniveaus van de gebruiker bij. Deze service vereist ook toegang tot de publieke cloud en waarschuwt gebruikers in real-time over wijzigingen in hun loyaliteitsstatus of portfolio.
Onze app vereist hoge interconnectiviteitsniveaus tussen de private en publieke cloud om correct te functioneren. De workloads stromen tussen omgevingen, en het hele systeem functioneert als een enkele entiteit. De verbinding tussen de private en publieke cloud is vitaal, en we kunnen de twee via VPN, WAN of een API verbinden.
Applicatiemodernisering
Het moderniseren van monolithische apps en het migreren ervan naar de cloud is een van de grootste uitdagingen van hybride cloud-adoptie.
Stel dat onze stock trader-app begon als een monolithisch, on-prem systeem. De app was Java-gebaseerd en had dezelfde services als in de public-private cloud-setup hierboven:
- De UI.
- De portfolio-service.
- MQ-service.
- Een verbinding met de IEX.
- Een on-premise database.
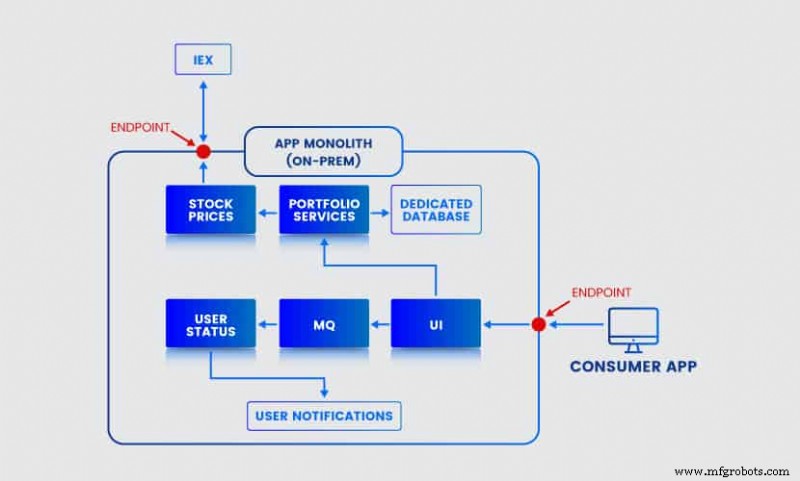
Op een gegeven moment moesten architecten onze fictionele app ontkoppelen en naar de cloud implementeren om gebruikerslatentie te voorkomen.
App-deconstructie begint met het beslissen welke stukken je uit de monolit wil breken en naar de cloud implementeren. Sommige componenten zijn betere opties dan andere. In ons voorbeeld zou het implementeren van de portfolio naar de cloud leiden tot veel onnodige network hops en nog slechtere latentie.
Het verplaatsen van de UI naar de cloud is een goede optie. Aangezien latentie het hoofdkwestie is, kan het implementeren van de front-end van de app op meerdere locaties leiden tot een betere gebruikerservaring.
Zodra je weet welk deel naar de cloud gaat, is de volgende stap refactoring. Architecten moeten lim-code creëren die de app in staat stelt het communicatiepad tussen services te behouden. Zodra we de UI refactor, kunnen we de service naar de publieke cloud implementeren. We sturen alleen een klein percentage gebruikers naar de cloud terwijl we de nieuwe flow testen.
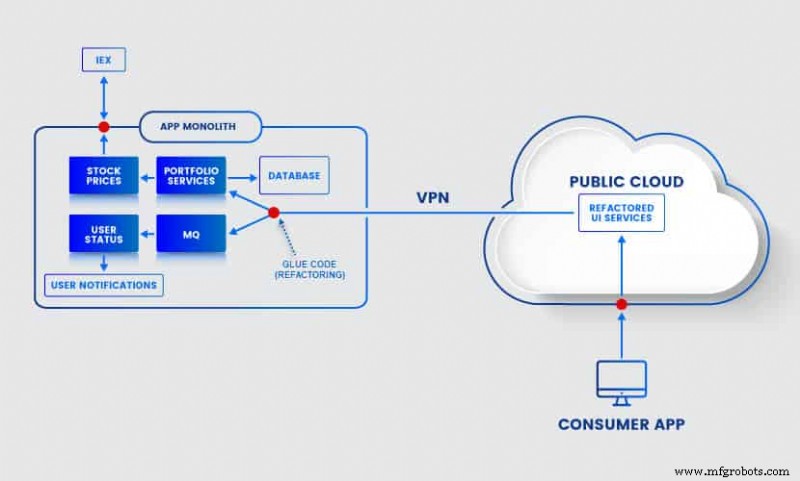
Zodra de publieke cloud-setup foutloos is, kunnen we afschaffen het oude UI-deel en de cloud voor al het verkeer gaan gebruiken. Nu kunnen we beginnen na te denken over welke andere services we kunnen migreren en onze hybride cloud-architectuur uitbreiden.
Hybride Cloud-beveiliging
Cloudbeveiliging in een hybride systeem is uitdagend omdat het team verschillende omgevingen en de data die ertussen beweegt moet beschermen. Er zijn twee grote beveiligingszorgen bij het ontwerpen van een hybride cloud-architectuur:
- Potentiële datalekkages.
- Strenge privacywetten zoals GDPR, HIPAA en PCI.
Het startpunt is het bepalen van de cloudbeveiligingsrisico's die komen met je noord-zuid en oost-west netwerkverkeer. Noord-zuid verkeer is elke activiteit die reist van eindgebruikers naar datacenters of cloudomgevingen. Oost-west verkeer is de data die stroomt tussen hybride cloud-componenten.
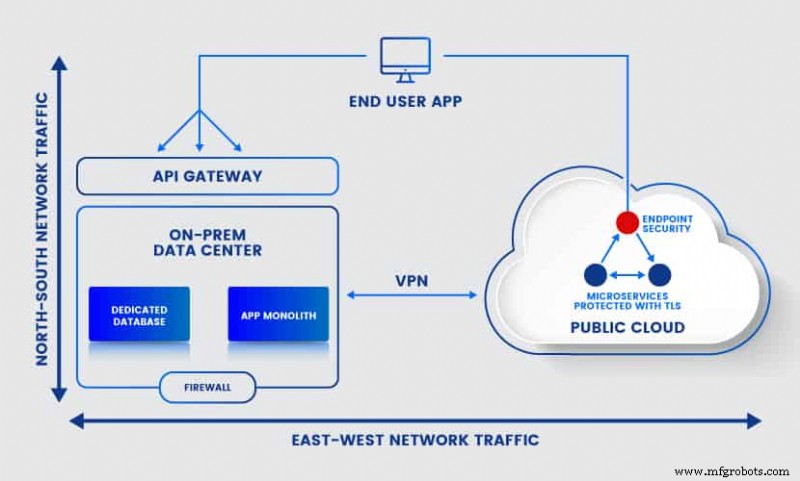
Perimeterbeveiliging is cruciaal voor elke hybride cloud-architectuur met on-prem componenten. Of je nu een bare-metal datacenter of een private cloud draait, zorg dat de perimeter heeft:
- Een firewall.
- Endpoint-beveiliging met beveiligde API-gateways.
- Zero-trust beveiliging
Publieke cloudbeveiliging is primair de verantwoordelijkheid van de provider, maar de klant speelt ook een rol. Als je bijvoorbeeld een Kubernetes-worker met meerdere services in de cloud hebt, is het finetunen van de endpoint-beveiliging en verzoekauthenticatie van dat component de verantwoordelijkheid van de klant.
Het beveiligen van oost-west verkeer in een hybride cloud-architectuur vereist dat je veilige communicatie tussen omgevingen garandeert. Netwerksegmentatie is een goede tactiek om oost-west verkeer te beschermen. Creëer strenge beleidsregels die beperken welke segmenten gebruikers, beheerders en processen kunnen benaderen.
In een Kubernetes-omgeving vereist micro-segmentatie dat je TLS-certificaten instelt voor verzoeken die tussen microservices gaan. Versleutel verzoeken en data (zowel in-flight als at rest) zo vroeg mogelijk in hun levenscyclus. Een andere Kubernetes best practice is het instellen van een admission controller die verdere verificatie-lagen toevoegt na de initiële authenticatie.
Typen hybride cloud-architectuur
Omdat private clouds uniek zijn en elke publieke cloudprovider verschillende diensten aanbiedt, zijn er geen one-size-fits-all hybride oplossingen. Echter, elke hybride cloud correspondeert met een van twee primaire typen: traditionele en moderne hybride cloud-architectuur.
Traditionele hybride cloud-architectuur
Traditionele hybride cloud-architectuur richt zich op het transformeren van datacenters naar private clouds. Zodra de on-prem setup klaar is, ontwerpt het team een verbinding met een publieke cloud om een naadloze workload- en datastroom te creëren. Deze geünificeerde IT-infrastructuur is ideaal als:
- De organisatie gevoelige data in een private cloud moet houden vanwege regelgevingszorgen.
- Het bedrijf wenst te migreren naar de cloud om legacy-apps te verbeteren en prestaties te verbeteren.
- Het team bestaande on-prem workloads naar een publieke cloud wil liften en shiften om de datacenter-voetafdruk te verkleinen.
- Het bedrijf onconstante workloads naar de publieke cloud wil migreren.
- Het team de publieke cloud wil gebruiken om snel ontwikkel- en testresources op te starten (een vermogen vitaal voor efficiënte DevOps-teams).
Doorgaans steunt traditionele hybride cloud-architectuur op een prepackaged oplossing of enterprise-grade middleware die cloudbronnen over omgevingen integreert. Een centrale console en unified cloud monitoring tools houden de setup gezond.
Moderne hybride cloud-architectuur
Moderne hybride cloud-architectuur richt zich minder op connectiviteit tussen componenten en meer op de draagbaarheid van workloads. Op die manier kan het systeem naadloos de beste omgeving voor elke taak gebruiken.
Dit type hybride cloud-architectuur stelt organisaties in staat om cloud-native technologieën te benutten en microservices te gebruiken om apps in kleinere, herbruikbare componenten te breken. Microservices zorgen voor consistente en betrouwbare implementatie, beheer en prestaties over verschillende clouds en vendors.
In moderne hybride cloud-architectuur zijn de lijnen tussen publieke en private clouds minder distinct. Veel providers bieden nu publieke cloudservices die draaien in de on-premise datacenter van de klant. Private clouds, die traditioneel on-premises draaien, kunnen nu opereren:
- In een off-premises datacenter.
- Op virtuele private netwerken (VPN's).
- Als een virtual private cloud (VPC).
Infrastructure-as-code (IaC) is een significant aspect van moderne hybride cloud-architectuur. IaC stelt ontwikkelaars in staat om nieuwe omgevingen snel en on-demand op te starten.
Ontwerpen en bouwen van een hybride cloud-architectuur
Voordat je een hybride cloud-architectuur ontwerpt, overweeg de onderstaande checklist om ervoor te zorgen dat je plan geen valkuilen oplooft.
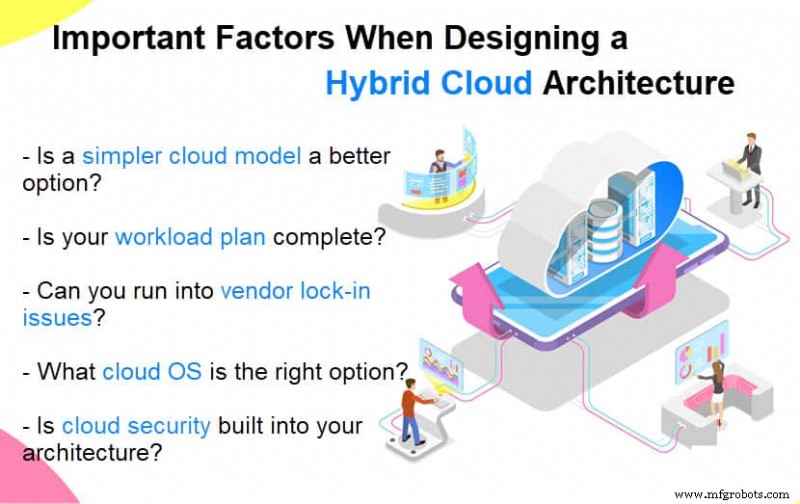
Overweeg eenvoudigere, minder dure implementatiemodellen
Een hybride cloud steunt op complexe integratie tussen verschillende omgevingen, wat de setup een ideaal fit maakt voor high-volume workloads en gedistribueerde systemen. Als je app geen intense workloads heeft en geen flow overlap nodig heeft, kan het implementeren van een simpeler cloudmodel een betere optie zijn.
Zodra de app en haar gebruikersbasis groeien, begin met nadenken over uitbreiding naar een hybride cloud om prestatieniveaus te handhaven.
Maak een diepgaand plan voor je workloads
Begin met het ontwerpen van de architectuur door te bepalen hoe en waar elke workload zal draaien. Dit plan vereist een delicaat evenwicht tussen:
- In-house toegankelijkheidsbehoeftes.
- Compliance-vereisten.
- Applicatiebehoeftes.
Overweeg de volgende factoren bij het plannen welke omgeving voor elke workload te gebruiken:
- Beveiligingsniveaus.
- Wettelijke verplichtingen.
- Serviceprijs.
- Toegankelijkheid.
- App-vereisten.
- Gebruikerslocaties.
Als je bedrijf gevoelige data verwerkt, plan waar je die info opslaat en welke systemen toegang hebben tot waardevolle data. Overweeg ook of sommige legacy-systemen niet correct kunnen opereren in een cloudomgeving.
Wees waakzaam voor vendor lock-in
Het bouwen van een hybride cloud op een platform dat je workloads niet kan hanteren, kan in de toekomst dure problemen creëren.
Teams die op zoek zijn naar een SaaS-partner hebben een grotere marge voor fouten, maar bedrijven die een app willen bouwen via een PaaS- of IaaS-provider moeten de juiste keuze maken vanaf het begin om ernstige vendor lock-in issues te vermijden. Bij het kiezen van je cloudserviceprovider, overweeg het volgende:
- Servicekosten.
- Gebruikte technologieën.
- Beheertools.
- Fysieke locaties van datacenters.
- Service-level agreements (SLAs).
- Ondersteuning voor bare-metal en private cloud-omgevingen.
- Beveiliging, governance en zakelijk beleid.
- Servicedependenties.
Kies de juiste Cloud OS
Een cloud-besturingssysteem stelt een team in staat om een hybride omgeving te monitoren en beheren via een enkele set tools. Cloud OS moet beheer vereenvoudigen en agiliteit verlenen, kies dus de software die past bij de behoeften van je ontwikkelaars. Enkele van de populairste opties zijn:
- Kubernetes.
- VMware Cloud.
- OpenStack.
- Nutanix.
Kies de cloud OS op basis van welk tool de juiste databeheerbenadering biedt. Ideaal moet de OS niet vereisen dat je het hele IT-personeel heropleidt.
Bouw beveiliging in je hybride cloud-architectuur
Behandel beveiligingscontroles en -beleid als een fundamenteel onderdeel van je hybride cloud-architectuur. Beveiliging mag geen nagedachte zijn, dus zorg dat juiste beschermingsniveaus een bouwsteen zijn voor elke omgeving.
Begin zo vroeg mogelijk in het ontwerpproces na te denken over cyberbeveiligingsrisico's. DevSecOps is een goede aanpak bij het bouwen van cloudsystemen als je vanaf de grond af aan wilt nadenken over beveiliging.
Een ideale cloudoptie voor applicatiemodernisering
Hybride cloud-architectuur stelt een bedrijf in staat om zijn apps te moderniseren door clouds te verbinden met bestaande IT-infrastructuur. Deze benadering maakt hybride clouds een ideale optie voor elk bedrijf dat cloudcomputing wil gebruiken terwijl het strakke controle over zijn IT-opzet behoudt.
Cloud computing
- Hybride IT: Waarom De Cloud Niet Het Eindspel Is
- AWS Monitoring Tools: Cloudbeveiliging & Prestaties Meesteren
- Waarom Cloudbeheersing De Enige Weg Vooruit Is in 2017
- Hybride Cloud: Voordelen, Nadelen En Hoe De Juiste Strategie Te Kiezen
- De Juiste Cloudstrategie Kiezen: Publieke, Privé en Hybride Oplossingen Uitgelegd
- Azure Cloud Meesteren: Essentiële Vaardigheden & Carrièrepad
- Hybride Blockchain-Cloud Applicaties Bouwen met Ethereum & Google Cloud
- AWS Cloud Meesteren: Kernessentials & Vaardigheden Voor Succes
- AWS Cloud-netwerkarchitectuur: Een Praktische Gids
- Cloud Computing vs On-Premise: Welke Infrastructuur Past Bij Uw Bedrijf?
- Zal Cloud Computing Enterprise Architecture Vervangen? Een Gebalanceerde Analyse